DOCX形式でエクスポートする際に、ライターの修正履歴を表示する

Writerで編集履歴を追跡し、編集可能なODTソースを保持し、共有する前にエクスポートしたDOCXファイルをWordで確認します。
スマートフォンを使用している人にとって、Zaloは見知らぬ人ではない- 今日のベトナムで最高の無料チャットおよびメッセージングアプリ。このツールの有用性は、個人的な会話だけでなく、時には人々のグループ、組織間のコミュニケーションの手段としても使用されます。しかし、Zaloには、他のユーザーからの新しいメッセージがあるときに通知するシグナルである、不快な点もある。
ただし、Zaloのこのメッセージコンテンツのメッセージ、サウンド、ポップアップ表示は、いくつかの非常に簡単な手順で無効にすることができます。
手順1:メッセージインターフェースで、通知をオフにする相手の名前が表示されている画面をスワイプします。ベルとゴミ箱の2つのアイコン(メッセージの削除、この会話の削除)が表示され、灰色のベルを選択してから、この人への通知をオフにする期間を選択します。
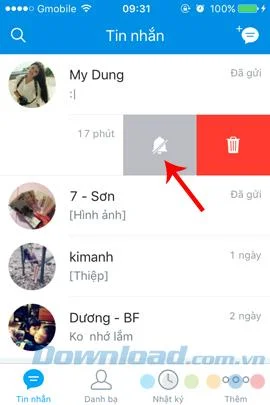
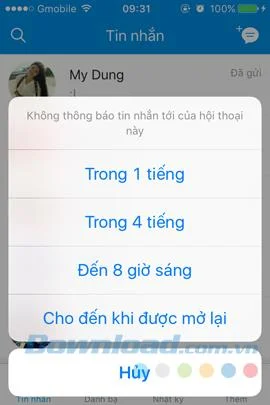
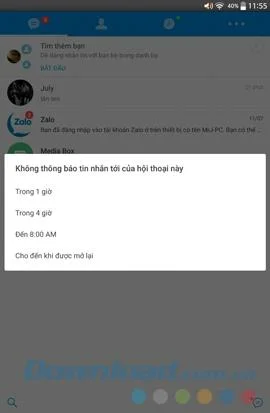
通知をオフにするタイミングを選択してください
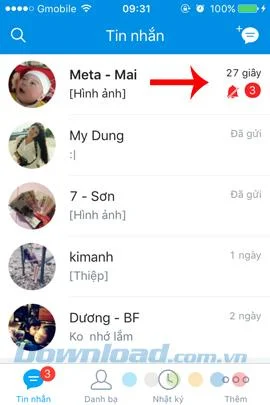
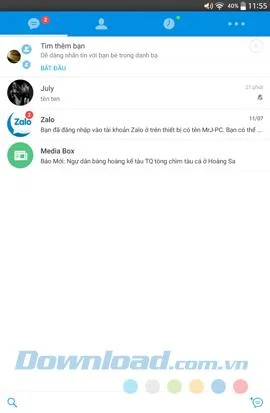
ステップ2:通知がオフの場合、アカウントのアカウントの横に、以下のように赤いベルのアイコンが取り消し線で表示されます。これ以降、ユーザーがあなたに送信した新しいメッセージには、その横に表示されている未読メッセージの数を除いて、通知はありません。
通知を再度開くには、相手とのチャットの詳細に移動し、もう一度[開く]をタップします。
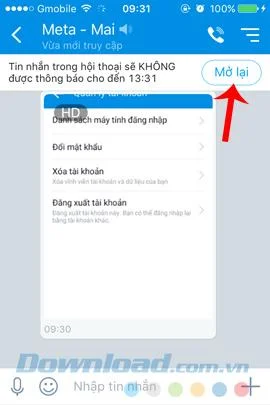
これは、iOS上のZaloが適用できるもう1つの方法ですが、作者はAndroidバージョンを使用して、時間と写真の数を節約します。
手順1:また、インターフェースで他のユーザーとチャットしているときに、画面の右上隅にある3つのダッシュアイコンをタップして、[ このユーザーをブロック]を選択します。
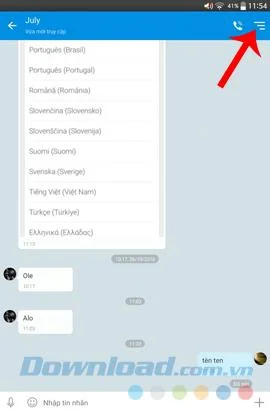
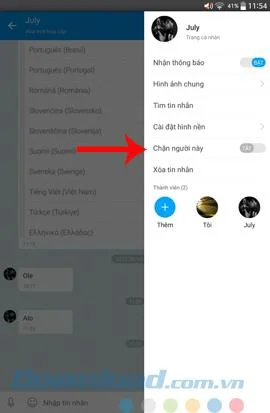
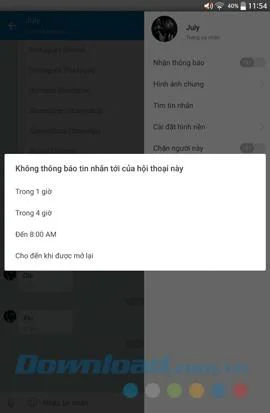
ステップ2:小さなポップアップが表示され、この通知をオフにするために適用するさまざまなタイムラインのオプションが示されます。通知を非表示にするタイムラインを選択します。
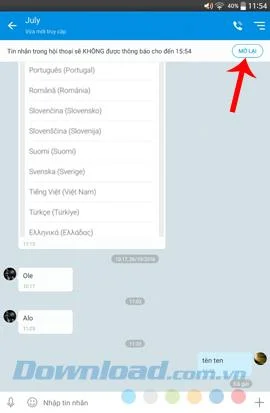
[再開]をタップして、新しいメッセージ通知を再度アクティブにします
また、通知をブロックしたい人の名前の表示を長押しして、[続行]を選択して通知をオフにする方法もあります。
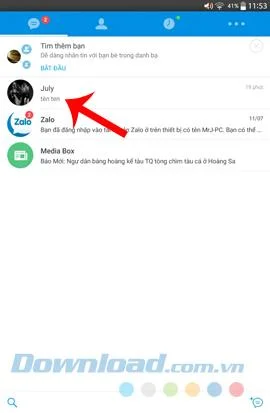
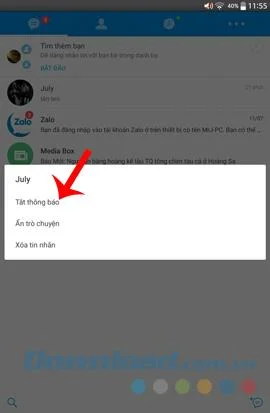
次に、上記のように時間を選択します。アカウント名の横にあるベルのアイコンが表示されたら、成功です。
コンピューター上のSkypeほど人気はありませんが、Zaloにはユーザーがそれを選択してコンピューターにインストールできるという独自の利点もあります。ただし、電話の通知が鳴っている、振動している、または画面に通知が表示されている場合、コンピューターにZaloを使用すると、他のユーザーがよりはっきりと簡単に見ることができます。
コンピューターの画面が大きいため、メッセージには通常、メッセージの内容、アバター、送信者の名前がはっきりとはっきりと長く表示されるので、通りかかった人が話している内容を見ることは難しくありません。 ?誰と?
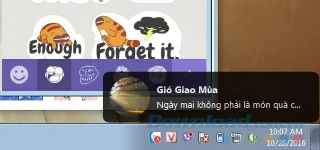
新しいメッセージがコンピュータ画面に表示されます
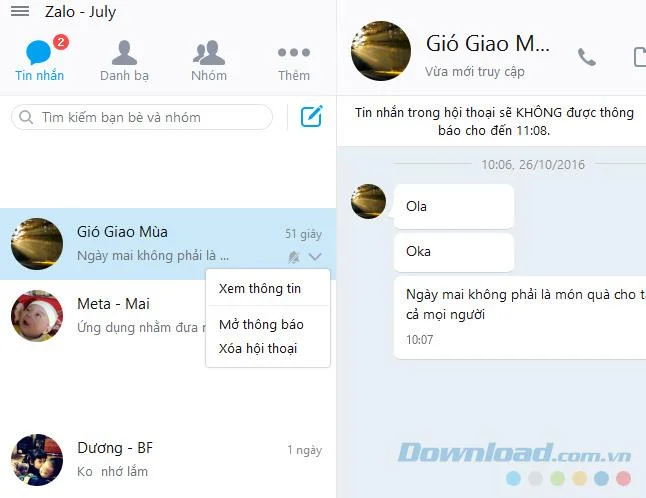
コンピューターのZaloのメインインターフェイスで、通知をオフにするチャットの名前を右クリックし、[通知を無効にする]を選択します。通知を再度アクティブにする期間を確認し続けます。
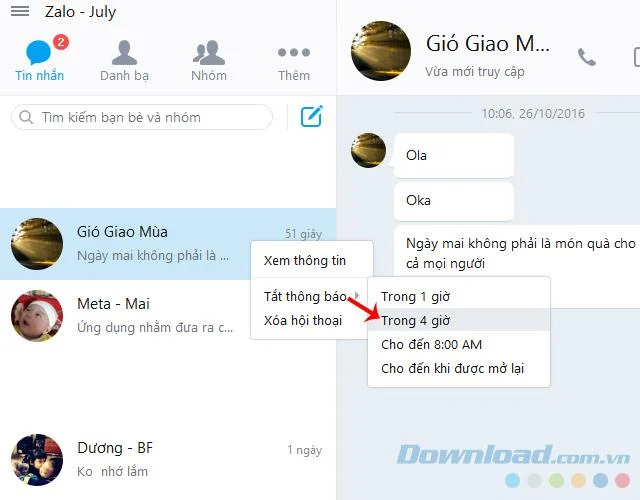
チャット通知をオフにする相手を右クリックします
シンボリックベル小さな通知が行われたセットアップに表示されます。
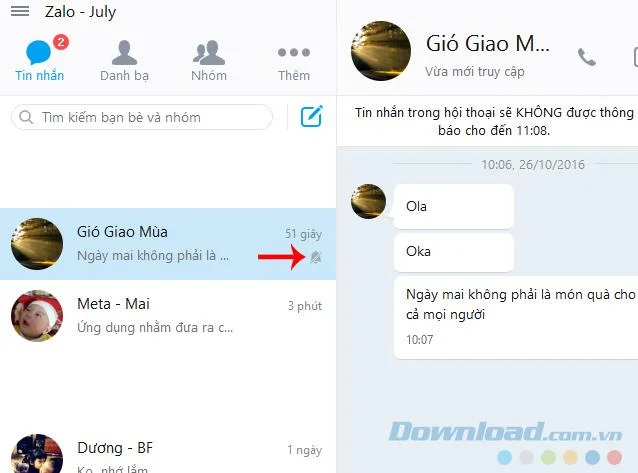
新しいメッセージが表示されますが、画面には何も表示されず、通知ベルも表示されません。
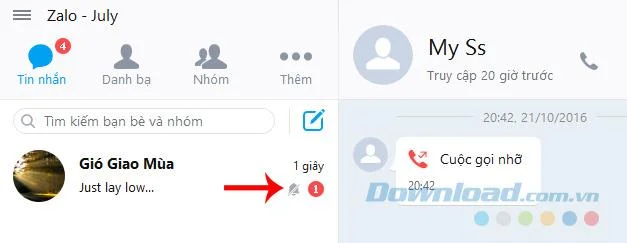
設定によっては、通知機能が自動的に再び有効になるか、手動で有効にする必要があります。右に左クリックした後、高速なオプションのリストを表示されるように通知を再度開く必要があります誰にオープン通知。
このガイドを使用すると、Zaloを使用して誰かとの接触を盗んだとしても、発見されるのを恐れません。少なくとも、好奇心が強く、常にあなたを密かに見ている人は、チャットしていることを知りません。誰と、そして物語は何ですか?
Writerで編集履歴を追跡し、編集可能なODTソースを保持し、共有する前にエクスポートしたDOCXファイルをWordで確認します。
SUSEのSP7の手順に従ってFIPSモードを有効にし、安全に再起動し、アクティブなポリシーを確認し、コンプライアンス要件で検証済みモジュールが必要かどうかを確認してください。
新しい暗号化されたSLESデータボリュームに対してYaSTとcryptsetupを比較し、LUKS1またはLUKS2を選択して、ロック解除とマウントの動作が安全に行われることを確認します。
SLES 15 上に RMT をセットアップし、権限のあるリポジトリをミラーリングし、テストクライアントから HTTPS 登録とパッケージへのアクセスを確認します。
YaSTのSSSDベースのログオン管理を使用してSLES 15をADに接続し、ディレクトリ検索、ドメインログイン、およびKerberosチケットを確認します。
SLES 16.0または15 SP7用の適切なライブパッチ適用パスを設定し、適用可能なカーネル修正を適用し、再起動が必要なカーネルアップデートと混同することなく、何がアクティブになっているかを確認します。
SLES 15 SP5 はオンラインで SP6 に移行できますが、各ノードを再起動する必要があります。ワークロードへのアクセスを維持するために、テスト済みのローリングアップグレードまたはブルー/グリーン切り替えを使用してください。
SLES 15 SP7 上で最小権限の AppArmor プロファイルを作成、改良、検証し、SLES 16 の SELinux のデフォルト設定について明確に注記します。
SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSEの最新のガイダンスに従って、DNS、ポート9090、systemdソケット、firewalld、TLS、およびログイン設定を通じて、Cockpit接続の失敗を追跡してください。








