プロバイダー提供のプロファイルを使用してPardus VPNを設定する

PardusのNetworkManagerにOpenVPNプロファイルを追加し、適切なプラグインをインストールし、認証情報を保護し、VPNがアクティブであることを確認します。
PardusでVPNを設定するには、VPNプロバイダまたはネットワーク管理者から正確なプロトコルと接続プロファイルを入手し、NetworkManager経由で追加してください。OpenVPNサービスの場合、最も確実な方法はプロバイダの.ovpnプロファイルとNetworkManagerのOpenVPNプラグインを使用することです。デスクトップは、保存されたプロファイルに接続または切断できます。PardusにはXFCE版とGNOME版があるため、メニュー名が異なり、正確な認証情報とルートはVPNサービスから取得する必要があります。
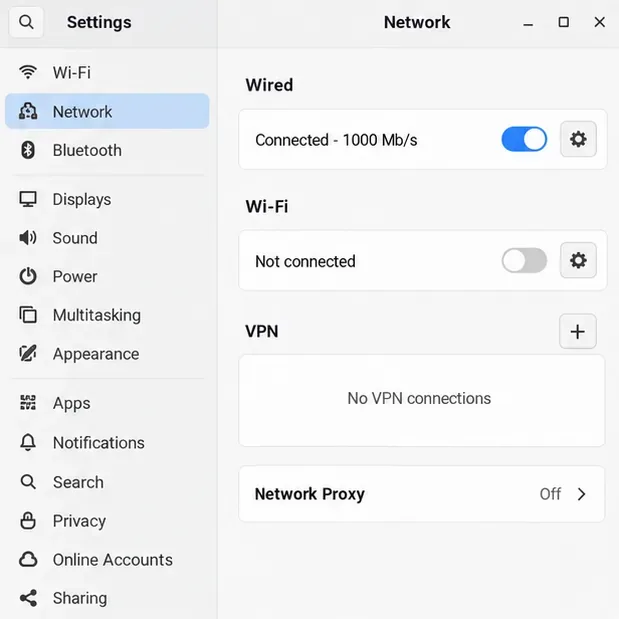
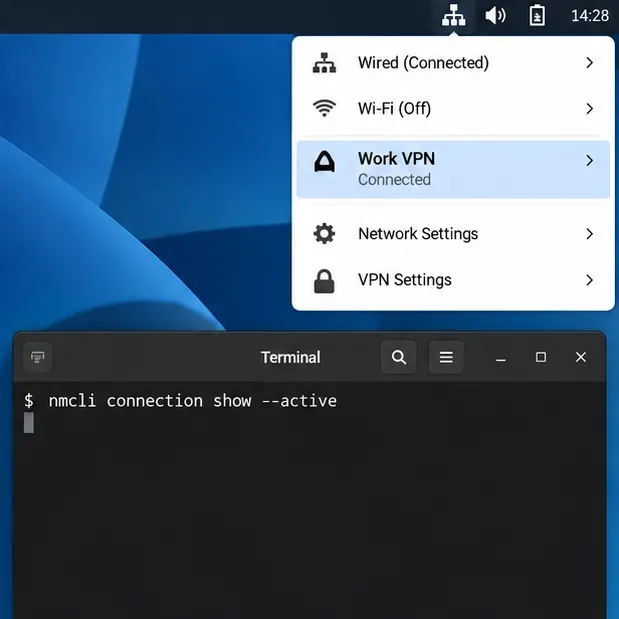
以下のインターフェース画像は、Pardusコンピュータのスクリーンショットではなく、NetworkManagerスタイルの汎用的なモックアップです。手順を地図のように参考にし、デスクトップセッションに表示されるラベルに従って操作してください。
まずVPNプロトコルを確認してください。VPNはアカウントパスワードだけで構成されるものではなく、サーバーアドレス、証明書、秘密鍵、ワンタイムコード、またはプロバイダ固有のアプリケーションが必要になる場合があります。サポートされているLinuxクライアント方式と完全なプロファイルについては、管理者またはプロバイダにお問い合わせください。ゲートウェイを推測したり、無関係なサービスのプロファイルを再利用したりしないでください。
OpenVPNの場合、接続をインポートしてテストするまでは、プロバイダの.ovpnファイルと個別の証明書またはキーファイルを一緒に保管してください。プロファイルによっては、認証情報と証明書がファイルに含まれているものもあれば、別のファイルを参照するものもあります。秘密鍵とエクスポートしたプロファイルは機密情報として扱い、他の人に送信したり、公開のターミナルログに貼り付けたりしないでください。
NetworkManagerは、多数のVPNプロファイルをインポートしてアクティブ化する前に、プロトコルプラグインを必要とします。OpenVPNプラグインは、VPNプロファイル自体とは別個のものです。まず、有効になっているPardusリポジトリが提供するパッケージを確認してください。
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
APTでOpenVPNプラグインのインストール候補が表示された場合は、コアプラグインをインストールし、デスクトップのグラフィカルエディタに必要な場合は、対応するインターフェースパッケージもインストールしてください。
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeパッケージ名と利用可能性は、Pardusのリリースと有効になっているリポジトリによって異なります。いずれのパッケージにも候補がない場合は、別のリリースからDebianリポジトリを追加するのではなく、Pardusソフトウェアソース構成またはソフトウェアセンターを確認してください。GNOMEエディションでは、GNOME固有のパッケージがグラフィカルなOpenVPN統合を提供します。他のデスクトップ環境では、異なるフロントエンドが使用される場合があります。
PardusのパッケージトラッカーにはNetworkManagerデスクトップアプレットに関するドキュメントがあり、NetworkManager自体のドキュメントにはVPNプロトコルがプラグインを使用することが説明されています。ただし、これらの情報だけではすべてのプロトコルプラグインがデフォルトでインストールされるとは限らないため、インストール前にローカルパッケージの候補を確認してください。
ネットワークエディタでインポートオプションが利用可能な場合は、それを使用してください。GNOMEでは、「設定」を開き、「ネットワーク」を選択し、VPNの横にあるプラスボタンをクリックします。OpenVPNを選択するか、保存済みの設定をインポートするオプションを選択します。XFCEでは、NetworkManagerパネルメニューを開き、接続エディタを選択して、VPNプロファイルを追加またはインポートします。表示される文言や利用可能なインポートコントロールは、インストールされているフロントエンドとプラグインのバージョンによって異なります。
エディタにインポート制御機能がない場合、NetworkManagerのコマンドラインツールを使用してOpenVPNプロファイルをインポートできます。実際のファイルパスに置き換えてください。
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"これにより、保存済みの NetworkManager 接続が作成されます。コマンドが VPN プラグインが見つからないと報告する場合は、Pardus リポジトリから該当するプラグインをインストールして、再度実行してください。無効なプロファイルが報告された場合は、プロバイダに NetworkManager と互換性のある OpenVPN 構成を問い合わせてください。暗号化や証明書の指示を推測で書き換えないでください。
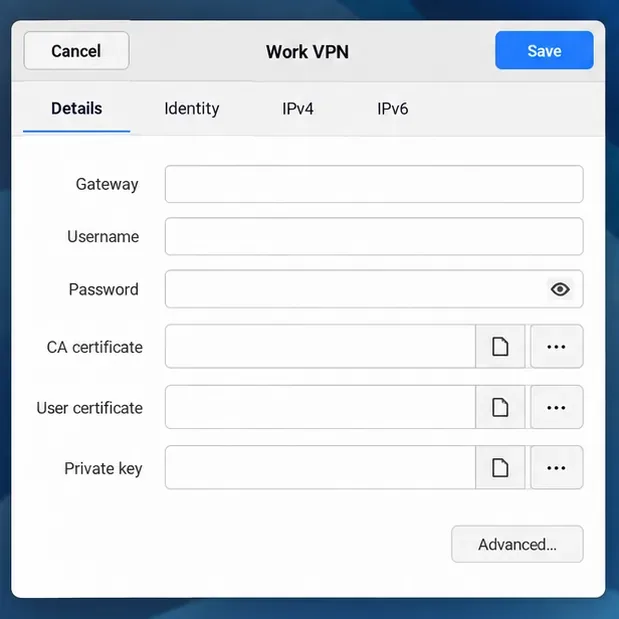
インポート後、プロファイルの認証設定を確認してください。別のCA証明書、クライアント証明書、または秘密鍵を参照している場合は、ファイルパスが正しく機能することを確認してください。このVPN用に指定されたユーザー名、パスワード、またはキーパスフレーズを入力してください。認証方法はサーバー固有のものであるため、プロファイルによってはモックアップに表示されているすべてのフィールドが使用されない場合があります。プロファイルを保存し、ネットワークメニューまたは設定パネルのVPNでそのプロファイルを選択してください。
保存した接続はターミナルから開始することもできます。引用符で囲まれた名前を、NetworkManagerに表示される接続名に置き換えてください。
nmcli --ask connection up id "Work VPN"
nmcli connection show --activeこの--askオプションを使用すると、プロファイルで認証情報が必要な場合に、NetworkManager がパスワードをシェル履歴に記録するのではなく、認証情報の入力を求めるようになります。接続後、active-connections コマンドを実行すると VPN プロファイルが一覧表示されます。また、VPN が接続するサービスまたは内部アドレスもテストしてください。接続されたトンネルが必ずしもすべてのインターネット トラフィックを VPN 経由で送信するとは限りません。スプリット トンネル プロファイルでは、選択したネットワークのみをルーティングする場合があります。
WireGuardの場合、NetworkManager 1.16以降はネイティブサポートが含まれていますが、プロファイルワークフローはOpenVPNとは異なる場合があります。企業向けサービスでは、OpenConnectまたは組織独自のクライアントが必要になる場合があります。これらのタイプのサービスについては、すべての構成をOpenVPNとしてインポートしようとするのではなく、サーバー所有者の最新の指示に従ってください。アクティブなプロファイルを確認し、VPNが提供するはずの宛先にアクセスすることで、成功を確認してください。
参考資料: Pardus リリースおよびデスクトップ情報、Pardus 23 NetworkManager アプレットパッケージ記録、NetworkManager VPN プラグインドキュメント、NetworkManager nmcli インポートリファレンス、GNOME VPN セットアップ手順、およびOpenVPN 接続プロファイルの詳細。
PardusのNetworkManagerにOpenVPNプロファイルを追加し、適切なプラグインをインストールし、認証情報を保護し、VPNがアクティブであることを確認します。
起動可能なUSBメモリを準備し、64ビットハードウェアとの互換性を確認し、既存のファイルを保護し、従来のBIOSによくある落とし穴を回避しながら、Pardus 23 XFCEをインストールします。
Pardusクライアントにカスタム壁紙を配布し、XfceまたはGNOMEデスクトップを設定し、安全なパイロットチェックを含むLider Ahenkユーザーポリシーを適用します。
SPICE、仮想ビデオ、ゲストチャンネル、およびspice-vdagentをチェックすることで、1024×768の上限を修正します。Pardusにパッケージ候補がない場合でも、安全なチェックが行われます。
Liderサーバーをセットアップし、インストーラーを安全に設定し、Ahenkエンドポイントを登録し、中央管理を拡張する前にパイロットテストを検証してください。
公式のPardus 23デスクトップ版ISOイメージをダウンロードし、Rufusを使って安全に書き込み、Windows PCを一時的なライブセッションで起動します。
Pardus 23がサウンドカードを検出できない理由を突き止め、ALSA、ファームウェア、PipeWireまたはPulseAudioのチェックをピンポイントで実行して再生を復元してください。
HamoniKRの設定を外部ストレージに保存したり、隠しホームフォルダを含めたり、新規インストール時に安全な復元モードを選択したりできます。
Pardusにxrdpをインストールして設定し、適切なXfceセッションを選択し、ネットワークアクセスを制限し、リモートログインが機能することを確認します。
Pardus 23 APT接続障害を診断し、公式のyirmiucソースを確認し、パッケージ署名チェックをバイパスせずにaptアップデートを復元します。