ヘッドレスサーバーでDebian 12のセキュリティアップデートを継続的に実行する

DebianのSSH経由の自動セキュリティアップデートを有効にし、デフォルトのパッケージソースを維持し、systemdとAPTのログを通じてスケジュールされた実行を確認します。
ヘッドレスの Debian 12 サーバーの場合、 をインストールしunattended-upgrades、APT の毎日のパッケージ リスト更新と無人アップグレード設定を有効にし、デフォルトの security-origin allowlist を維持します。次に、SSH 経由で systemd のタイマーとログを確認します。これは、対象となるパッケージの更新を自動化するもので、Debian のメジャー リリースのアップグレードを実行したり、すべてのアプリケーションでフォローアップが不要であることを保証するものではありません。
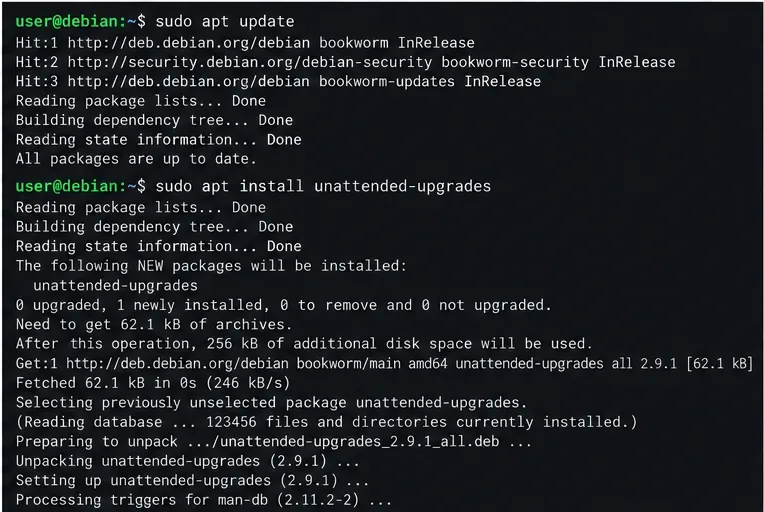
を使用できるアカウントで接続してくださいsudo。インストールする前に、サーバーのリリースを確認し、パッケージインデックスを更新してください。
cat /etc/debian_version
sudo apt update
sudo apt install unattended-upgrades
この手順は、通常のAPTリポジトリを使用するDebian 12(Bookworm)を対象としています。パッケージプランを受け入れる前に、内容を確認してください。APTがリポジトリ、DNS、ディスク容量、または依存関係のエラーを報告する場合は、まずそれらを解決してください。無人操作では、破損したパッケージソースや不健全なファイルシステムを修正することはできません。
APTの定期実行オプションを専用のローカルファイルに設定します。これにより、パッケージリストの毎日更新と自動アップグレードの実行が可能になります。
sudo nano /etc/apt/apt.conf.d/20auto-upgrades以下の2行を入力して保存してください。
APT::Periodic::Update-Package-Lists "1";
APT::Periodic::Unattended-Upgrade "1";Nanoで、Ctrl+O、 Enterキーを押してから、 を押しますCtrl+X。 の値は1毎日を意味します。 APTのunattended-upgradesパッケージ設定は、インストールできるアーカイブのオリジンを制御します。 標準のDebian 12セットアップでは、/etc/apt/apt.conf.d/50unattended-upgrades最初は を変更しないでください。デフォルトの許可リストは、Debianセキュリティアップデートと関連する構成済みのDebianアップデートを選択することを目的としています。 ステータス出力をより忙しく見せるためだけに、サードパーティのリポジトリやBookworm全体を追加しないでください。 意図的に許可リストを広げる場合は、正確なオリジンを確認し、テストし、他の本番環境の変更と同様にサービスを監視してください。
リモート管理サーバーの場合、再起動ポリシーを以下で確認してください50unattended-upgrades。
grep -n 'Automatic-Reboot' /etc/apt/apt.conf.d/50unattended-upgradesサービスの中断を想定し、アプリケーションの復旧を確認し、信頼できる帯域外またはコンソール復旧パスを用意していない限り、自動再起動を有効にしないでください。Debian のセキュリティ アップデートでは、有効にするために再起動が必要な新しいカーネルやライブラリがインストールされることがありますが、自動アップグレードは再起動ポリシーやオンコール プランに取って代わるものではありません。自動再起動を無効にした場合は、定期的なメンテナンス期間を設定し、アップデート後に再起動が必要かどうかを確認してください。
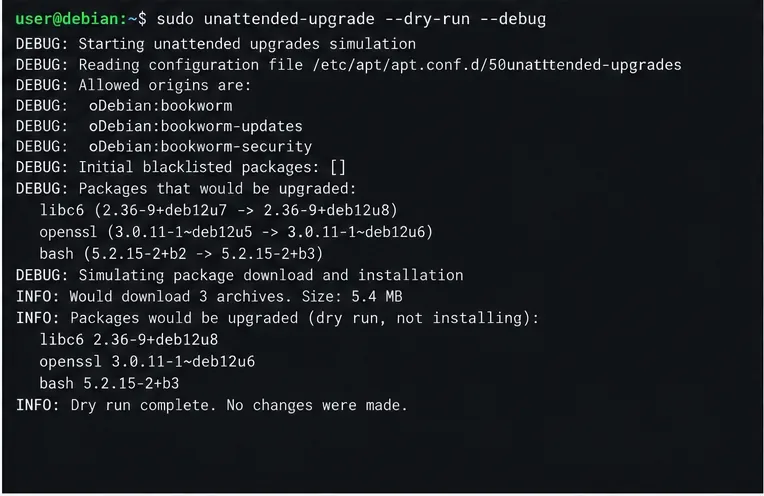
SSH経由でシミュレーションを実行します。この--dry-runフラグではパッケージはインストールされませんが、--debugunattended-upgradesログに詳細情報が表示されます。
sudo unattended-upgrade --dry-run --debug出力結果から、許可されたオリジンと提案されたパッケージアクションを確認してください。アップグレード対象のパッケージがないというメッセージは、保留中の対象パッケージがない場合に正常な結果となることがありますが、後でタイマーが実行されることを保証するものではありません。許可されたオリジンが空であるか、候補が予期せず見つからない場合は、50unattended-upgrades変更する前にリリースの APT ソースとパターンを調べてください。Bookworm のマニュアルでは、このコマンドはインストールではなくシミュレーションとして説明されています。
APTは日常業務にsystemdタイマーユニットを使用しています。タイマーとアップグレードサービスの両方を確認してください。
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
タイマーはロードされてアクティブになっている必要があり、リストには次回の実行予定時刻が表示されているはずです。タイマーがインストールされているものの非アクティブになっている場合は、タイマーを起動して、今後の起動時に有効にしてください。
sudo systemctl enable --now apt-daily.timer apt-daily-upgrade.timerサービスは単発のジョブであるため、スケジュールされた実行の間は非アクティブになることがあります。そのため、サービスが継続的に実行されていることを期待するのではなく、最後の実行結果を確認してください。スケジュールされた期間が経過したら、パッケージログとsystemdジャーナルを確認してください。
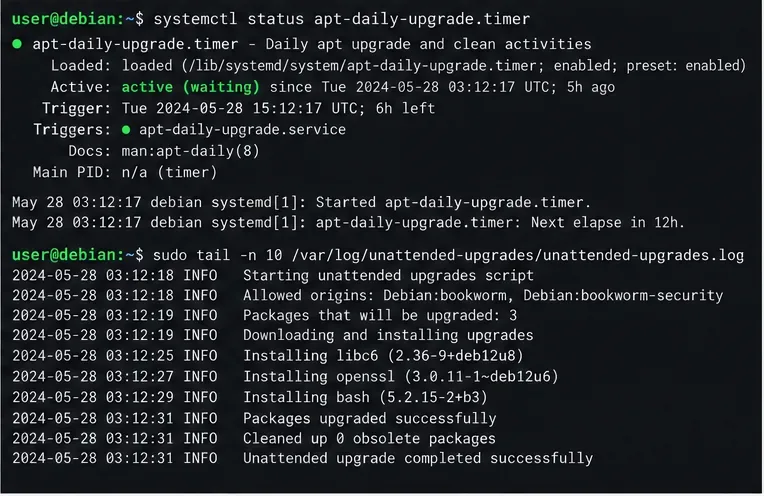
sudo tail -n 50 /var/log/unattended-upgrades/unattended-upgrades.log
sudo tail -n 50 /var/log/unattended-upgrades/unattended-upgrades-dpkg.log
sudo journalctl -u apt-daily-upgrade.service --since "7 days ago"
実行が完了したかどうか、許可されたオリジン、パッケージがインストールされたかどうか、または保留中のパッケージがないかを確認してください。繰り返し発生するダウンロードの失敗、保留中のパッケージ、または dpkg エラーを調査してください。マニュアルにはこれらのログパスが記載されており、systemd サービスが unattended-upgrade バックエンドを実行することが説明されています。
正常に動作する構成とは、タイマーがアクティブで、定期的な APT 設定が有効になっており、ログに無人実行が成功したことが記録されている状態を指します。これは、すべてのリポジトリのすべてのパッケージが更新されていること、再起動を必要とする修正が既に有効になっていること、またはパッケージ変更後もサービスが正常な状態を維持していることを証明するものではありません。Debian のリリースアップグレードプロセスは、別途計画された操作です。無人アップグレードは、構成済みのソース内のパッケージ更新を対象としています。重要なサーバーについては、失敗した実行の監視を追加し、バックアップを維持し、代表的な環境で変更をテストし、人間が確認する再起動ウィンドウを定義してください。
これらの手順は、Debian Bookwormの無人アップグレードマニュアル、Debianの定期アップデートに関するガイダンス、およびBookwormのsystemd.timerマニュアルに準拠しています。Bookwormマニュアルでは、Debianパッケージのバージョンは2.9.1+nmu3とされていますが、パッケージのバージョンはDebianのアップデートによって変更される場合があります。
DebianのSSH経由の自動セキュリティアップデートを有効にし、デフォルトのパッケージソースを維持し、systemdとAPTのログを通じてスケジュールされた実行を確認します。
メール配信オプションを比較し、Ubuntu上でsmartdを設定し、ディスクの状態に関する警告が受信トレイに届くことを確認します。
Debian 12 で DNS ルックアップを復元するには、systemd-resolved をチェックし、必要に応じて resolv.conf を修復し、アップストリームの DNS およびアプリケーション解決を検証します。
Ubuntuでモニターまたはテレビを音声出力として認識させ、サウンド設定でそれを選択し、HDMIが表示されない場合は接続またはPipeWireデバイスリストを確認してください。
セキュリティを無効にすることなく、問題の原因となっているソースを特定し、検証済みのキーを更新し、結果を確認することで、Ubuntu APT署名に関する警告を安全に解決します。
平衡三相公式を学び、線間電圧、電流、kW、kVA、力率を段階的に変換する方法を、計算例と確認すべき限界値とともに解説します。
CPUQuotaとMemoryMaxを設定したsystemdスコープ内でワークロードを実行し、その後cgroup v2を通じて制限を確認します。
Ubuntu 24.04 上で、ローカルホスト専用のリスナー、リゾルバの選択、および DNS 切り替え前のチェック機能を備えた dnscrypt-proxy を Pi-hole のローカル DoH ブリッジとして設定します。
アプリやハードウェアのトラブルシューティングを行う前に、Ubuntuのタッチパッド設定を確認し、Waylandが有効になっていることを確認し、GNOMEに組み込まれているスワイプ操作をテストしてください。
2台のディスクで構成されるDebian 12 RAID 1データアレイを作成および検証し、安全にフォーマットした後、再起動後にアセンブルおよびマウントされるように構成します。








