ONLYOFFICEのスペルチェックは、選択した言語のままにしておいてください。

文書全体または選択したテキストの校正言語を設定し、スペルチェックが有効になっていることを確認し、サーバー辞書が見つからない場合を特定します。
SLES 15 の SCSI または DASD ストレージの場合は、デバイス マッパー マルチパス (DM-Multipath) を使用します。アレイが複数のサポートされているパスで同じ LUN を提示するように設定し、 を有効にしてmultipathd、ワークロードをそのマップに向ける前に結果のマップを確認します。SUSE が検出したハードウェアのデフォルト設定とストレージ ベンダーの互換性に関するガイダンスから始めてください。multipath.conf別のアレイからコピーした汎用設定では、パスの動作が間違っている可能性があります。
この手順は、2026年10月に確認されたSLES 15 SP7ストレージ管理ガイドに準拠しています。ガイダンスとアレイ設定は、インストールされているサービスパックに合わせてください。単一の構成で全てのSANに適合するわけではありません。
DM-Multipath は、単一のストレージ デバイスへの複数のホスト側パスを 1 つのマップに統合します。接続パスに障害が発生した場合でも I/O を利用可能に保つことができますが、基盤となる LUN またはアレイの障害に対する保護機能はありません。SUSE の SLES 15 ガイダンスでは、NVMe の場合、ネイティブ カーネルのマルチパスがデフォルトかつ推奨される方法であるとされています。アレイ ベンダーが別のサポート構成を文書化していない限り、SCSI または DASD の場合はこの DM-Multipath の手順を使用してください。
ホストを変更する前に、アレイが少なくとも2つのパスで同じLUNを提示し、ゾーニング、LUNマスキング、ホストアクセス、およびHBAドライバがベンダーの要求どおりに構成されていることを確認してください。各パスで同じLUN IDが報告される必要があります。
Linuxが現在検出しているデバイスを確認するには、次の読み取り専用のインベントリコマンドを実行してください。
lsblk -o NAME,TYPE,HCTL,WWN,SIZE,MOUNTPOINTS容量だけでは、デバイスがLUNを共有しているとは言えません。パスやWWNが欠落している場合は、まずアレイのプレゼンテーション、ゾーニング、マスキング、またはHBAの問題を修正してください。生の/dev/sdXパスを使用しているファイルシステム、LVMボリューム、またはアプリケーションを特定してください。稼働中のコンシューマーを移行するには、計画が必要です。
SUSEのマルチパスツールとパーティションマッピングユーティリティがインストールされていない場合は、インストールしてください。
sudo zypper install multipath-tools kpartxデーモンを有効にして起動時に自動的に起動するように設定し、今すぐ起動してその状態を確認してください。
multipathdことで、マルチパスマップを検出および維持できるようになります。sudo systemctl enable multipathd
sudo systemctl start multipathd
sudo systemctl status multipathdmultipathd検出されたマップを管理します。無効にすると、起動時にマップが設定されない場合があります。サービスが実行されているだけでは、アレイが複数のパスを公開していることを証明できません。以下のマップを確認してください。
ほとんどの対応ハードウェアは組み込み構成を使用できるため、管理者は多くの場合、作成する必要はありません/etc/multipath.conf。まず、ツールに検出されたハードウェアプロファイルを問い合わせ、ドライランを実行します。
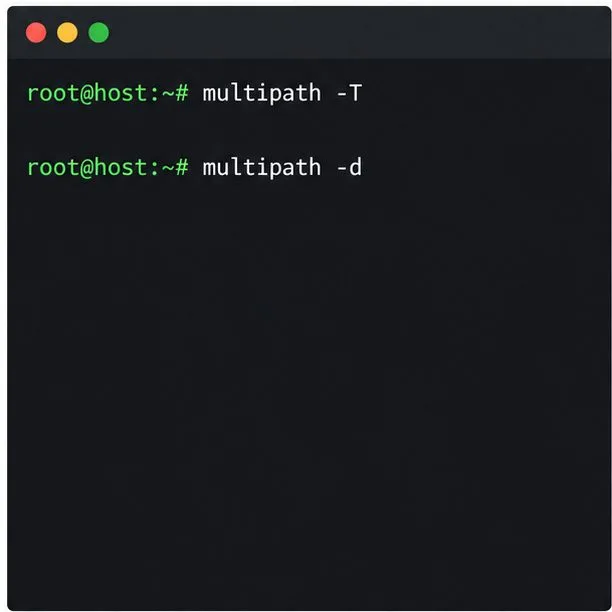
sudo multipath -T
sudo multipath -d
multipath -T検出されたハードウェアに一致する構成設定を表示しますが、適用はしません。multipath -dこれはドライランであり、マップを作成せずにどのマップが形成されるかを確認するのに役立ちます。出力をアレイメーカーの最新のSLESガイダンスと比較してください。SUSE SLES 15 SP7のマルチパスの章では、ツールの動作と構成について説明しています。SUSEのマルチパス設定に関する注意事項については、 SUSEナレッジベースの記事3955167を参照してください。
最初の解決策として、広範なブラックリストルールを追加したり、デバイス設定をコピーしたりすることは避けてください。ブラックリストに登録すると、マルチパスからデバイスが隠蔽される可能性があります。また、デバイス固有のオーバーライドは、パスチェック、グループ化、またはフェイルオーバーの動作を変更する可能性があります。SUSEとアレイベンダーが異なる値を指定している場合は、ベンダーがサポートするインストール済みサービスパックの組み合わせを使用し、推測で対応するのではなく、不一致をエスカレーションしてください。
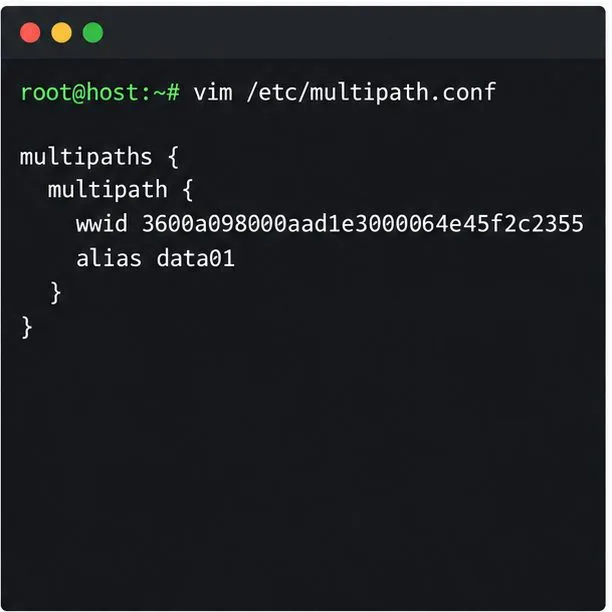
安定した読みやすい名前だけが必要な場合は、正確な LUN WWID のエイリアスを追加してください。たとえば、以下の設定では、ある WWID を にマッピングしていますdata01。サンプル識別子をご使用の LUN の値に置き換えてください。
multipaths {
    multipath {
        wwid 3600a098000aad1e3000064e45f2c2355
        alias data01
    }
}
スタンザを に保存します/etc/multipath.conf。WWID はデバイスの識別子です。エイリアスはマップの読み取り可能な名前を変更します。エイリアスはオプションであり、正しい WWID と一致させることの代わりにはなりません。クラスタでは、リソース定義が同じストレージ デバイスを解決できるように、関連するエイリアスとマルチパス構成をすべてのノードで一貫して維持してください。
path_checker無関係な例から、、、などのオプションを設定しないでください。すべてのパスpath_grouping_policyが利用できない場合にI/Oをキューに入れるかエラーを返すかの選択は、アプリケーションとアレイに依存します。キューイングは短時間の中断中に保留中のI/Oを保持できますが、長時間キューイングするとプロセスが停止し、メモリを消費する可能性があります。ストレージおよびアプリケーションベンダーのポリシーに従ってください。failbackno_path_retry
設定変更を保存した後、実行中のデーモンにその設定を再読み込みさせ、その後initramfsを再構築します。
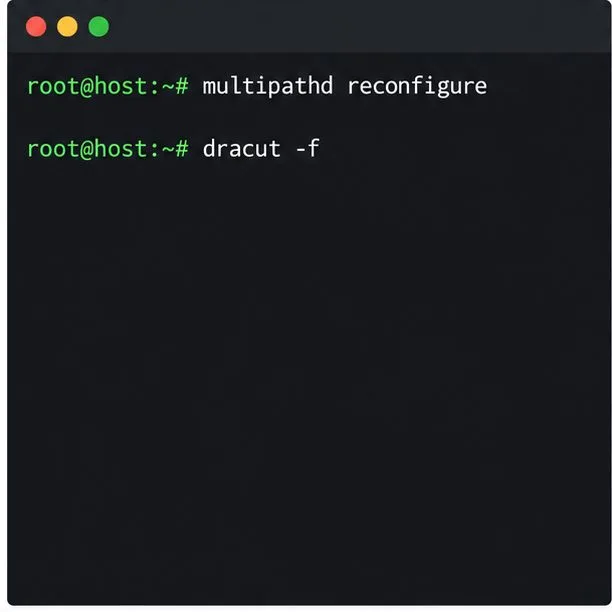
sudo multipathd reconfigure
sudo dracut -f
SUSEは、initramfsがマルチパス構成および関連する状態ファイルと常に同期している必要があると警告しています。不一致があると、システムが正常に起動しなくなったり、緊急シェルに移行したりする可能性があります。これは、ルートファイルシステムがSANストレージ上にある場合に特に重要です。変更は管理されたメンテナンス期間中に行い、コンソールまたはリカバリへのアクセスを維持し、再起動前にSUSEのマルチパス上のルートファイルシステムに関する指示に従ってください。
トポロジーを検査し、想定されるLUNがマルチパスマップとして一度だけ表示され、その下に想定されるすべてのパスが存在することを確認します。
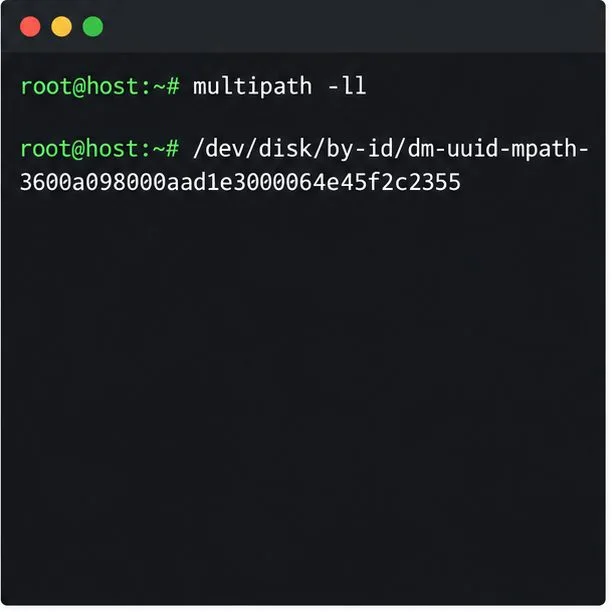
sudo multipath -ll
sudo multipathd show topology
ls -l /dev/disk/by-id/dm-uuid-mpath-*ではmultipath -ll、readyは使用可能なパス、faultyは障害が発生したパス、 はghostアクティブ/パッシブアレイにおけるパッシブパスを表します。パスの想定数を確認し、アレイ設計に基づいてパッシブ状態を解釈してください。LUNがアクティブな場合は、/dev/mapper/data01エイリアスや永続/dev/disk/by-id/dm-uuid-mpath-<WWID>リンクなど、マルチパスデバイスを使用するようにコンシューマを設定してください。 の数は変化する可能性があるため、 の使用を避け/dev/dm-N、ワークロードを個々の/dev/sdXパスにバインドしないようにしてください。
耐障害性を確保するため、ベンダーがサポートするシングルパス・フェイルオーバー・テストをスケジュールし、ワークロードがI/Oエラーなく継続することを確認した後、パスが復旧することを確認してください。本番環境のリンクを即席のテストとして切断しないでください。セットアップは、想定されるWWIDが1つのマップに解決され、設計されたすべてのパスが適切な状態になり、ブート構成が同期され、コンシューマーがシングルパスではなくマップを使用するようになった時点で完了です。
文書全体または選択したテキストの校正言語を設定し、スペルチェックが有効になっていることを確認し、サーバー辞書が見つからない場合を特定します。
ONLYOFFICEドキュメント内で、すべてのユーザーに対して永続的な変更履歴の記録を有効にし、編集内容が記録されていることを確認し、この設定の制限事項を理解してください。
Nginx、Dockerネットワーク、またはONLYOFFICE内部サービスのいずれかが502エラーを返しているかどうかを確認し、修正されたアップストリームとヘルスチェックを検証します。
ONLYOFFICEの保存失敗を診断するには、Nextcloudのコールバックルート、プロキシのリダイレクト、およびストレージログを確認し、編集されたファイルが保持されていることを確認します。
ONLYOFFICEのメモリクラッシュの原因を特定し、Dockerの制限を確認し、VPSのRAMサイズを正しく設定し、スワップ領域を安全に追加し、ドキュメントが正しく開いて保存されることを確認します。
ブラウザのダウンロードに関する問題とサーバー側の変換エラーを区別し、適切なログまたはアクセスチェックを使用して、PDFエクスポートが正常に機能するようにしてください。
ONLYOFFICE DocsとNextcloudで使用されているJWTシークレットを照合し、DockerまたはLinuxインストールに安全に適用し、認証を弱めることなく接続を検証します。
公式のDockerスクリプトを使用して、Ubuntu 24.04にONLYOFFICE Workspace Communityをインストールし、サーバー要件を確認し、必要に応じてメールをスキップし、ポータルが安全に動作することを確認します。
ONLYOFFICE Docsとそのコネクタに対応するJWTシークレットを設定します。Linuxパッケージ、Dockerデプロイメント、および検証のための安全な手順も含まれています。
組み込み型のONLYOFFICE Docsエディタに、カスタムテーマファイルとエディタ設定を使用して、会社のロゴとインターフェースカラーを設定できます。エディション制限と展開チェックについては、こちらをご覧ください。







