SLES 15 KVM セットアップ: 選択した仮想マシンを起動時に自動的に起動するように設定

SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
LDAPまたはMicrosoft Active DirectoryアカウントをONLYOFFICE DocSpaceと同期するには、「設定」>「統合」>「LDAP設定」でLDAP認証を有効にし、ディレクトリ接続と検索パラメータを入力して保存し、インポートを確認します。その後、自動同期を有効にすると、ディレクトリの変更が最初の設定を繰り返すことなくDocSpaceに反映されます。
この手順は、DocSpaceのLDAP統合に関するものであり、スタンドアロンのONLYOFFICE Docsドキュメント編集サーバーには適用されません。ONLYOFFICE Workspaceの場合、同等の設定はコントロールパネル > ポータル設定 > LDAPにあります。2026年10月に確認した最新のONLYOFFICEドキュメントによると、LDAPはDocSpace SaaS版の有料ビジネス機能です。ご自身のセルフホスト版の機能については、別途ご確認ください。DocSpaceの公式LDAPリファレンスとWorkspaceサーバーの手順書を参照してください。
具体例: Acme Corp は、という名前の Active Directory ドメインを持っていますacme.local。同社の IT 管理者は、Employees 組織単位 (OU) 内の各従業員に DocSpace アカウントを作成し、必要に応じて別の Groups OU からセキュリティ グループをインポートしたいと考えています。以下の名前、パス、アカウントの例は、構成値の例であり、展開された環境の結果ではありません。
DocSpace を操作する前に、サーバーがドメイン コントローラーに接続できることを確認し、含める必要のあるアカウントを特定し、読み取りアクセス権を持つディレクトリ アカウントを設定してください。ドメイン管理者ではなく、専用の読み取り専用サービス ID を使用してください。ディレクトリの場所を識別する正確な LDAP 識別名 (DN) と、Active Directory ですでに使用されているログイン属性および電子メール属性を記録してください。
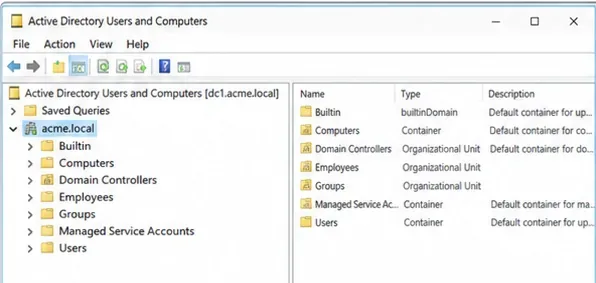
Acme の検索ベースの例は ですOU=Employees,DC=acme,DC=local。この OU から始めると、サービス アカウントや無関係なユーザーをインポートする可能性が低くなります。ユーザーやドキュメントを含む既存のポータルについては、LDAP フィルタを変更する前に、適切なバックアップを作成し、復元手順を確認してください。ONLYOFFICE は、サーバー、ユーザー、またはグループの検索設定の変更が、以前にインポートされたアカウントとそのデータに影響を与える可能性があると警告しています。バックアップと復元に関するドキュメントを確認してください。
DocSpace管理者としてサインインします。左下のオプションメニューから「設定」を選択し、「統合」>「LDAP設定」を開きます。「LDAP認証」をオンにします。設定フォームが折りたたまれている場合は、「表示」を使用して展開します。SAMLシングルサインオンページとLDAP同期ページを混同しないでください。
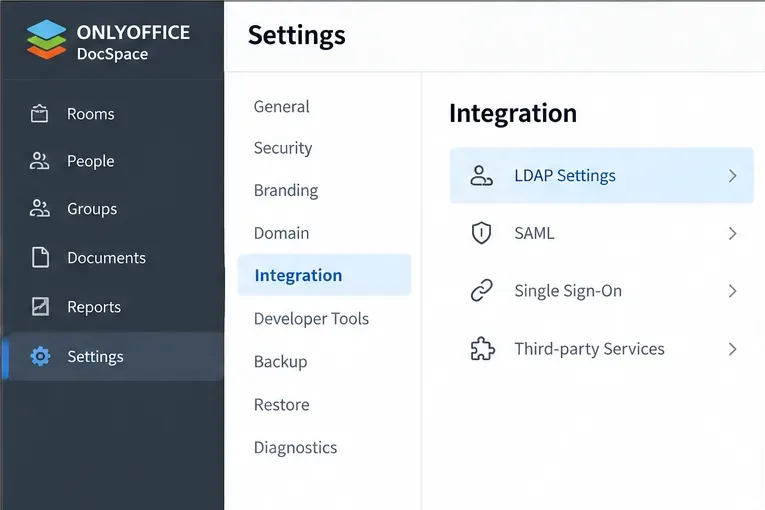
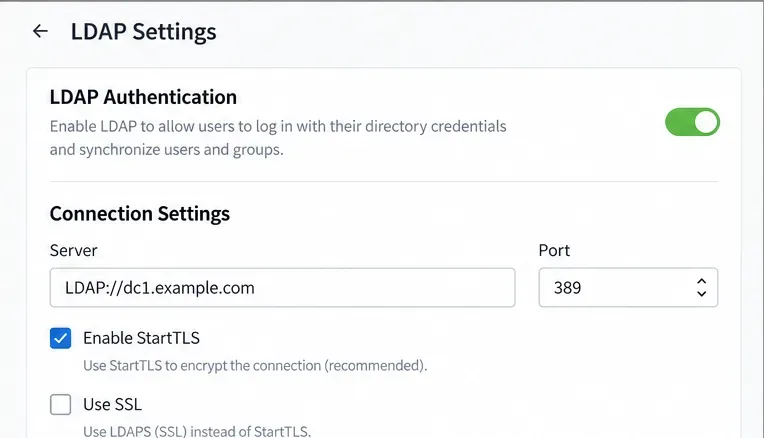
TLS にアップグレードされた LDAP 接続の場合は、通常 TCP ポートでStartTLS を有効にするか389、LDAPS の場合は通常 TCP ポートでSSL を有効にしてください636。Acme のシナリオでは、ドメイン コントローラが有効なサーバー証明書を使用して LDAPS 用に構成されていると仮定します。LDAPS://dc1.acme.localと を使用してください636。サポートされている安全な方法を 1 つ選択してください。保護されていない LDAP 経由でバインド パスワードを送信しないでください。
ADドメインコントローラー上のLDAPSには、適切な証明書、一致するDNS名、およびネットワークアクセスが必要です。Microsoftは、これらの要件を「SSL経由のLDAPの証明書の構成」で説明しています。TLS検証を弱めるのではなく、サーバー側で証明書の信頼性の問題を解決してください。
サーバーにはLDAPまたはLDAPSのURLを、ポート番号には選択したポート番号を設定してください。ユーザーおよびグループレコードを読み取るためにディレクトリアカウントが必要な場合は、フォームの認証オプションを有効にし、承認されたログイン名とパスワードを入力してください。サンプルサービスIDは のようになりますがsvc_docspace@acme.local、ディレクトリで実際に受け入れられているバインド形式を使用してください。パスワードや実際のアカウント名は、公開ガイドやスクリーンショットには絶対に記載しないでください。
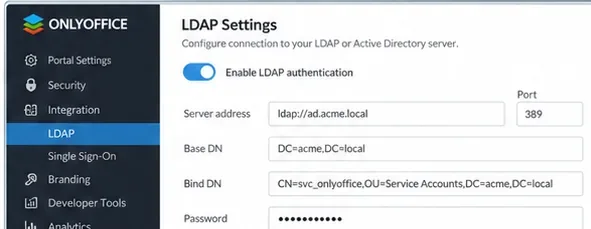
ユーザーDNOU=Employees,DC=acme,DC=localを入力してください。Active Directoryの場合、ONLYOFFICEが推奨する開始フィルターは です。これは、選択した検索範囲内のユーザープリンシパル名を持つレコードを選択します。これだけでは、すべての結果が有効な従業員であることを保証するものではありません。組織でより狭いメンバーシップが必要な場合は、OUの内容を確認するか、慎重に検証されたフィルターを使用してください。(userPrincipalName=*)
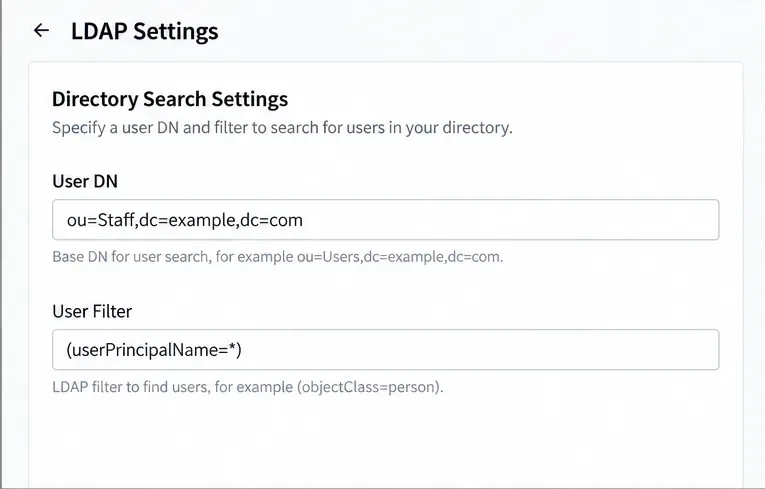
(uid=*)OpenLDAPディレクトリでは、ユーザーフィルタとログイン属性に関するデフォルト設定が異なりますuid。これらのデフォルト設定をそのままActive Directory環境にコピーしないでください。
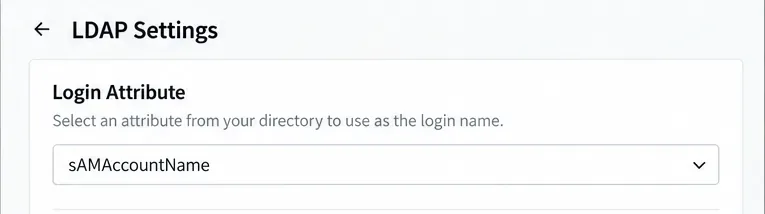
AD の場合、 ONLYOFFICE の手順で指定されているとおり、ログイン属性を に設定してくださいsAMAccountName。設定されたログイン属性によって、ユーザーが DocSpace サインイン ページで入力する内容が決まります。サポートされている形式には、シンプルなログイン、LDAP ドメイン付きログイン、ドメインバックスラッシュログインなどがあります。インポート後、管理者以外の従業員アカウントで形式をテストしてください。
属性マッピングでは、ADスキーマにこれらのフィールドが存在する場合、名をgivenName、名をsn、メールをにマッピングしますmail。これらは、実際のディレクトリと照合するためのマッピング例であり、すべての環境で想定される値ではありません。メールは重要です。ONLYOFFICEでは、メールマッピングがDocSpaceのメールアドレスに使用されるとされています。メールデータが欠落している場合、ログインとLDAPドメインから派生したアドレスが生成され、ユーザーに通知が届かない可能性があります。

Acme がディレクトリ グループも必要とする場合は、グループ メンバーシップを有効にします。この例では、OU=Groups,DC=acme,DC=localグループ DN に を、(objectClass=group)グループ フィルタに を使用します。ONLYOFFICE が文書化した AD マッピングでは、distinguishedNameユーザー属性として を、memberグループ属性として を使用します。ディレクトリに適した既存のグループ名属性を使用してください。
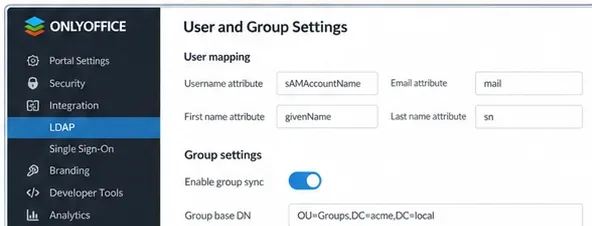
保存前にメンバーシップを確認してください。ONLYOFFICEでは、グループインポートを有効にすると、インポートされるユーザーは少なくとも1つの一致するグループに属するユーザーに限定されることを明示的に示しています。Acmeのパイロット従業員が選択したグループに属していない場合は、最初はグループインポートを無効にするか、インポート前にディレクトリスコープを修正してください。ユーザー数を増やすためだけに、グループフィルタをドメイン全体に拡張しないでください。
検索ベース、アカウントマッピング、およびディレクトリメンバーシップの予定内容を確認し、「保存」をクリックします。インポートの確認ダイアログで「OK」を選択して開始します。ディレクトリの検索とインポートには時間がかかります。所要時間は環境によって異なります。大規模な AD 展開の場合、ONLYOFFICE のドキュメントでは、AD クエリのエントリ数を 1,000 件に制限しています。ページングやディレクトリ制限の変更は、確認せずにドメインコントローラーの設定を変更するのではなく、必ず AD 管理者と調整してください。
アカウントでインポートされたアカウントを確認してください。LDAP にリンクされたプロファイルには、管理者ビューに LDAP インジケーターが表示されます。最初の実行は意図的に範囲を狭めて、組織全体を追加する前に、誤ったフィルタ、メール マッピング、またはグループ ルールを修正できるようにしてください。保存が成功したからといって、ユーザーが認証できると断定しないでください。
LDAP設定に戻り、自動同期を有効にして、DocSpaceのバージョンでサポートされている間隔(1時間ごと、毎日、毎週、毎月)を選択します。スケジュールを保存します。すぐに更新するには、 LDAPページの下部にある「ユーザーの同期」を選択します。ONLYOFFICEでは、LDAPユーザーがログインした後のユーザーごとの更新についても説明していますが、このログイン動作は、グループやアカウントレコードを更新する必要がある場合のディレクトリ全体の定期的な同期の代わりとなるものではありません。
パイロットアカウントを使用して、そのAD認証情報でサインインし、DocSpaceプロファイルに期待どおりの名前とメールアドレスが表示されていることを確認します。グループが有効になっている場合は、従業員がインポートされたグループに属しており、DocSpaceのアクセス許可によって付与された会議室のみにアクセスできることを確認します。最後に、パイロットアカウントの重要度の低いディレクトリフィールドを変更し、「ユーザーの同期」を実行して、DocSpaceプロファイルに変更が反映されていることを確認します。
設定が完了したとみなされるのは、選択したユーザーがインポートされ、パイロットユーザーがディレクトリの認証情報を使用して認証でき、意図したグループ制限が適用され、かつ、少なくとも1つの後続のプロファイル変更が正しく同期された場合のみです。
SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
systemdジョブと前回の起動ジャーナルを使用して、遅いサービス、マウント、またはストレージの依存関係を特定し、原因を隠蔽することなく修正します。
firewall-cmd を使用してアクティブゾーンを検査し、HTTP を安全に許可し、SSH アクセスを維持し、SLES 15 でルールが再読み込み後も有効であることを確認します。
PAMの障害が発生した原因を、サービス、アカウントポリシー、またはIDプロバイダーに特定し、正常に動作する管理者セッションを維持しながら、適切なSLES構成を修復します。
セキュアブートを無効にせずに、カスタムSLES 15カーネルモジュールをロードします。実行中のカーネルと一致させ、.koファイルに署名し、MOKキーを登録し、ロードが成功したことを確認します。
NextcloudのファイルとMariaDBをまとめてバックアップし、cronを使って暗号化されたResticスナップショットをスケジュール設定し、稼働中のサーバーにリスクを負わせることなく復旧を検証します。
Zimbra Community Editionの個々のメールボックスをエクスポートし、そのTGZバックアップを検証し、既存のメールを上書きすることなく、不足しているアイテムを復元します。
システムツリーの準備、ブート統合、デプロイメントチェック、ロールバックなど、仮想マシン上でDebianベースのOSTreeデスクトップを作成およびテストする方法を学びます。
Keycloakとトークン認証を使用してJitsi Meetルームを開始できるのは承認済みのアカウントのみとし、必要に応じてゲスト参加も可能にする。
ONLYOFFICE DocSpaceをActive DirectoryまたはOpenLDAPに接続し、ユーザーとグループを安全にインポートし、アカウントフィールドをマッピングし、信頼性の高い同期をスケジュールします。







