AmazonのFTC返金(2026年9月):対象者、支払い日、確認方法

Amazonプライム会員向けのFTC(連邦取引委員会)による払い戻し拡大の対象となる人、2027年4月までの支払い方法、ステータスの確認方法、詐欺被害の回避方法などについてご確認ください。
ASOSは、顧客とのコミュニケーションに使用しているサードパーティプラットフォームに関連する不正な顧客通知と不審なアクティビティを確認しました。2026年10月7日現在、同社によると、氏名や連絡先などの基本情報にアクセスされた可能性があるものの、アカウントのパスワードや支払いカード情報は影響を受けていないと考えています。ASOSは、顧客は通知を無視し、外部リンクをクリックしたり操作したりしてはならないと述べています。同社は現在、顧客にASOSのパスワードを変更したり、その他の措置を講じたりすることを求めていません。パスワードが使い回されていた場合、身に覚えのないアカウントの変更が見られる場合、またはリンクを通じて情報を共有した場合は、以下の対策を講じてください。
警告文中の「ハッキング」という言葉は、確認された事態を完全に表しているわけではありません。ASOSは、通信プラットフォームに関わる不正行為について調査中であり、送信者が主張するデータシステムに関する具体的な情報や、データアクセスの全容についてはまだ確認していないと述べています。このインシデント通知は10月6日に掲載されており、調査担当者が詳細を把握するにつれて内容が変更される可能性があります。
| 確認または述べられていることは | 不明な点は | 役立つ回答 |
|---|---|---|
| 一部の顧客に、許可されていないプッシュ通知が送信されました。ASOSは、通知プラットフォームへのアクセスを制限し、専門アドバイザーおよび関係当局と協力して対応にあたっていると述べています。 | 同社は、攻撃者が完全なアクセス権を持っていたかどうか、関与したデータセットの正確な内容、あるいは個々の顧客の情報が実際に閲覧またはコピーされたかどうかについて、公には確認していない。 | 最新の手順については、ASOSの公式インシデントアップデートをご覧ください。ウェブアドレスを直接入力するか、保存済みのブックマークを使用してアクセスできます。 |
| ASOSは、氏名と連絡先情報が不正アクセスされた可能性があると述べている。ただし、アカウントのパスワードやクレジットカード情報は影響を受けていないと考えている。 | 「アクセスされた可能性がある」という表現は、ASOSの顧客全員の個人情報が漏洩したことを証明するものではありません。また、この声明は暫定的なものであり、最終的なフォレンジックレポートではありません。 | あなたの名前やメールアドレスを使ってもっともらしく聞こえるメッセージには注意してください。しかし、あなたの身元やカードが盗まれたと決めつける必要はありません。 |
| ASOSは、ウェブサイトとアプリは引き続き利用可能であり、顧客は引き続き買い物ができると述べている。現時点では、顧客にパスワードの変更を求めていない。 | アプリが通常通り利用可能だったというだけでは、今回の事態の全容は説明できず、調査の進展に伴い、会社の方針が変更される可能性があります。 | 会社の最新のお知らせに従ってください。パスワードを使い回していた場合、他人に教えた場合、または不正アクセスの兆候が見られる場合は、今すぐパスワードを変更してください。 |
これらの情報は、2026年10月7日に確認されたASOSのカスタマーケア通知に基づいています。この通知は、小売業者が現在顧客に求めている対応について最も信頼できる情報源です。ただし、不正送信されたメッセージに記載されているすべての主張を検証しているわけではありません。
不正な通知に含まれるTelegramやその他の外部リンクを開かないでください。送信者に返信したり、確認コードを共有したり、パスワード、カード番号、身分証明書を提供したりしないでください。メッセージがアプリのプッシュ通知として表示されたからといって、その内容が信頼できるとは限りません。ASOSは、通知自体が不正なものだったと述べています。ブラウザを開いてasos.comにアクセスするか、デバイスの通常のアプリ一覧からアプリを開き、販売店のカスタマーケア通知を探してください。ASOSはまた、ソーシャルメディアのダイレクトメッセージを通じてパスワードやカード情報などの機密情報を尋ねることはないと警告しています。
ASOSは現在、顧客にパスワードの変更を求めていないと明言しています。ASOSのパスワードが固有のもので、外部リンクに入力しておらず、予期せぬサインイン、パスワードリセット、アカウント変更のアラートもない場合は、ASOSの最新の通知に従い、更新情報をお待ちください。これは、パスワードの変更が全く役に立たないという意味ではありません。他のサイトで同じパスワードを使い回している場合は、ASOSだけでなく、使い回した他のサイトでもパスワードを変更してください。見覚えのない注文や、リクエストしていないメールアドレスや電話番号の変更があった場合は、メッセージ内のリンクではなく、ASOSの公式パスワードリセット手順をご利用ください。
ASOSのアカウントヘルプによると、ログイン済みの顧客は「パスワードの変更」を選択し、現在のパスワードを入力して、前回とは異なる10~100文字の新しいパスワードを作成できます。ログインできない場合は、ログインページの「パスワードをお忘れですか?」を使用してください。リセットリンクは、アカウントに登録されているメールアドレスに送信されます。ASOSは、メールアドレスまたはパスワードの入力ミスが3回続くと、アカウントが30分間ロックされる可能性があると警告しています。最新の手順については、ASOSアカウントヘルプをご覧ください。
メールアカウントは、パスワードリセットリンクや注文メッセージを受信するため重要です。他の場所では使用していない強力なパスワードを使用してください。メールプロバイダが2段階認証または多要素認証を提供している場合は、有効にしてください。これには、パスワードに加えて別の本人確認が必要です。アカウントの復旧用電話番号、復旧用メールアドレス、および最近のログイン履歴を確認してください。これらはメールアカウントの一般的な保護策であり、ASOSが自社のショッピングアカウントに2段階認証を提供しているという主張ではありません。英国国家サイバーセキュリティセンターは、メールパスワードを別に設定することが重要な理由を説明し、利用可能な場合は2段階認証を推奨しています。メールセキュリティに関するアドバイスを参照してください。米国連邦取引委員会も、利用可能な場合は2要素認証の使用を推奨しています。
ASOSにApple、Google、またはFacebookのアカウントで登録した場合は、そのログインアカウントも保護してください。販売サイト上でパスワードをリセットしても、メールアカウントやソーシャルアカウント自体が危険にさらされている場合、アカウントの安全性が確保されるとは限りません。
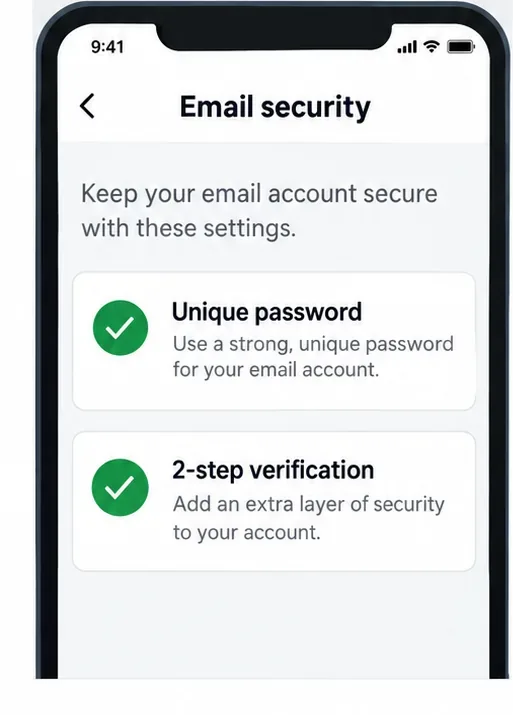
ASOSの公式ウェブサイトまたはアプリからアカウントを開き、「マイ詳細」、「住所録」、「支払い方法」、および最近の注文を確認してください。見覚えのない配送先住所、変更された連絡先情報、新規注文、または認識できない保存済みの支払い方法がないか確認してください。ASOSの現在の声明では、支払い情報が漏洩したとは述べられていないため、見出しだけを理由にカードをキャンセルする必要はありません。とはいえ、銀行またはカードの利用状況を確認することは賢明な予防策です。身に覚えのない取引が見つかった場合は、カード裏面または公式アプリに記載されている番号を使用してカード発行会社に連絡し、カードの一時停止または再発行、および取引の異議申し立てについて問い合わせてください。
ASOSのオンライン安全対策ガイドラインでは、明細書を確認し、身に覚えのない取引を報告することを推奨しています。米国の消費者向けには、FTC(連邦取引委員会)がクレジットカードの請求ミスに対する異議申し立ての手順を説明しています。期限や保護措置はカードの種類や口座の種類によって異なるため、調査の進捗状況を待つのではなく、速やかに発行会社に連絡してください。
リンクをクリックしただけでは、携帯電話やアカウントが侵害されたとは断定できません。リスクは、その後に何が起こったかによって異なります。ASOSのパスワードを入力した場合は、公式サイトでパスワードを変更し、同じパスワードを使い回していた他の場所でも変更してください。メールのパスワードを入力した場合は、まずそのアカウントを保護し、次にそのアカウントに依存している他のアカウントのパスワードをリセットしてください。カード情報を入力した場合は、カード発行会社に直ちに連絡してください。認証コードを入力した場合は、影響を受けたサービス提供会社に公式サポートチャネルを通じて連絡し、利用可能な場合はアクティブなセッションや最近のアクティビティを確認してください。
リンクをクリックしてファイルをダウンロードしたりアプリをインストールしたりした場合は、身に覚えのないものはすべて削除し、デバイスをアップデートして、内蔵または信頼できるセキュリティスキャンを実行してください。アカウントの「クリーンアップ」を謳う人物が提供する電話番号に電話をかけたり、リモートアクセスソフトウェアをインストールしたりしないでください。アカウントが乗っ取られた兆候が見られる場合は、プロバイダーが提供する公式の復旧手順に従ってください。FTC(連邦取引委員会)のアカウント復旧に関するアドバイスには、漏洩したパスワードの変更、可能な場合は他のセッションからのログアウト、提供されている場合は二段階認証の有効化、復旧の詳細の確認などが含まれます。
ASOSカスタマーケアへのお問い合わせは、迷惑メールやプッシュ通知などのリンクではなく、必ず既知の方法で行ってください。ASOSは、より詳しい情報が確認でき次第、最新情報を提供し、アドバイスに変更があった場合は影響を受ける顧客に直接連絡すると述べています。本物そっくりのロゴ、あなたの名前、または正確な注文内容だけでは、メッセージの真偽を確かめることはできません。ASOSのサイバーセキュリティに関するガイダンスでは、不明なリンクを避け、アプリを常に最新の状態に保つことを推奨しています。また、アカウントサポートでは、必要に応じてパスワードを変更またはリセットする方法を説明しています。
不正な通知を受け取ったほとんどのお客様にとって、現時点での対処法は簡単です。通知内のリンクをクリックせず、認証情報やコードを誰にも送信せず、ASOSの公式アップデートに従ってください。パスワードのリセットや銀行への連絡は、ご自身のアカウントの利用状況や開示した情報に基づいて必要となった場合にのみ行ってください。この記事は2026年10月7日時点の情報に基づいています。事件は現在も調査中であるため、ASOSの通知は今後更新される可能性があります。
Amazonプライム会員向けのFTC(連邦取引委員会)による払い戻し拡大の対象となる人、2027年4月までの支払い方法、ステータスの確認方法、詐欺被害の回避方法などについてご確認ください。
Appleの最新発表には、HomeView、Apple TV 4K、HomePod mini 2、そしてスマートホームアクセサリが含まれています。発表された製品、現在入手可能な製品、そして地域やソフトウェアによって提供状況が異なる製品についてご確認ください。
Appleの2026年モデルApple TV 4Kは、11月13日に299ドルで発売されます。A19チップの速度、Siri AI、HomePodのサラウンドサウンド、互換性、そしてアップグレードすべきかどうかを比較検討しましょう。
インフレ時の電気自動車の充電費用、ガソリン代、メンテナンス費用、ローン費用、所有費用を比較して、電気自動車が実際に節約になるのはどのような場合かを確認しましょう。
テザー(USDT)がどのようにドルペッグを維持しているのか、このステーブルコインの裏付けとなるもの、償還の仕組み、そして準備金、両替、送金に伴うリスクについて学びましょう。
今後の社会保障給付金の支払日、確定済みの2026年の給付額、2027年の生活費調整(COLA)の状況、および個別の入金を確認する方法をご確認ください。
サイバー攻撃によりフランスのスーパーマーケットの冷蔵システムが機能停止し、食品ロスが発生した。確認済みの事実、不明な点、そして買い物客が確認すべき事項を以下にまとめた。
Micron Technologyがどのような製品を製造しているのか、HBM、サーバーDRAM、NANDがAIシステムをどのようにサポートしているのか、そしてメモリが真のパフォーマンスボトルネックとなっているかどうかを判断する方法について学びましょう。
オーストラリア税務局(ATO)は、2027年6月30日までクレジットカードによる直接支払いを受け付け続けます。この延期が納税者、カード手数料、諸費用、納付期限にどのような影響を与えるかについてご確認ください。
シトロエンの2CVコンセプトは、2028年までに発売予定の低価格電気自動車のプレビューとなる。確定した価格目標、サイズ、デザイン、そして未公開のスペックを見てみよう。