ドキュメントを再度開いたときに変更履歴を記録する

ONLYOFFICEドキュメント内で、すべてのユーザーに対して永続的な変更履歴の記録を有効にし、編集内容が記録されていることを確認し、この設定の制限事項を理解してください。
私たちが住んでいるエキサイティングなテクノロジーの世界では、画面とインターネット接続があるものはすべてハッキングされ、セキュリティとプライバシーが侵害される可能性があります。
確かに厳しい見通しですが、テクノロジーとソーシャルメディアの新たな幕開けによってもたらされるすべての良いことを考慮に入れると、あなたの Apple iPhone では、良いことが悪い点を大幅に上回っていることがわかります。良いものの代表的な例。
そう、今日私たちが話しているのは、これなしではいられないものについてです。まあ、そのまま使ってもいいし、ガラケーに戻すこともできるかもしれない。
想像してみてください。好きなときに猫の動画を見たり、休暇中の写真を共有したり、オンラインで真実の愛を見つけたり、自分の猫の動画をアップロードしたりすることは、強力なオンライン プレゼンスによってもたらされる機会の氷山の一角にすぎません。 !
この記事では、スティーブズ ジョブの偉大な発明である iPhoneと、これらのスマートフォンを悩ませる遍在的���信じられないほど迷惑なスパイウェアの暗い側面を詳しく見ていきます。でもまず最初に、「すべてのガジェットをありがとう、スティーブ!」と言いたいと思います。
正確には、どのような種類の感染が存在するのか、そしてあなたの大切なデジタルコンパニオンに対するサイバー攻撃を特定する方法について説明します。(たまごっちではなく、iPhone について話しています。 )
早速、スパイウェアや同様の迷惑行為について説明します。
iPhone スパイウェアの種類
まず、スパイウェア蔓延の症状の説明に進む前に、これらのオンラインに限定された悪質な攻撃の種類を詳しく見てみましょう。
通常、スパイウェアは次の 3 つの形式のうち 1 つ以上を取ります。
マスクアタック
おそらく 3 種類のスパイウェアの中で最も卑劣な 1 つであるマスク攻撃は、よく知られている信頼できるアプリケーションを介したスパイウェア侵入の一形態です。あなたは毎日天気予報アプリを使用して、職場に傘を持っていく必要があるかどうか、ハリケーンの季節には街から避難する必要があるかどうかを確認しているとします。スパイウェアを装った攻撃は次のようになります。
iPhone が偽装攻撃に簡単に屈してしまうため、アップデートをインストールする前に、必ずアップデートの製造元の名前を確認してください。名前が怪しい、またはスパムのように聞こえる場合、それは悪事を企む誰かが仕掛けた罠である可能性があります。
iPhone に何かをインストールしたり更新したりするときは、常に注意してください。
iCloudバックアップ攻撃
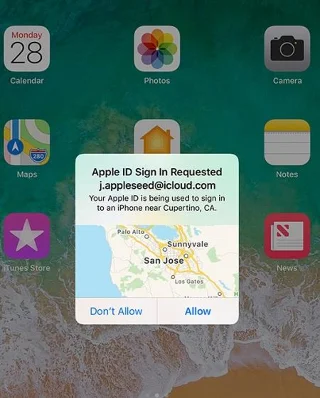
検出が難しいことで知られる iCloud スパイウェア攻撃は、次のように機能します。ハッカーは、特殊なスパイ ソフトウェアを使用して、iCloud 資格情報 (パスワードと電子メール) を把握します。
侵入すると、テキストメッセージ、通話記録、その他の機密情報などの個人情報にアクセスできるようになります。これらの攻撃のいずれかの被害に遭った可能性があると思われる場合は、パスワードを変更して攻撃を振り切ってみてください。これで問題が解決しない場合は、iCloud サポートに連絡し、侵入の可能性を報告してください。
スパイアプリの侵入
iPhone への新しいアプリのインストールに関して、Apple はかなり厳格なチェックとバランスのシステムを導入しており、未検証のアプリが App Store で入手できないようにしています。したがって、スパイ アプリに感染するには、次の 2 つのうちのいずれかを実行した可能性があります。
これらのシナリオのいずれかが当てはまると思われる場合は、 Certoなどのスパイウェア対策ソフトウェアをインストールしてから、不要なアプリを一掃してみてください。
スパイウェア攻撃の一般的な症状
スパイウェア攻撃の卑劣な性質を考えると、デバイスにスパイ アプリの存在を登録するのは、場合によっては困難な場合があります。
確かに症状はさまざまですが、iPhone の健康状態を常に監視していれば、次のような「異常な動作」が見つかれば、何かが起こっていると判断できるかもしれません。
全体として、時折発生するスパイウェア攻撃を免れないデバイスはありませんが、Apple の善良な人々はこの種の攻撃を防ぐために最善を尽くしています。
iPhone にスパイウェアが存在する可能性があると思われる場合でも、問題を解決して iPhone を通常どおり使用できるようにするための手順があるため、心配しないでください。この記事が役に立ち、iPhone を安全に使用できることを願っています。
この記事が役立つと思われた場合は、 「iPhone で隠しスパイ カメラを検出する方法」や 「iPhone のウイルスをチェックする方法」など、他の TechJunkie 記事もチェックしてください。
iPhone のセキュリティとプライバシーに関して、何かヒントやコツ、または経験談などありましたら教えてください。もしそうなら、以下のコメント欄でそれについて教えてください。
ONLYOFFICEドキュメント内で、すべてのユーザーに対して永続的な変更履歴の記録を有効にし、編集内容が記録されていることを確認し、この設定の制限事項を理解してください。
Nginx、Dockerネットワーク、またはONLYOFFICE内部サービスのいずれかが502エラーを返しているかどうかを確認し、修正されたアップストリームとヘルスチェックを検証します。
ONLYOFFICEの保存失敗を診断するには、Nextcloudのコールバックルート、プロキシのリダイレクト、およびストレージログを確認し、編集されたファイルが保持されていることを確認します。
ONLYOFFICEのメモリクラッシュの原因を特定し、Dockerの制限を確認し、VPSのRAMサイズを正しく設定し、スワップ領域を安全に追加し、ドキュメントが正しく開いて保存されることを確認します。
ブラウザのダウンロードに関する問題とサーバー側の変換エラーを区別し、適切なログまたはアクセスチェックを使用して、PDFエクスポートが正常に機能するようにしてください。
ONLYOFFICE DocsとNextcloudで使用されているJWTシークレットを照合し、DockerまたはLinuxインストールに安全に適用し、認証を弱めることなく接続を検証します。
公式のDockerスクリプトを使用して、Ubuntu 24.04にONLYOFFICE Workspace Communityをインストールし、サーバー要件を確認し、必要に応じてメールをスキップし、ポータルが安全に動作することを確認します。
ONLYOFFICE Docsとそのコネクタに対応するJWTシークレットを設定します。Linuxパッケージ、Dockerデプロイメント、および検証のための安全な手順も含まれています。
組み込み型のONLYOFFICE Docsエディタに、カスタムテーマファイルとエディタ設定を使用して、会社のロゴとインターフェースカラーを設定できます。エディション制限と展開チェックについては、こちらをご覧ください。
Writerで編集履歴を追跡し、編集可能なODTソースを保持し、共有する前にエクスポートしたDOCXファイルをWordで確認します。







