Lider Ahenk を使用して共有 Pardus 壁紙とポリシーを展開する

Pardusクライアントにカスタム壁紙を配布し、XfceまたはGNOMEデスクトップを設定し、安全なパイロットチェックを含むLider Ahenkユーザーポリシーを適用します。
Pardusコンピュータ間で共有壁紙を展開するには、まずLider Ahenkを使用して画像を配布し、次に適切なデスクトップ環境で壁紙を設定します。その他の制限事項はLider Ahenkのユーザーグループポリシーで個別に管理し、展開範囲を拡大する前に、小規模なクライアントグループで両方の操作をテストしてください。
この区別は重要です。転送されたJPEGファイルは単なるファイルであり、強制的なデスクトップ設定ではありません。また、ユーザーに割り当てられたポリシーは、コンピュータに送信される一度限りのタスクとは異なります。
Liderは中央管理サーバーおよびWebインターフェースであり、Ahenkは管理対象のLinuxコンピュータにインストールされるクライアントエージェントです。タスクは、ファイルの転送やスクリプトの実行などの操作を実行します。プロファイルには設定の集合が含まれており、1つ以上のプロファイルがユーザーグループに割り当てられ、ログイン時に適用されるポリシーを構成します。これらの定義は、Lider Ahenkの公式ドキュメントに準拠しています。
このガイドは、Pardus 23 および 25 エディションを含む、管理対象の Pardus デスクトップに適用されます。Pardus は、バージョン管理スケジュールで、サポート対象のデスクトップとして Xfce と GNOME を挙げています。Lider Ahenk 3.0 のドキュメントでは、コンピュータ グループのタスクとユーザー グループのポリシーについて説明していますが、すべてのデスクトップ バージョンに共通する組み込みの壁紙ポリシーは規定していません。スクリプトまたは拡張機能を使用する前に、コンソールに表示されるコントロールを確認してください。
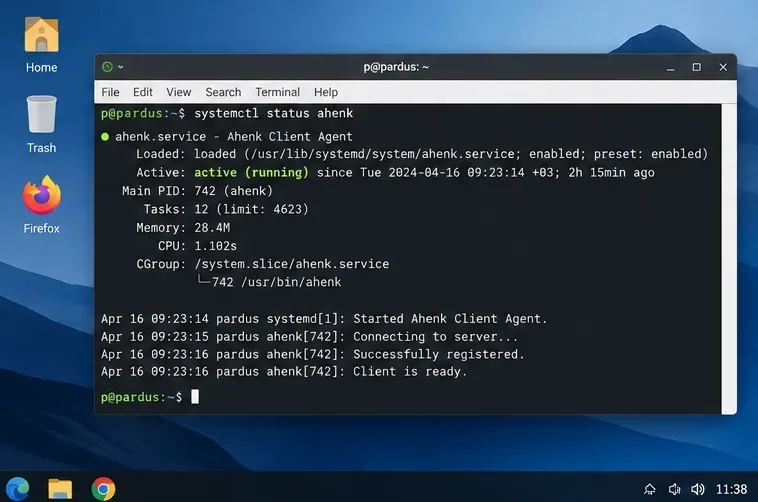
タスクの実行とポリシーの管理が承認されたアカウントで Lider Ahenk コンソールにサインインします。対象のコンピュータに Ahenk エージェントが登録されており、アクセス可能であることを確認します。テストクライアントで、以下のコマンドを使用してエージェントを検査します。
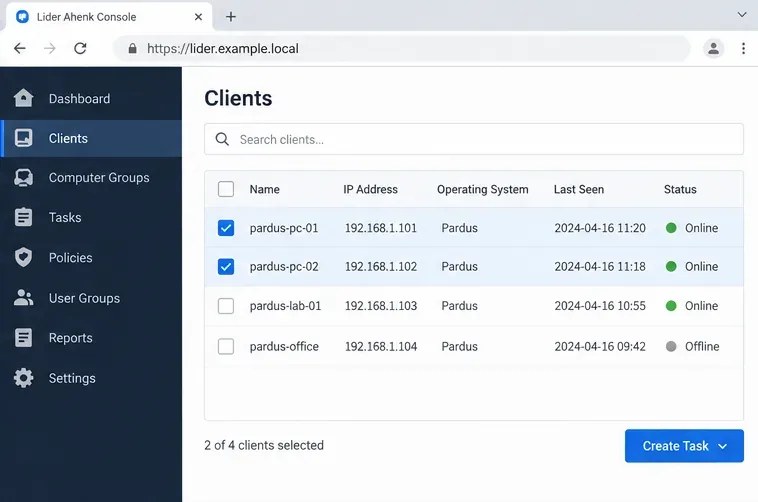
systemctl status ahenkサービスが稼働していることは有用な証拠となりますが、サーバーとの通信が成功することを保証するものではありません。Liderに登録されているコンピュータを確認し、最新のタスク履歴を確認してください。お使いのコンピュータ群にXfceとGNOMEの両方のOSが搭載されている場合は、少なくともそれぞれ1台ずつXfceとGNOMEのマシンが含まれる小規模なコンピュータグループを選択してください。オフラインのコンピュータは最初のテストから除外し、既存の壁紙を記録して復元できるようにしてください。
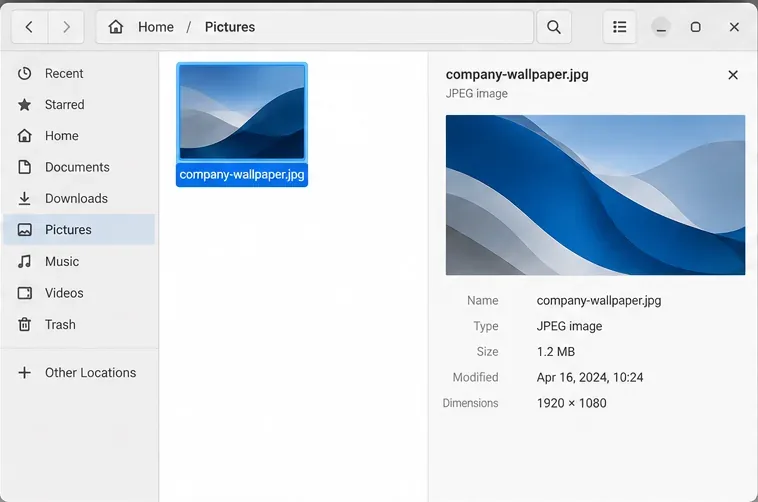
配布権限のある画像を選択してください。1920×1080ピクセルなどの横長のJPEGまたはPNG画像は、一般的なディスプレイに適していますが、アスペクト比の異なるモニターでの表示も確認してください。デスクトップでは画像が切り取られる可能性があるため、小さなテキストやロゴを画像の端に配置することは避けてください。
この例では、アセットに名前を付けcompany-wallpaper.jpg、すべてのマシンで同じ保存先を選択してください/usr/local/share/backgrounds/company-wallpaper.jpg。ファイルはネットワークが切断された後もローカルで利用可能であり、一般ユーザーが読み取れる必要があります。これは、Pardus によって自動的に作成されるパスではなく、共有保存先規則として扱ってください。
Lider Ahenk 3.0 では、公式ドキュメントに記載されているコンピュータグループ間のファイル共有またはファイル管理タスクを探します。パイロットグループを選択し、壁紙ファイルを選択し、インストール済みバージョンで宛先パス制御が利用可能な場合は、送信先を指定します。送信前に、上書きオプションとディレクトリ作成オプションを確認してください。コンソールのラベルと利用可能なタスクフィールドはリリースによって異なるため、サンプルビューに表示されているからといって、必ずしもそのオプションが存在するとは限りません。
ファイル共有タスクで制御された絶対パスがサポートされていない場合は、アクセス可能な場所にイメージを配置し、別途レビュー済みの管理者スクリプトを使用してそれをコピーします/usr/local/share/backgrounds/。イメージに対してなどのアクセス許可を設定し0644、親ディレクトリをたどれることを確認してください。クライアントから任意の壁紙URLをダウンロードすることは避け、内容を制御できるレビュー済みのファイルを配布してください。
タスクの結果を待ってから、テストクライアントを1つ確認します。
ls -l /usr/local/share/backgrounds/company-wallpaper.jpg
file /usr/local/share/backgrounds/company-wallpaper.jpg最初のコマンドはファイルとアクセス許可をチェックし、2番目のコマンドはfileユーティリティがインストールされていればファイルの形式を識別します。転送が成功したとしても、デスクトップがイメージを採用したとは限りません。
dconfは GNOME の設定データベースです。GNOME テストマシンでは、 root 権限でユーザーごとのグラフィカル設定を実行するのではなく、 GNOME 管理者向けの手順に従ってカスタム背景を/etc/dconf/profile/user設定してください。既存の組織固有の設定を保持しつつ、以下のデータベースエントリが含まれていることを確認してください。
user-db:user
system-db:local作成/etc/dconf/db/local.d/00-background方法:
[org/gnome/desktop/background]
picture-uri='file:///usr/local/share/backgrounds/company-wallpaper.jpg'
picture-options='scaled'ユーザーが壁紙を変更できないようにする必要がある場合は、/etc/dconf/db/local.d/locks/00-background以下のキーを含むファイルを作成してください。これは管理上の制限ですので、有効にする前に組織にとって適切かどうかを確認してください。
/org/gnome/desktop/background/picture-uri
/org/gnome/desktop/background/picture-optionsこれらのファイルをインストールした後、実行sudo dconf updateし、サインアウトしてから再度サインインしてください。ダークスタイルの背景を別途使用するバージョンまたはテーマの場合は、picture-uri-darkサポートされているかどうかを確認し、必要に応じて設定およびロックしてください。検証済みの構成ファイルをコピーし、他のGNOMEクライアントで制御されたコンピュータグループタスクを介してアップデートを実行します。無関係な設定を置き換えるのではなく、既存のdconfファイルをバックアップしてマージしてください。
xfconfにはXfceの設定が保存されます。通常のサインイン済みのXfceデスクトップセッションから、すべてのモニターが同じプロパティ名を持っていると想定するのではなく、実際の壁紙キーを調べてください。
xfconf-query -c xfce4-desktop -lv各モニターとワークスペースに関連するlast-image設定を見つけます。既存のプロパティについては、EXACT_PROPERTY_FROM_LIST完全なパスに置き換えて、ログインしているデスクトップユーザーとしてコマンドを実行します。
xfconf-query -c xfce4-desktop -p 'EXACT_PROPERTY_FROM_LIST' -s '/usr/local/share/backgrounds/company-wallpaper.jpg'xfconf -query のマニュアルには、チャネル、プロパティ、リスト、およびセット引数の説明があります。このコマンドをルート権限を持つ Ahenk タスクとして実行し、他のユーザーのライブ デスクトップ セッションを変更すると想定しないでください。広範囲に展開する場合は、テスト済みのユーザー セッション スクリプトまたはユーザーごとの管理された構成を用意してください。Xfce の構成強制は GNOME dconf のロックとは異なります。Xfce バージョンで適切なロックダウン メカニズムを検証せずに、ユーザーがイメージを変更できないことを保証しないでください。
サポートされているユーザー制限を展開するには、ポリシー管理で関連するプロファイル(ブラウザ、USB、セッション、スクリプトプロファイルなど)を作成し、それをポリシーに統合して、小規模なユーザーグループに割り当てます。Lider Ahenkの公式スクリプトプロファイルページではスクリプトプロファイルが識別され、メインドキュメントではユーザーグループポリシーがログイン時にチェックされることが説明されています。グループを拡張する前に、影響を受けるユーザーのリストを保持し、ロールバックポリシーを準備しておいてください。
各パイロットデスクトップで、対象ユーザーグループのメンバーとしてサインアウトし、再度サインインしてください。壁紙がローカルパスから読み込まれ、再起動後も保持され、意図したモニターに表示され、変更制限が意図的に設定された場合にのみ制限が適用されることを確認してください。Liderでは、実行済みタスクレポートで転送およびスクリプトの失敗を確認してください。ログイン時に適用されるポリシーについては、タスクの状態のみで判断するのではなく、実際の新規ユーザーセッションもテストしてください。
よくある間違いとしては、デスクトップ設定を適用せずにファイルを送信する、コンピュータのタスクを間違ったグループに割り当てる、GNOMEキーとXfceプロパティを混同する、既に開いているセッションのみをテストするなどが挙げられます。いずれかのワークステーションでエラーが発生した場合は、そのデスクトップ環境、イメージパス、ファイル権限、Ahenk接続、ログインタイミングを、正常に動作したパイロットと比較してください。展開によって意図しない制限が生じた場合は、壁紙設定を元に戻すか、該当するdconfロックを削除してください。
各パイロットクライアントがローカルにイメージを保持し、新規ログイン後にイメージを表示し、無関係な変更を加えることなく意図したユーザーポリシーを適用できる場合にのみ、より大規模なコンピューターグループへの展開準備が整います。展開はバッチごとに実施し、新規登録されたコンピューターおよび以前オフラインだったコンピューターでこれらのチェックを繰り返してください。
Pardusクライアントにカスタム壁紙を配布し、XfceまたはGNOMEデスクトップを設定し、安全なパイロットチェックを含むLider Ahenkユーザーポリシーを適用します。
SPICE、仮想ビデオ、ゲストチャンネル、およびspice-vdagentをチェックすることで、1024×768の上限を修正します。Pardusにパッケージ候補がない場合でも、安全なチェックが行われます。
Liderサーバーをセットアップし、インストーラーを安全に設定し、Ahenkエンドポイントを登録し、中央管理を拡張する前にパイロットテストを検証してください。
公式のPardus 23デスクトップ版ISOイメージをダウンロードし、Rufusを使って安全に書き込み、Windows PCを一時的なライブセッションで起動します。
Pardus 23がサウンドカードを検出できない理由を突き止め、ALSA、ファームウェア、PipeWireまたはPulseAudioのチェックをピンポイントで実行して再生を復元してください。
HamoniKRの設定を外部ストレージに保存したり、隠しホームフォルダを含めたり、新規インストール時に安全な復元モードを選択したりできます。
Pardusにxrdpをインストールして設定し、適切なXfceセッションを選択し、ネットワークアクセスを制限し、リモートログインが機能することを確認します。
Pardus 23 APT接続障害を診断し、公式のyirmiucソースを確認し、パッケージ署名チェックをバイパスせずにaptアップデートを復元します。
Harmonica OS上でCUPSを使用してプリンタを設定し、ドライバ不要のIPPと従来のドライバを比較し、テストページを使用してUSBまたはネットワーク印刷を検証します。
リカバリシェルを使用して、暗号化されたディスク、読み取り専用ファイルシステム、およびsudoを使用するアカウントをチェックしながら、Harmonica OSの新しいrootパスワードを設定します。