Ubuntu Server 24.04 上で Pi-hole アップストリーム DNS を暗号化する

Ubuntu 24.04 上で、ローカルホスト専用のリスナー、リゾルバの選択、および DNS 切り替え前のチェック機能を備えた dnscrypt-proxy を Pi-hole のローカル DoH ブリッジとして設定します。
2 枚の空のディスクから Debian 12 ソフトウェア RAID 1 ミラーを作成するには、をインストールしmdadm、正確なデバイス名を確認し、を作成して/dev/md0、アレイ デバイス上にファイルシステムを構築します。この例では、/dev/sdbとが/dev/sdcデータ専用ディスクです。確認済みのデバイス パスに置き換えてください。必要なデータが含まれているディスクに対して、作成コマンドやフォーマット コマンドを実行しないでください。
この手順は、ルートボリュームやブートミラーではなく、新しいデータボリュームを作成するためのものです。RAID 1はミラーリングされたコピーを保持し、メンバーの1つが故障しても処理を継続できますが、データの削除、ファイルシステムの損傷、盗難、または2つ目のディスクの故障からは保護されません。別途バックアップを作成してください。以下で使用する作成オプションとメタデータオプションについては、 DebianのBookworm mdadmマニュアルを参照してください。
RAID 1の容量は、容量の小さい方のメンバーによって制限されます。必要なデータ量以上の容量を持つディスクを使用し、できれば独立したポートで接続された同じサイズのドライブを使用してください。ここに示されているようにディスク全体を使用することも、各ディスクに同じサイズのパーティションを作成してそれらのパーティションをミラーリングすることもできます。どちらを選択するかは、パーティショニングと将来のストレージ計画によって異なります。ディスク全体メンバーとパーティションメンバーを誤って混在させないようにしてください。
まず、デバイスとファイルシステムの一覧を表示します。
lsblk -o NAME,SIZE,TYPE,FSTYPE,MOUNTPOINTS
sudo wipefs -n /dev/sdb /dev/sdclsblkサイズ、パーティション、ファイルシステム、マウントポイントを表示します。wipefs -n署名のみを報告し、削除はしません。モデル、シリアル番号、容量、マウントポイントで、両方のターゲットが意図したマウントされていないディスクであることを確認してください。デバイス文字はハードウェアまたはブートの変更後に変更される可能性があるため、サーバーの場合は、安定した/dev/disk/by-id/パスを持つドライブを特定し、それらのパスを一貫して使用してください。

よくある誤解: RAID 1は2つのディスク容量を1つの大きなボリュームに結合するものではありません。書き込みをミラーリングするため、使用可能な容量は小さい方のディスクの容量とほぼ同じになります。表示されるサイズを確認し、ミラーリングされた容量を考慮して計画を立ててください。
DebianのRAID管理ユーティリティをインストールし、2台のデバイスによるミラーリングを作成します。
sudo apt update
sudo apt install mdadm
sudo mdadm --create /dev/md0 --level=1 --raid-devices=2 /dev/sdb /dev/sdcメンバーパスを再度確認してから確認プロンプトに応答してください。--level=1はミラーリングを選択し、 は--raid-devices=2アクティブなメンバーの数を設定します。 Debian Bookworm は、mdadm新しいアレイにデフォルトでバージョン 1.2 のメタデータを使用します。検証済みのブートまたは互換性の要件で必要とされる場合にのみ、別のメタデータ形式を指定してください。 このコマンドは、選択したデバイスに RAID メタデータを書き込みます。 それらは使い捨てとして扱い、既存のファイルシステムが引き続き使用できると想定しないでください。
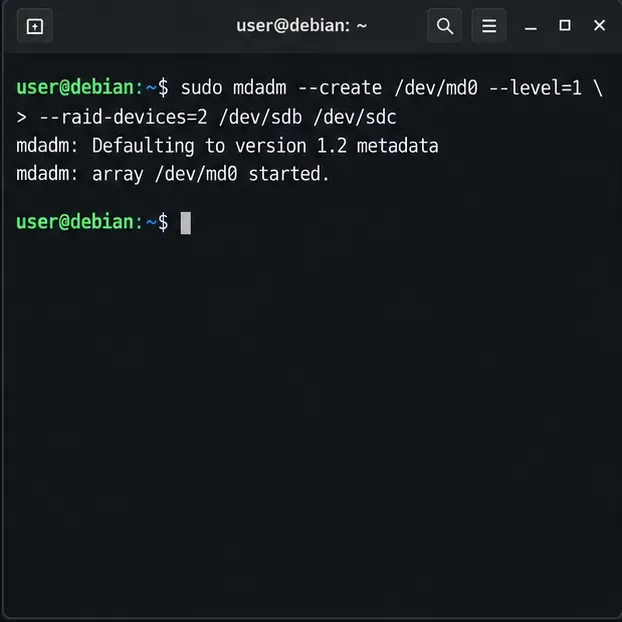
作成は同期を開始しますが、ディスクのサイズとアクティビティによっては時間がかかる場合があります。これは、両方のコピーが完全に同期されたことを示すものではありません。進行状況は以下で確認できます。
cat /proc/mdstat
sudo mdadm --detail /dev/md0両方のデバイスが存在し、アレイが完全にアクティブになったときにraid1、期待されるメンバーである と の両方を確認してください。再同期が実行されている間は、が進行状況を表示します。可能であれば、完了するまで大量の書き込みは避けてください。正確な速度と所要時間は、ドライブ、コントローラ、ワークロードによって異なるため、他のマシンの出力から完了時間を推測しないでください。[UU]/proc/mdstat
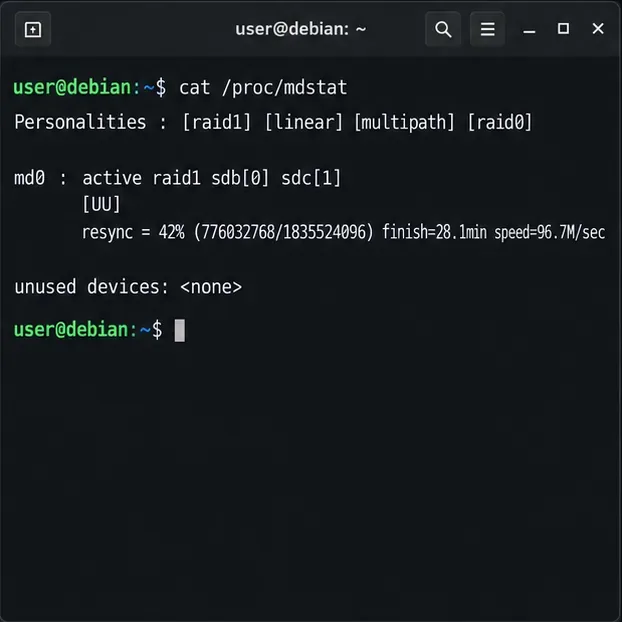
よくある誤解:作成コマンドが返されたからといって、アレイデバイスがフォーマットできる状態になっているとは限りません。/proc/mdstatまずmdadm --detail、メンバーリストが2つのディスクと一致していることを確認してください。
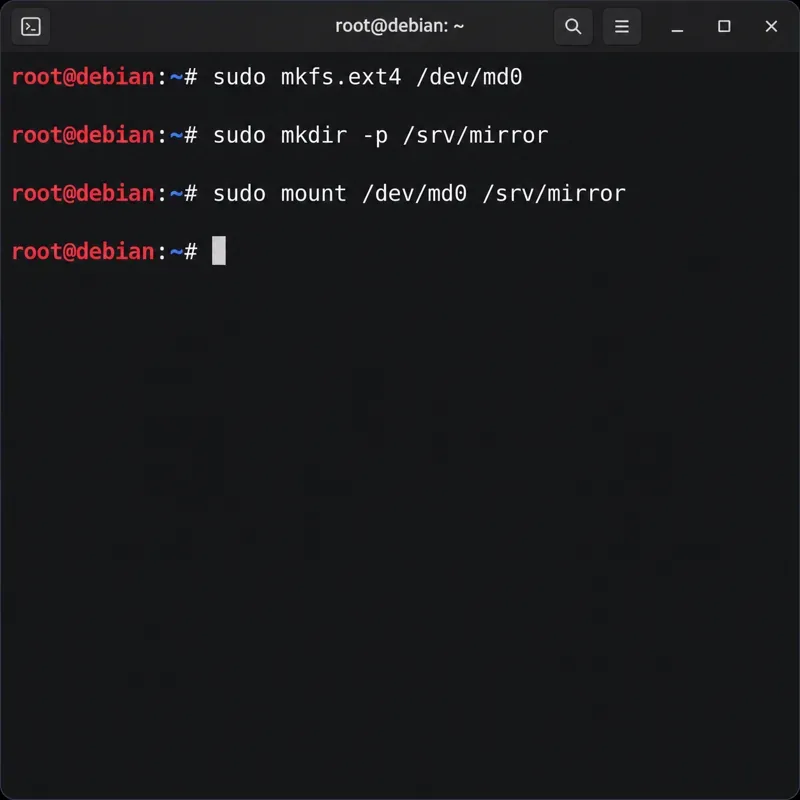
アレイ/dev/md0がアクティブになり、メンバーが正しく設定されていることを確認したら、各メンバーディスクではなく、アレイデバイス上にファイルシステムを作成し、マウントします。
sudo mkfs.ext4 /dev/md0
sudo mkdir -p /srv/mirror
sudo mount /dev/md0 /srv/mirror
findmnt /srv/mirrormkfs.ext4ターゲット上のデータを消去します。フォーマットすると/dev/md0論理ミラー全体に1つのファイルシステムが作成されますが、/dev/sdbまたは/dev/sdc個別にフォーマットするとアレイをバイパスします。ファイルを書き込む前に、マウントされているfindmntことを確認してください。/dev/md0/srv/mirror
Debianが起動時にその識別情報に基づいてアレイを再構築できるようにするために、生成されたエントリを調べてください。
sudo mdadm --detail --scanARRAY出力から該当する行をファイルに追加し/etc/mdadm/mdadm.conf、残りのファイルを置き換えずに、initramfsを再構築します。
sudo nano /etc/mdadm/mdadm.conf
sudo update-initramfs -u -k all
Debian のハンドブックの mdadm に関するガイダンスでは、この設定を変更した後は initramfs を更新することも推奨しています。自動マウントするには、ファイルシステムの UUID を取得し、対応するエントリを以下に追加します/etc/fstab。
sudo blkid /dev/md0
# Example format; replace the UUID with the value from blkid:
UUID=your-filesystem-uuid /srv/mirror ext4 defaults,nofail 0 2
サンプルプレースホルダーではなく、実際のUUIDを使用してください。次に、ファイルとマウント構成を検証してください。
sudo findmnt --verify
sudo mount -a
findmnt /srv/mirror確認するとmdadm --detail /dev/md0、RAIDレベル1、両方のメンバーが想定どおり、同期後にクリーンな状態であることが報告されます。確認すると/proc/mdstat両方のデバイスが表示され、次に、findmnt /srv/mirrorアレイからマウントされたext4ファイルシステムが報告されていることを確認します。計画された再起動後、重要なデータを保存する前に、アレイとマウントのチェックを再度実行してください。
RAID 1 では、メンバーの 1 つが故障した後もボリュームを使用可能に保つことができますが、冗長性はバックアップではなく、すべてのファイルが復元可能であることを検証するものではありません。バージョン管理されたバックアップを別のストレージに保存し、アレイの状態を監視し、mdadm の Bookworm マニュアルに記載されているデバイスと復旧手順を正確に使用して、故障したメンバーを交換してください。このガイドでは、既存の Debian ルート ディスクを RAID に変換する方法については説明していません。そのためには、マシン固有の移行およびブートローダー計画が必要です。
Ubuntu 24.04 上で、ローカルホスト専用のリスナー、リゾルバの選択、および DNS 切り替え前のチェック機能を備えた dnscrypt-proxy を Pi-hole のローカル DoH ブリッジとして設定します。
アプリやハードウェアのトラブルシューティングを行う前に、Ubuntuのタッチパッド設定を確認し、Waylandが有効になっていることを確認し、GNOMEに組み込まれているスワイプ操作をテストしてください。
2台のディスクで構成されるDebian 12 RAID 1データアレイを作成および検証し、安全にフォーマットした後、再起動後にアセンブルおよびマウントされるように構成します。
既存の Debian 12 スワップパーティションにランダムキー暗号化を設定し、アクティブな dm-crypt マッピングを確認し、ハイバネーションのトレードオフを理解する。
Ubuntu 24.04 の SSH アカウントを、chroot、適切なパーミッション、マッチルール、および安全なテストを使用して、指定された SFTP フォルダーに制限し、シェルアクセスを許可しないようにします。
Ubuntuのdpkgフロントエンドロックを所有しているプロセスを特定し、パッケージの処理を完了させ、ロックファイルを削除せずに中断されたインストールを修復します。
Timeshiftを使用してUbuntu Desktop上でBtrfsシステムの定期的なスナップショットを設定し、Ubuntuのサブボリュームレイアウトを確認し、保持期間を選択し、スナップショットで保護できないものを理解する。
Debian 12 から Testing へのより安全な移行を計画しましょう。Stable を経由してアップグレードし、バックアップを取り、APT ソースをクリーンアップし、依存関係の変更をシミュレートし、何が変更されたかを確認します。
Ubuntu Serverの緊急モードを安全に診断します。ブートログを読み取り、ルートおよびfstabマウントを確認し、障害が発生したユニットを修復し、ファイルシステムエラーを処理し、正常な再起動を確認します。
リモートクライアント1台用に、Debian 12 WireGuard VPNサーバーをセットアップします。キー、IPv4フォワーディング、nftables NAT、ファイアウォールアクセス、接続チェックを設定します。







