ONLYOFFICE Docs Enterpriseを公式のComposeファイルと共に展開する

Enterprise Docker Composeスタックを起動し、ライセンスとデータを永続化し、JWTを安全に設定し、エディターが統合準備完了であることを確認します。
シングルホスト展開の場合は、ONLYOFFICEの公式docker-compose.enterprise.ymlDocker-DocumentServerリポジトリからコンテナを取得し、Docker Compose v2で起動してください。スタックをオンラインにする前に、サンプル認証情報を置き換え、統合用の安定したJWTシークレットを設定し、エンタープライズライセンスと永続データを格納するディレクトリをマウントしてください。コンテナが稼働していることは最初の確認事項にすぎません。本番環境に接続する前に、Composeの健全性ステータスを確認し、Docsのウェルカムページを開いてください。
公式ファイルでは、Document Server Enterprise サービスに加え、PostgreSQL、RabbitMQ、および Redis の依存関係を定義しています。また、エディタの HTTP および HTTPS ポートを公開し、内部 Docs 情報エンドポイントの健全性チェックも含まれています。これらの依存関係により、この Compose ファイルは小規模なシングルホスト環境へのインストールに便利ですが、プラットフォーム コネクタ、パブリック DNS、または本番環境の TLS 証明書は単独では構成されません。
2026年10月9日時点の確認では、公式ファイルはPostgreSQL 15、RabbitMQ 3、およびRedis 7を使用しています。リポジトリファイルは変更される可能性があるため、デプロイおよびアップグレードの前に最新のEnterprise Composeファイルを確認してください。
ONLYOFFICEのエンタープライズ向けDocker要件には、カーネル3.10以降を搭載したamd64 Linuxホスト、メンテナーがサポートするDocker、4GB以上のRAM、40GB以上の空きディスク容量、および4GB以上のスワップ領域が記載されています。この推奨サイズは、同時に開いているドキュメント数やドキュメントの種類によっても変動するため、これらの数値はあくまでも出発点として参考にしてください。容量を保証するものではありません。ワークロードが多い本番環境のポータルでは、より多くのリソースが必要になる場合があります。
お使いのLinuxディストリビューション向けに、Dockerの公式手順に従ってDocker EngineとComposeプラグインをインストールしてください。リポジトリをクローンする前に、両方のコマンドが正しく動作することを確認してください。
docker --version
docker compose version
ホストに既存のウェブサーバーがある場合は、ポート80と443が利用可能であることを確認するか、リバースプロキシとホスト側のポートマッピングを変更してください。Composeファイルはデータベース、キュー、キャッシュサービスも起動しますが、これらは公開ポートとして公開するのではなく、プライベートなComposeネットワーク上に維持する必要があります。
ONLYOFFICEのリポジトリをクローンして、そのディレクトリに移動します。
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer存在することを確認してくださいdocker-compose.enterprise.yml。リポジトリのREADMEには、エンタープライズ版の場合、以下のコマンドが記載されています。
docker compose -f docker-compose.enterprise.yml up -d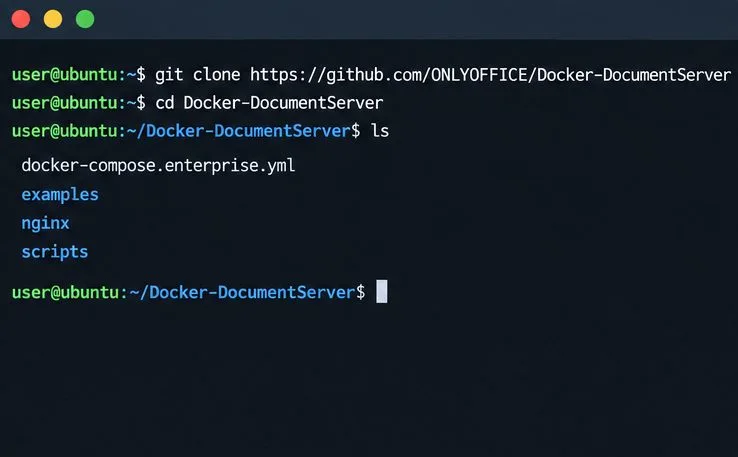
サンプルCompose設定をインターネットに接続されたホスト上で変更せずに起動しないでください。公開されているファイルにはデータベース認証情報の例が含まれており、明示的なJWT値はコメントアウトされています。データベースサービスとドキュメントサーバーのDB_PWD設定の両方で、PostgreSQLのパスワードを同じ強力な値に置き換えてください。データベース、RabbitMQ、およびRedisのポートは非公開にしてください。
統合を行うには、Document Server サービスで安定した JWT シークレットを 1 つ設定し、同じシークレットをプラットフォームの ONLYOFFICE コネクタで構成します。簡単な方法としては、値を.envGit にコミットしないローカル ファイルに保存し、Compose の変数置換を使用することです。以下のエントリを Document Server 環境セクションに追加し、必要に応じて既存の環境フォーマットを調整してください。
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}.envには、長くて一意な値を入力してくださいJWT_SECRET=...。リテラルなプレースホルダーを実際の構成にコピーしないでください。ONLYOFFICE のドキュメントでは、JWT は Docs 7.2 以降でデフォルトで有効になっており、シークレットは自動生成されます。独自の安定した値を指定することで、コンテナが再作成されたときの不一致を回避できます。JWT構成ガイドを参照してください。
Enterprise を購入した で登録するにはlicense.lic、Document Server サービスでホスト ディレクトリを にバインド マウントします/var/www/onlyoffice/Data。たとえば、匿名データ マウントを に置き換え./documentserver-data:/var/www/onlyoffice/Data、そのホスト ディレクトリを作成し、license.lic起動前にその中に を配置します。ファイルのパーミッションを保持し、ディレクトリをバックアップ プランに含めてください。Enterpriseの登録手順では、ライセンス ファイルは Docker 用にマウントされたフォルダにある必要があることが確認されています。
リポジトリディレクトリから、展開されたシークレットが出力されないようにCompose構成を静かに検証してから、サービスを開始します。静かな検証はComposeモデルをチェックしますが、コンテナが起動することを保証するものではありません。DockerはこのオプションをCompose構成リファレンスで説明しています。
docker compose -f docker-compose.enterprise.yml config --quiet
docker compose -f docker-compose.enterprise.yml up -d初回起動時は、イメージのビルドやダウンロード、依存関係の初期化に時間がかかる場合があります。設定検証で未設定の変数が報告された場合は、.envファイルとComposeファイル内の変数名を確認してください。シークレットは、意図した値の一部でない限り、引用符で囲まないでください。
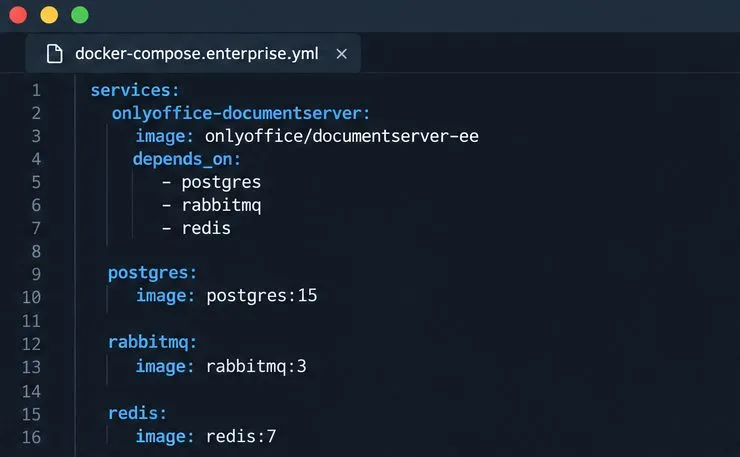
サービス内容と健康状態を確認してください。
docker compose -f docker-compose.enterprise.yml psドキュメントサーバーのヘルスチェックが完了するまでお待ちください。公式のComposeファイルチェックはhttp://localhost:8000/info/info.jsonコンテナ内部から実行され、開始時間は60秒です。サービスが正常でない場合は、ログと依存関係の状態を確認してください。
docker compose -f docker-compose.enterprise.yml logs --tail=100 onlyoffice-documentserver次に、http://localhostホスト上で、またはサーバーにアクセスできるブラウザからマッピングされたURLを開きます。ONLYOFFICEのComposeの手順では、ウェルカムページを初期インストールチェックとして使用します。リモートで本番環境で使用する場合は、エディタのトラフィックをプレーンなHTTPのままにするのではなく、ドメイン上でHTTPS経由でサービスを公開してください。ネットワークアクセスとTLSの設定については、エンタープライズDockerポートガイドとDockerインストールガイドを参照してください。
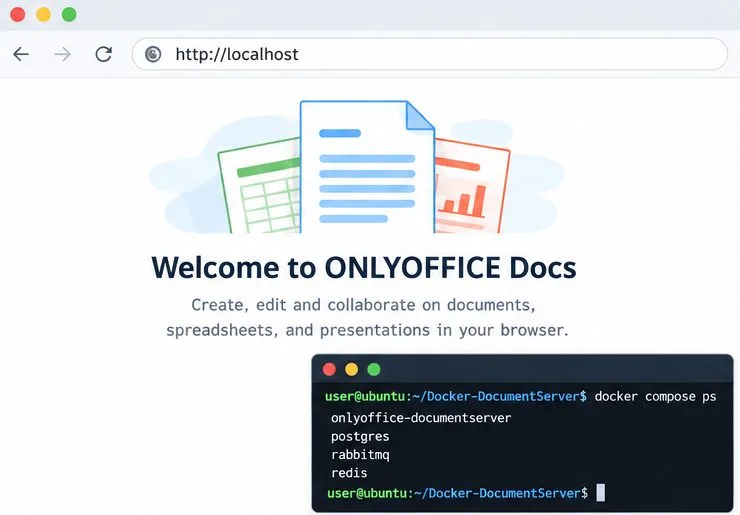
最後に、プラットフォームのドキュメントサーバー URL と対応する JWT シークレットを設定し、その統合を通じてテスト ドキュメントを開いて編集し、保存します。ウェルカム ページだけでは、コネクタ、リバース プロキシ、JWT、またはコールバック URL が正しく設定されていることを証明できません。サービスが正常であるにもかかわらず、エディターがプラットフォームから開けない場合は、プラットフォームが Docs URL にアクセスできることを確認し、両側で同じ JWT シークレットとヘッダーを使用していることを確認してください。マルチ ホストまたは高可用性デプロイメントの場合は、この Compose スタックを出発点として扱い、1 つの Compose ホストがクラスタリングを提供すると想定するのではなく、ONLYOFFICE のデプロイメント ガイダンスを確認してください。
Enterprise Docker Composeスタックを起動し、ライセンスとデータを永続化し、JWTを安全に設定し、エディターが統合準備完了であることを確認します。
ONLYOFFICEのJavaScriptマクロを使用して、指定したスプレッドシート範囲から印刷されない文字を削除し、余分なスペースをトリミングします。安全なレビューワークフローも利用可能です。
ポータルデータをディスクデフォルトからサポートされているクラウドストレージプロバイダーに移動するか、ホストボリュームマッピングを変更してDockerデータを安全に移動します。
ドキュメントサーバーがLinuxパッケージを使用しているかDockerを使用しているかを特定し、そのコンポーネントのみを削除し、共有サービスを誤って削除することなく残りのデータを確認します。
共同編集の速度低下の原因を、Dockerリソースの負荷、プロキシ接続、またはドキュメントの読み込み状況から特定し、測定結果に合致する解決策を選択してください。
TLSの終端場所を選択し、信頼できる証明書と秘密鍵を安全にマウントし、Dockerコンテナ化されたONLYOFFICE DocsサーバーへのHTTPSアクセスを検証します。
ONLYOFFICEエディタをPHPアプリケーションに組み込み、JWTで設定に署名し、編集したファイルを安全なコールバック経由で保存します。
文書全体または選択したテキストの校正言語を設定し、スペルチェックが有効になっていることを確認し、サーバー辞書が見つからない場合を特定します。
ONLYOFFICEドキュメント内で、すべてのユーザーに対して永続的な変更履歴の記録を有効にし、編集内容が記録されていることを確認し、この設定の制限事項を理解してください。
Nginx、Dockerネットワーク、またはONLYOFFICE内部サービスのいずれかが502エラーを返しているかどうかを確認し、修正されたアップストリームとヘルスチェックを検証します。








