ONLYOFFICEで不要な印刷とダウンロードを停止する

ONLYOFFICEリンク、会議室メンバー、またはDocs APIセッションに対して印刷とダウンロードの制限を設定し、受信者アカウントから制限内容を確認します。
ONLYOFFICE での印刷とダウンロードを制限するには、アクセスが許可されている場所で制限を適用します。具体的には、Workspace で共有制限を有効にするか、DocSpace でリンク保護を有効にするか、または Docs API エディター構成で と を設定しますdocument.permissions.print。document.permissions.download読み取りfalse専用ロールだけではすべての設定で十分とは限りません。正確な制御方法は、Workspace、DocSpace、または ONLYOFFICE Docs と統合されたアプリケーションのいずれを使用しているかによって異なります。
これらの設定は、サポートされている共有インターフェースまたはエディターインターフェースを通じて実行できる操作を制限します。ただし、あらゆるコピー行為を完全に防止するわけではありません。受信者が画面を撮影したり、アプリケーション外のツールを使用したりする可能性はあります。機密性の高い文書については、制限に加えて、アクセス権限を限定し、ファイルを開くことができるユーザーを適切に確認することが重要です。
ONLYOFFICEには複数の製品と統合パターンがあり、それらのコントロールは互換性がありません。Workspaceでは、高度な共有設定は読み取り専用権限とコメント権限を持つユーザーに適用されます。DocSpaceでは、特定の共有リンクに制限を設定したり、ルームリンクとそのリンク経由で招待されたユーザーに対して設定したりできます。Docsとの統合では、ホストアプリケーションがエディター構成で権限を提供します。
変更を加える前に、ファイルの共有パネルを開き、誰がアクセスする必要があるか、どのようにファイルにアクセスするか、そして内部ユーザー、リンク受信者、会議室メンバーのいずれであるかをメモしておきましょう。この情報があれば、適切なアクセス制御を選択し、後で同じアクセス経路をテストするのに役立ちます。
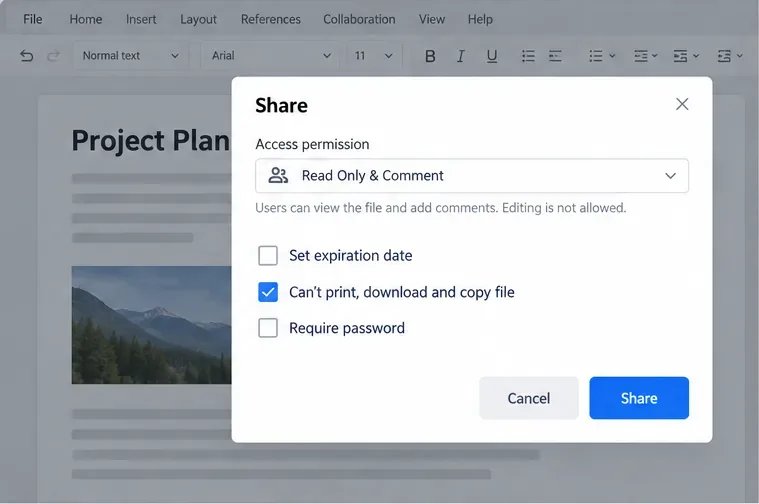
ONLYOFFICE Workspaceの公式共有ガイドでは、このオプションについて、社内共有と公開共有の両方について説明しています。同ガイドでは、読み取り専用とコメントの権限には通常、印刷とダウンロードのアクションが含まれるため、読み取り専用のみを割り当ててもこの問題は解決しないと説明しています。フルアクセス権限を持つユーザーが共有設定を変更できないように制限する必要がある場合は、別の高度なオプションを使用する必要があり、印刷、ダウンロード、コピーの制限の代わりにはなりません。
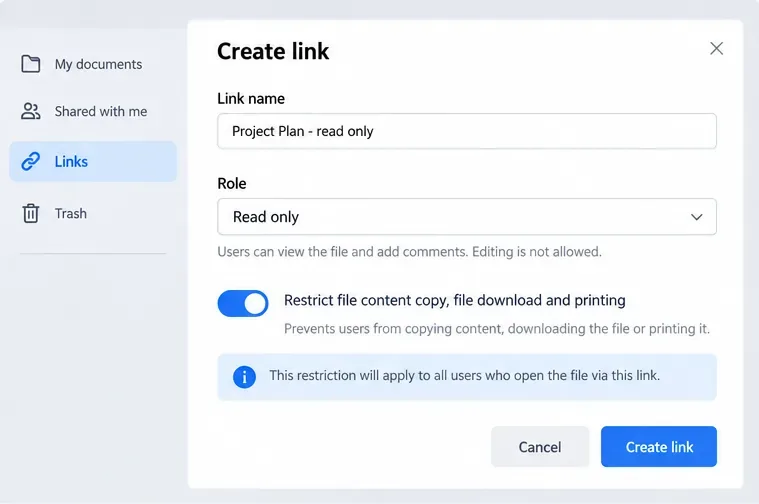
ONLYOFFICEでは、この設定はリンク経由でファイルを開いたユーザーによるファイルコンテンツのコピー、ダウンロード、印刷を無効にするリンク設定として説明されています。DocSpaceのファイル共有ガイドでは、リンクにアクセスできるユーザーと、その役割を変更する方法についても説明されています。ユーザーが会議室やその他の直接的なアクセス許可を通じて同じファイルにアクセスする場合は、ファイルリンク設定でそれらの経路もカバーされると想定するのではなく、個別にテストしてください。
公開ルームまたはカスタムルームの場合、ルーム管理者は、共有ルームリンクを使用するユーザーに対して、コンテンツのコピー、ファイルのダウンロード、印刷を制限できます。また、ルーム設定では、管理者は一般的なルームリンク設定とは別に、リンク経由で招待されたユーザーに対して制限を設定することもできます。
これらの設定項目については、ONLYOFFICE DocSpace ルーム管理ガイドにルーム共有に関する説明が記載されています。利用可能な役割名と設定項目は、ルームの種類や製品バージョンによって異なる場合がありますので、現在ご利用のインターフェースに表示されているラベルをご確認の上、設定項目が見つからない場合は管理者にお問い合わせください。
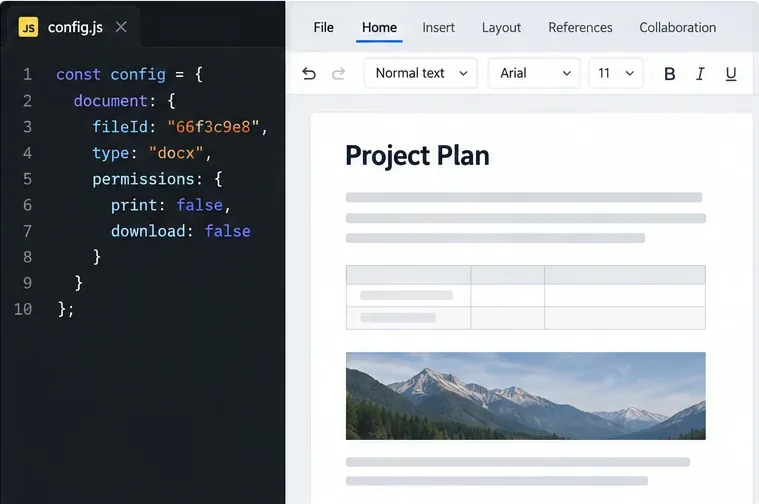
アプリケーションに ONLYOFFICE Docs を埋め込む場合、エディターを開くアプリケーションは、ドキュメント構成で権限値を渡す必要があります。例:
const config = {
  document: {
    permissions: {
      print: false,
      download: false,
    },
  },
};print該当するエディターセッションに対してとdownloadを設定しfalse、その設定でエディターを初期化します。ONLYOFFICE Docs API の共有に関する FAQ では、これらの値を設定するとエディターの印刷およびダウンロードオプションが削除されることが説明されています。 Docs API は、アプリケーションの完全な認証やファイルストレージポリシーを定義するものではありません。共有と配信はインテグレーターが制御します。バックエンドがソースファイルを別の URL またはエンドポイント経由で公開している場合は、そのルートも保護してください。エディターコマンドを非表示にするだけでは、別々にアクセス可能な元のファイルは保護されません。
チェックが成功した場合、該当する ONLYOFFICE インターフェースがテスト対象のアクセス パスの設定を適用していることが確認できます。ただし、すべてのコピー方法が不可能であることを証明するものではありません。設定が見つからない場合は、製品のエディション、バージョン、役割、または統合がドキュメントに記載されているインターフェースと異なる可能性があります。制限を約束する前に、最新の製品ドキュメントを確認するか、ポータル管理者にお問い合わせください。
ONLYOFFICEリンク、会議室メンバー、またはDocs APIセッションに対して印刷とダウンロードの制限を設定し、受信者アカウントから制限内容を確認します。
ONLYOFFICE Workspaceでバックアップ先、スケジュール、メールのカバー範囲、および保持期間を設定し、アーカイブが復元できる状態になっていることを確認してください。
Enterprise Docker Composeスタックを起動し、ライセンスとデータを永続化し、JWTを安全に設定し、エディターが統合準備完了であることを確認します。
ONLYOFFICEのJavaScriptマクロを使用して、指定したスプレッドシート範囲から印刷されない文字を削除し、余分なスペースをトリミングします。安全なレビューワークフローも利用可能です。
ポータルデータをディスクデフォルトからサポートされているクラウドストレージプロバイダーに移動するか、ホストボリュームマッピングを変更してDockerデータを安全に移動します。
ドキュメントサーバーがLinuxパッケージを使用しているかDockerを使用しているかを特定し、そのコンポーネントのみを削除し、共有サービスを誤って削除することなく残りのデータを確認します。
共同編集の速度低下の原因を、Dockerリソースの負荷、プロキシ接続、またはドキュメントの読み込み状況から特定し、測定結果に合致する解決策を選択してください。
TLSの終端場所を選択し、信頼できる証明書と秘密鍵を安全にマウントし、Dockerコンテナ化されたONLYOFFICE DocsサーバーへのHTTPSアクセスを検証します。
ONLYOFFICEエディタをPHPアプリケーションに組み込み、JWTで設定に署名し、編集したファイルを安全なコールバック経由で保存します。
文書全体または選択したテキストの校正言語を設定し、スペルチェックが有効になっていることを確認し、サーバー辞書が見つからない場合を特定します。








