OpenSCAPを使用してSLES 15 STIGを安全に適用する

SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSE がサポートする SLES 15 用の DISA STIG プロファイルを使用し、OpenSCAP でサーバーをスキャンし、テスト システムでベースラインを確認した後にのみ修復を行ってください。たとえば、規制対象サービス用に SLES 15 サーバーを準備している架空の管理者 Alex を想像してみてください。Alex は以下のワークフローを使用して検出結果を特定し、変更をテストし、証拠を収集しますが、クリーンな自動スキャンをコンプライアンス承認とはみなしません。
これらのコマンドは、SUSEのSLES 15向け最新STIGガイドラインに準拠しています。プロファイルの内容はパッケージのアップデートやDISAベンチマークのリリースによって変更される可能性があるため、この手順を実行する前に、該当するリリースとシステム固有の要件を確認してください。ターミナル画像はコマンドを示すものであり、実際のスキャン出力ではありません。
まず、ホストのSLESサービスパック、用途、ネットワークロール、およびアプリケーションを記録します。アレックスは、どのサービスが常に利用可能である必要があるか、管理者がどのように接続するか、およびセキュリティ強化の変更によってアクセスが中断された場合の復旧方法を書き留めます。この範囲は重要です。データベースホストと汎用サーバーでは、両方とも同じオペレーティングシステムのSTIGプロファイルを使用している場合でも、承認された例外が異なる可能性があります。
コンテンツを選択する前に、インストールされているリリースを確認してください。
cat /etc/os-release
hostnamectl
次に、 DISA STIG の公式ダウンロードページから、該当する SLES 15 STIG チェックリストとベンチマークの改訂版を入手してください。チェックリストをシステムファミリーに合わせて、組織の評価手順に従ってください。SUSE は「DISA STIG for SUSE Linux Enterprise 15」 SCAP プロファイルのサポートを文書化していますが、それだけでは、どのリリースが組織に要求されているか、またはホストが認証されるかどうかはわかりません。
適切なリポジトリにアクセスできる登録済みのSLESシステムに、OpenSCAPコマンドラインユーティリティとSCAPセキュリティガイドの内容をインストールします。
sudo zypper install openscap-utils scap-security-guide以下のパッケージ名と SLES 15 データストリームの場所は、SUSE の OpenSCAP 強化ガイドおよびSUSE の STIG 手順で説明されています。パッケージリポジトリとプロファイルのリビジョンは、サービスパックと更新レベルによって異なる場合があります。ファイル名やプロファイルを推測するのではなく、インストールされているデータストリームを一覧表示し、候補ファイルを検査してください。
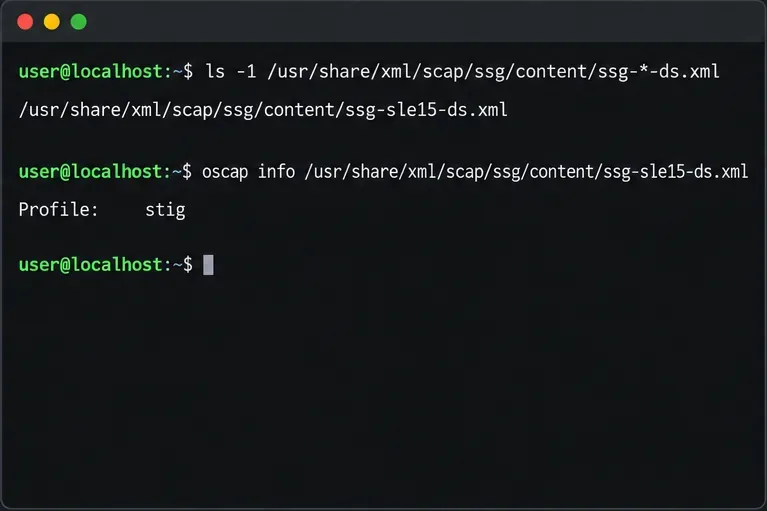
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
SLES 15 データ ストリームが存在し、プロファイル リストに が含まれていることを確認してくださいstig。ファイルまたはプロファイルが見つからない場合は、停止してパッケージまたはリポジトリの不一致を解決してください。他のオペレーティングシステムのベンチマークを代用しないでください。
レポートを作成する前に、保護された証拠ディレクトリを作成してください。システム設定を変更せずに、まずスキャンを実行してください。
sudo install -d -m 0700 /root/stig-review
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/baseline.xml \
  --report /root/stig-review/baseline.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
HTMLレポートを開き、各結果、特に失敗、エラー、およびチェックできなかったルールを確認してください。XMLとレポートは機密性の高い構成証拠として保存してください。ホストの詳細やセキュリティ体制が明らかになる可能性があるため、承認されたチャネルを通じてのみ保存または転送してください。
次に、サーバーを非本番環境でクローンまたはスナップショットします。自動化された変更を適用する前に、アプリケーションの動作、IDアクセス、ネットワーク、監視、および復旧を検証します。SUSEは、システム構成を変更するため、管理者に修復を本番環境以外で最初にテストするよう警告しています。テストホストでの、ドキュメントに記載されているオンザフライ方式は次のとおりです。
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /root/stig-review/remediation.xml \
/usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml生成される結果には、修正前と修正後のテスト結果が含まれる場合があります。マークされたルールは、fixed自動修正が適用され、そのルールが評価に合格したことを示します。一方、errorマークされていないルールは、そのルールの修正が失敗したことを示します。どちらのステータスも、運用テストや基礎となる要件のレビューに代わるものではありません。
テスト動作を確認した後、新しい出力パスを使用して別のスキャンを実行します。スキャンのみの評価は、現在の状態と修復実行後の状態を区別するのに役立ちます。
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/final.xml \
  --report /root/stig-review/final.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
すべてのルールが自動的に修正できるとは限りません。システムに選択されたDISAチェックリストの正確なバージョンで、ルールの完全なチェックおよび修正テキストに基づいて、不具合を調査してください。ルールによっては、サービスオーナーによる意図的な決定、サイト固有の構成、または手動による証拠が必要となる場合があります。ルールが適用できない場合、または満たせない場合は、組織の正式な例外処理プロセスを通じて、その理由と代替制御を文書化してください。プロファイルを変更またはカスタマイズするだけでは、要件を満たすことにはなりません。
チェックリストを確認するために、SUSE のドキュメントでは、DISA STIG Viewer にインポートできる XCCDF ファイルのエクスポート方法を説明しています。サポートされているオプションを使用してファイルを生成し、最新のユーザー向け手順に従って Viewer にインポートしてください。
sudo oscap xccdf eval \
  --profile stig \
  --stig-viewer /root/stig-review/results_stig.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
アレックスが作成した架空のサーバーに関する証拠パッケージには、ホストとサービスパックのID、ベンチマークのリビジョン、SCAPコンテンツのバージョン、スキャン日、ベースラインレポートと最終レポート、修復措置、手動チェック、承認された例外が記録されています。ファイルが存在し、承認されたレビュー担当者のみが読み取れる状態であることを確認してください。
sudo ls -l /root/stig-reviewタスク完了を宣言する前に、最終レポートが変更後に実行されたスキャンを反映していること、残りのすべての検出結果に所有者と処理方法が割り当てられていること、およびサーバーの必須サービスが引き続き動作していることを確認してください。STIG準拠は、特定のベンチマークとシステム範囲に関連付けられた評価状態です。OpenSCAPはこの評価をサポートしますが、認定を与えたり、すべてのサイト要件が満たされていることを保証したりするものではありません。
SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSEの最新のガイダンスに従って、DNS、ポート9090、systemdソケット、firewalld、TLS、およびログイン設定を通じて、Cockpit接続の失敗を追跡してください。
YaSTとWickedを使用してSLES 15上に冗長イーサネット接続を作成し、アクティブ/バックアップボンディングを構成して、両方のポートとフェイルオーバーを確認します。
既存のSLES 15システムをレビュー済みのAutoYaSTプロファイルに変換し、検証を行い、それを使用して手動の手順を減らしてテストサーバーをデプロイします。
SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
systemdジョブと前回の起動ジャーナルを使用して、遅いサービス、マウント、またはストレージの依存関係を特定し、原因を隠蔽することなく修正します。
firewall-cmd を使用してアクティブゾーンを検査し、HTTP を安全に許可し、SSH アクセスを維持し、SLES 15 でルールが再読み込み後も有効であることを確認します。
PAMの障害が発生した原因を、サービス、アカウントポリシー、またはIDプロバイダーに特定し、正常に動作する管理者セッションを維持しながら、適切なSLES構成を修復します。
セキュアブートを無効にせずに、カスタムSLES 15カーネルモジュールをロードします。実行中のカーネルと一致させ、.koファイルに署名し、MOKキーを登録し、ロードが成功したことを確認します。
NextcloudのファイルとMariaDBをまとめてバックアップし、cronを使って暗号化されたResticスナップショットをスケジュール設定し、稼働中のサーバーにリスクを負わせることなく復旧を検証します。








