ownCloudデータベースのダンプを安全な夜間Cronジョブで自動化する

ownCloud Server の保護された MariaDB ダンプをスケジュールし、メンテナンスモードを安全に処理し、各バックアップに依存する前に検証します。
現在のバージョンに関する注記: ownCloud の現在のドキュメントでは、Classic 11.0 が安定版リリースラインとして記載されており、Classic 11 は Docker ベースのインストールのみをサポートしていると記載されています。このデプロイメントの確実な自動化ポイントは、Docker Compose プロジェクト ディレクトリからスクリプトを実行するホスト cron ジョブです。MariaDB をバックエンドとするスタックの場合、スクリプトはメンテナンス モードを一時的に有効にし、Web サービスを停止し、データベースをエクスポートし、圧縮ファイルを検証し、ownCloud を再度起動します。ownCloud は、メンテナンス モードとデータベース ツールのダンプをバックアップ手順mysqldumpの一部として文書化しています。
この例では、公式のComposeサービス名owncloudとを使用していますmariadb。ownCloud Server 10.16、Dockerを使用しないインストール環境、またはPostgreSQLを使用している場合は、スクリプトをそのままコピーするのではなく、そのデプロイメントに適したサービス名とデータベース固有のコマンドを使用してください。
バックアップは、ownCloud Webコンテナ内ではなく、Docker Composeを実行しているホストから実行してください。Composeプロジェクトディレクトリに、バックアップスクリプトやcrontabにパスワードを記述しなくてもMariaDBクライアントが読み取れるクライアントオプションファイルを作成します。
mkdir -p secrets
nano secrets/db-backup-client.cnf
ダンプに使用するデータベースアカウントを入力してください。公式サンプルスタックの場合、MariaDBのrootパスワードはデプロイ環境に既に設定されています。本番環境では、MariaDBのバージョンに必要な権限のみを持つ専用のバックアップアカウントを使用することをお勧めします。
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
ホスト上のファイルへのアクセスを制限し、デプロイメント管理者のみが読み取れるようにします。
chmod 600 secrets/db-backup-client.cnf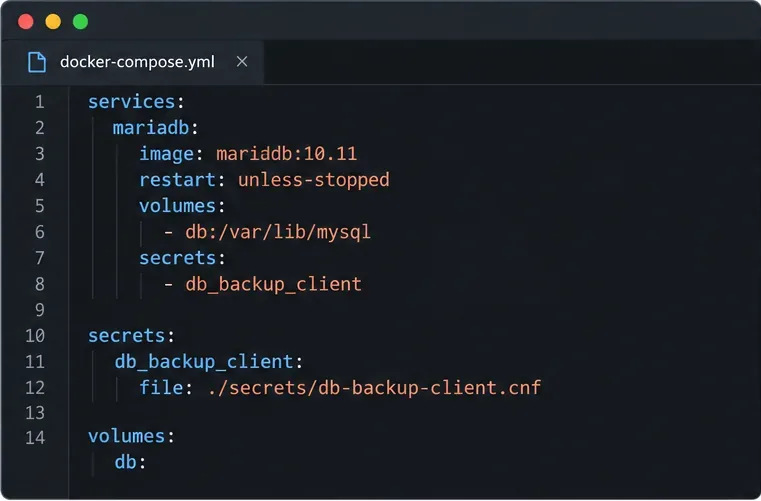
MariaDBサービスにComposeシークレットとしてファイルをマウントします。secrets既存のmariadbサービスの下にエントリを追加し、最上位レベルでシークレットを宣言します。Composeファイルのその他の設定はすべてそのままにしておきます。
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose はこのファイルを MariaDB コンテナ内の に作成します/run/secrets/db_backup_client。Compose の実装で新しいマウントを適用する必要がある場合は、そのサービスを再作成または再起動してください。ドキュメントに記載されているサンプルパスワードを実際のインストール環境で使用しないでください。
root 権限で作成します/usr/local/sbin/owncloud-db-backup。このバージョンでは、プロジェクトが にあり/srv/owncloud、ダンプを別のホスト ディレクトリに書き込むことを前提としています。両方のパスをサーバーに合わせて変更してください。メンテナンス モードとアプリ サービスの停止は、毎晩短時間の中断を引き起こしますが、エクスポート中に Web リクエストがデータを変更するのを防ぎます。クリーンアップ トラップは、コマンドが失敗した場合にサービスを再起動し、メンテナンス モードをオフにします。
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT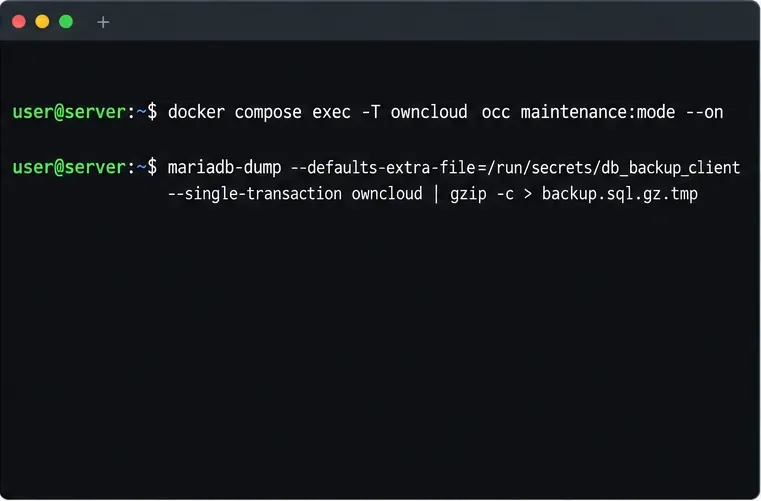
--single-transactionは、ownCloud の MariaDB/MySQL バックアップの例で使用されているデータベース オプションです。一時的なファイル名は、不完全なダンプが完了したバックアップのように見えないようにするためのもので、gzip -tファイルtest -s名が変更される前に必ず成功する必要があります。ロックは、実行が遅い場合に次のスケジュールされた実行と重複するのを防ぎます。Compose プロジェクトで別のデータベース名を使用する場合は、最後のowncloud引数をそれに合わせて変更してください。
スクリプトをインストールして実行可能にし、スケジュールする前に一度手動で実行してください。手動実行することで、Composeのパス、シークレットマウント、利用可能なディスク容量、メンテナンスモードからの復旧状況を確認できるだけでなく、ログも監視できます。
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
処理が完了し、ownCloudが正常に動作し始めたら、rootユーザーのcrontabを開き、毎日午前2時30分に実行されるジョブを追加してください。crontabはホストのローカルタイムゾーンを使用するため、ご自身の環境で比較的静かな時間帯にスケジュールを変更してください。
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
このジョブは、Dockerの制御、保護されたバックアップディレクトリへの書き込み、およびロックファイルの作成が必要なため、root権限で実行されます。スクリプトとデータベースのシークレットは、管理者のみが読み取り可能な状態にしてください。ログのローテーションと、ジョブの終了コードがゼロ以外の場合にアラートまたは監視チェックを行うように設定してください。cronによるログ記録だけでは、使用可能なバックアップが存在することを証明できません。
手動実行後、および最初のスケジュール実行後に、新しいタイムスタンプ付きファイルが存在し、空ではなく、gzipの整合性チェックに合格していることを確認してください。
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
成功した場合はgzip -t、圧縮されたストリームが読み取り可能であることを確認できますが、MariaDB が SQL を復元できること、または復元された ownCloud インスタンスが正常に動作することを証明するものではありません。ownCloudの復元手順に従って、定期的にコピーを使い捨てのステージング スタックに復元してください。本番データベースにインポートしてテストすることは絶対にしないでください。
データベースのダンプは Compose プロジェクトとは別に保管し、暗号化されたコピーを別のストレージに送信してください。復元に必要なデータ量と利用可能な容量に基づいて保持期間を設定し、保存先を監視して、いつの間にかいっぱいにならないようにしてください。データベースのダンプだけでは、ownCloud の完全なバックアップにはなりません。現在の復元ガイドではapps、、、configおよびfilesフォルダーを含む Docker ボリュームデータ、さらにカスタムテーマファイルや、別途配置された暗号化キーも必要です。
ownCloudのインストール環境でPostgreSQLを使用している場合は、ドキュメントに記載されているpg_dump形式に切り替えてくださいpg_restore。現在のサーバーガイドでは、本番環境でMySQL/MariaDBとPostgreSQLをサポートしています。SQLiteは評価用として説明されており、本番環境での使用は想定されていません。また、ownCloudの「Cronジョブのバックアップ」セクションでは、既存のwww-datacrontabを保持する方法について説明しており、定期的なデータベースダンプを作成するものではないことに注意してください。
ownCloud Server の保護された MariaDB ダンプをスケジュールし、メンテナンスモードを安全に処理し、各バックアップに依存する前に検証します。
ownCloud 10からoCISへの移行を計画する際は、サポート対象のアプリ、順序付けられたコマンド、本人確認、および個別に処理する必要のあるデータの明確なリストを用意してください。
ownCloud Classic 10のロゴを置き換え、テーマアプリを使用してWeb UIの色を調整し、アップグレードや整合性チェックの落とし穴を回避します。
役割ごとに、新しいownCloud Infinite Scaleユーザーにバイト単位のストレージ制限を割り当てます。proxy.yamlの例と安全な検証チェックリストも含まれています。
TLS検証を無効にせずに、サーバーのホスト名、証明書チェーン、プライベートCAの信頼、およびキャプティブポータルの問題を確認することで、ownCloudデスクトップの同期を復元します。
無効ファイルレポートを使用して、一致しないコアファイルまたはアプリ署名を特定し、正しいリリースファイルを復元し、整合性チェックを安全に検証します。
ownCloud Infinite Scaleを公式のComposeサンプルからデプロイし、ドメインと永続ストレージを設定した後、TLS、コンテナ、および初回ログインを確認します。
ownCloud Infinite Scaleがファイルコンテンツを確実に保存できるように、S3NGドライバー、バケットのアクセス許可、永続的なメタデータストレージ、およびアップロードサイズを設定します。
ownCloud Serverへのアップロードが完了間近で停止する原因を特定するには、ファイルの状態、クォータ、一時ディスク容量、PHPの制限、プロキシのタイムアウトなどを確認してください。
ownCloudのウェブルートに対してのみAllowOverride Allを設定し、アクティブなApache仮想ホストを検証し、安全にリロードして.htaccessルールを復元します。




