pardusクライアントをrealmdを使用してActive Directoryに参加させる

ADサインインに頼る前に、DNSと時刻を準備し、PardusをrealmdとSSSDに登録し、ドメインメンバーシップとユーザー検索を検証してください。
Pardus 25 の場合、組織が Pardus Domain Joiner アプリケーションを導入し、その設定を文書化している場合は、まずそのアプリケーションから始めます。Pardus では、このツールがコンピュータをドメインに参加またはドメインから削除するためのグラフィカルなオプションとしてリストされています。再現可能な手順が必要な場合は、以下のターミナル ワークフローを使用します。DNS と時刻を設定し、Pardus リリースで利用可能な realmd/SSSD パッケージをインストールし、ドメインを検出してから、承認済みアカウントで参加します。この例では、架空の DNS ドメインad.example.comと という名前のアカウントを使用していますjoinadmin。両方とも組織の値に置き換えてください。この手順は、既存の Windows Active Directory ドメイン コントローラーにアクセスできる Pardus クライアントに適しています。ドメインを作成したり、すべての Windows グループ ポリシーを自動的に適用したりするものではありません。
コンピューターのID構成を変更する前に、管理者にコンピューターをドメインに参加させる権限があること、およびデバイス名とターゲット組織単位(OU)が組織のポリシーに準拠していることを確認してください。ドメイン参加を行うと、Active Directoryにコンピューターアカウントが作成または使用されます。管理対象の運用ワークステーションの場合は、まずテストマシンを使用してください。
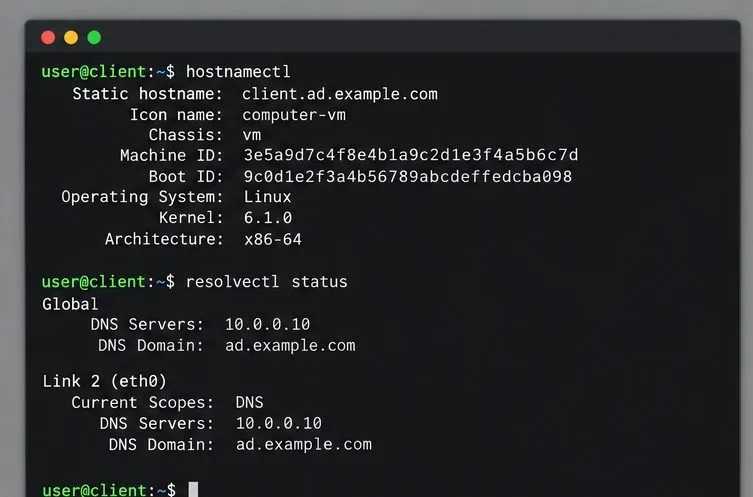
クライアントを組織のネットワークまたはドメインコントローラーにアクセスできるVPNに接続します。クライアントを組織のActive Directory DNSサーバーを使用するように構成します。パブリックDNSは通常のWebサイトを解決できますが、内部LDAPおよびKerberosサービスを見つけられない場合があるため、インターネットアクセスだけでは不十分です。システム名、リゾルバ、および時計を確認してください。
hostnamectl
resolvectl status
timedatectl status例えば、という名前のクライアントは、DNSサーバーとしてをclient使用し、検索ドメインとしてを受け取る場合があります。これらの例をコピーするのではなく、IT部門に正しい値を問い合わせてください。時計は組織のタイムソースと同期させてください。クライアントとドメインコントローラーの時計が異なると、Kerberos認証が失敗する可能性があります。NetworkManagerまたはPardusネットワーク設定で管理されている場合は、生成されたリゾルバーファイルを手動で編集しないでください。10.0.0.10ad.example.com
Pardus 25 のリリースノートには、Pardus Domain Joiner が Windows Active Directory と統合するためのアプリケーションとして記載されており、Pardus アプリケーションカタログには、グラフィカルな参加/削除ツールとして説明されています。GUI を使用する場合は、Pardus ソフトウェアセンターを開き、Pardus Domain Joiner を検索して、組織の指示に従ってください。公開されている資料にはツールの目的は記載されていますが、正確なフィールド名や各リリースのインターフェースは記載されていません。バージョン間でオプションが同じであると想定しないでください。
CLI ルートはrealmd、マシンの検出と登録、adcliドメイン操作、および ID ルックアップと認証を提供する SSSD (System Security Services Daemon) に使用されます。これらのパッケージ名は Debian 系システム向けに文書化されていますが、パッケージの可用性は Pardus のリリースとリポジトリによって異なる場合があります。Pardus では、まずパッケージ インデックスを更新し、設定済みのリポジトリでパッケージが提供されているかどうかを確認してください。
sudo apt update
apt policy realmd sssd-ad sssd-tools adcli
パッケージが利用可能な場合は、インストールしてください。
sudo apt install realmd sssd-ad sssd-tools adcliパッケージマネージャーが提案する変更内容を、確定する前に必ず確認してください。パッケージが利用できない場合は、処理を中断してPardusリポジトリとリリースドキュメントを確認するか、システム管理者に問い合わせてください。インストールを強制するために、無関係なディストリビューションのリポジトリを追加しないでください。
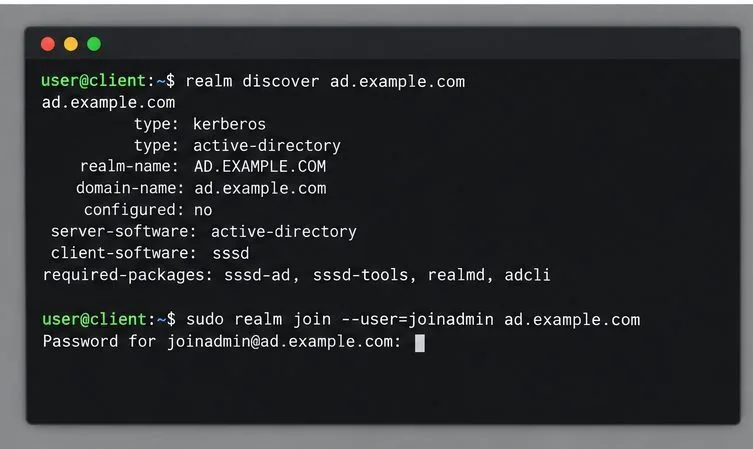
登録を試みる前に、ドメイン検出を実行してください。
sudo realm -v discover ad.example.com正常に完了すると、ドメインが Active Directory であることが識別され、Kerberos レルム (通常は大文字、例: AD.EXAMPLE.COM) が表示され、クライアント ソフトウェアとして SSSD が識別される場合があります。検出が失敗した場合は、ここで処理を中止してください。ランダムなドメイン名を試したり、ドメイン コントローラーの IP アドレスをハードコーディングしたりするのではなく、DNS レコードと接続性を管理者に確認してください。
検出が成功したら、このコンピュータを追加する権限が委任されているアカウントを使用して参加します。このコマンドは、シェル履歴にパスワードを残さずにパスワードの入力を求めます。
sudo realm join --user=joinadmin ad.example.comアカウントのパスワードは、プロンプトが表示されたときにのみ入力してください。--passwordコマンド、チケット、スクリーンショットにパスワードを追加したり、貼り付けたりしないでください。参加が成功すると、通常は成功メッセージが表示されずにシェルに戻ります。管理者が特定のOUまたはコンピューター名を要求する場合は、realm join参加する前に承認済みのオプションを確認してください。デフォルトの配置は、会社のポリシーと一致しない場合があります。
まず会員資格を確認してください
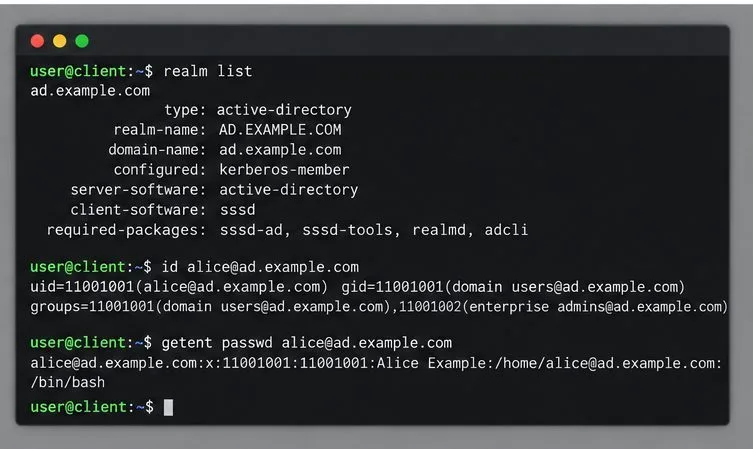
realm listドメインは構成どおりに表示され、サーバーソフトウェアとしてActive Directoryが使用されているはずです。次に、SSSDに完全修飾名で既知のテストユーザーを検索するように指示します。
id alice@ad.example.com
getent passwd alice@ad.example.comサインインが許可されている実際のアカウントに置き換えてくださいalice。返された UID、グループ リスト、および passwd レコードは、システムがアカウントを解決できることを示していますが、それだけではデスクトップ ログインまたはアクセス ポリシーが機能していることを証明するものではありません。管理者が指定するアカウント形式 (通常は ) を使用して対話型サインインをテストしてくださいusername@ad.example.com。ドメイン ログインと回復アクセスが確認できるまで、ローカル管理者アカウントを使用できる状態にしておいてください。
ホームディレクトリの作成とデスクトップへのログイン動作は、Pardusのバージョン、ディスプレイマネージャ、およびPAM/SSSD構成によって異なります。ADユーザーのホームディレクトリが自動的に作成されるとは限らないため、管理されたテストアカウントで確認するか、管理者に必要なセッションモジュールを設定してテストしてもらうようにしてください。同様に、ドメインメンバーシップによってローカル管理者sudo権限が自動的に付与されるわけではありません。
timedatectl status組織の時刻ソースと比較して、再試行する前に時刻同期を修正してください。realm listの状態を検査し、診断メッセージをsystemctl status sssd確認してくださいjournalctl -u sssd。SSSD アクセス ルール、PAM、またはキャッシュされた認証情報を変更する前に、ローカル IT ポリシーに従ってください。ソース固有の詳細については、Pardus 25 リリースノート、Pardus アプリケーションカタログ、Ubuntu の SSSD および Active Directory の手順(realmd コマンドシーケンスが記載されています)、およびDebian の realmd パッケージの説明を参照してください。パッケージ名と GUI の動作を、クライアントにインストールされている Pardus リリースと比較してください。
ADサインインに頼る前に、DNSと時刻を準備し、PardusをrealmdとSSSDに登録し、ドメインメンバーシップとユーザー検索を検証してください。
Pardus XFCE で水平方向のティアリングを軽減するには、ディスプレイセッションを確認し、コンポジタ同期を有効にし、アクティブなドライバがサポートしている場合にのみ Intel の Xorg TearFree オプションを適用してください。
PardusのNetworkManagerにOpenVPNプロファイルを追加し、適切なプラグインをインストールし、認証情報を保護し、VPNがアクティブであることを確認します。
起動可能なUSBメモリを準備し、64ビットハードウェアとの互換性を確認し、既存のファイルを保護し、従来のBIOSによくある落とし穴を回避しながら、Pardus 23 XFCEをインストールします。
Pardusクライアントにカスタム壁紙を配布し、XfceまたはGNOMEデスクトップを設定し、安全なパイロットチェックを含むLider Ahenkユーザーポリシーを適用します。
SPICE、仮想ビデオ、ゲストチャンネル、およびspice-vdagentをチェックすることで、1024×768の上限を修正します。Pardusにパッケージ候補がない場合でも、安全なチェックが行われます。
Liderサーバーをセットアップし、インストーラーを安全に設定し、Ahenkエンドポイントを登録し、中央管理を拡張する前にパイロットテストを検証してください。
公式のPardus 23デスクトップ版ISOイメージをダウンロードし、Rufusを使って安全に書き込み、Windows PCを一時的なライブセッションで起動します。
Pardus 23がサウンドカードを検出できない理由を突き止め、ALSA、ファームウェア、PipeWireまたはPulseAudioのチェックをピンポイントで実行して再生を復元してください。
HamoniKRの設定を外部ストレージに保存したり、隠しホームフォルダを含めたり、新規インストール時に安全な復元モードを選択したりできます。