SLES 15でFIPSモードを有効にし、ブート状態を確認する

SUSEのSP7の手順に従ってFIPSモードを有効にし、安全に再起動し、アクティブなポリシーを確認し、コンプライアンス要件で検証済みモジュールが必要かどうかを確認してください。
SUSE Linux Enterprise Server で新しいデータ ボリュームを作成する場合、暗号化されたパーティションとそのマウント構成を 1 つのワークフローで SUSE に作成させたい場合は、YaST Expert Partitioner を使用してください。cryptsetup再現可能なコマンドライン設定が必要で、 、 、およびブート テストも管理できる場合は、/etc/crypttabを使用してください/etc/fstab。どちらの方法も、既存のボリュームをリスクなしでその場で暗号化することはできません。パーティション上に LUKS を作成すると、その内容が上書きされます。
これは SLES 15 SP7 のドキュメントに準拠しています。古いサービス パックでは異なる場合があります。対象: ルート以外の新しいデータ パーティション、/bootまたは変更計画のない本番データベース ディスク。開始する前に、データをバックアップし、ターゲットとパスフレーズのリカバリを確認してください。
| 選択 | 最適なフィット | 主なトレードオフ |
|---|---|---|
| YaST Expert Partitioner | SLESホスト上に新しいデータボリュームが1つ追加されました。 | 手動での設定編集が少なくなります。利用可能なオプションとラベルは、インストールされているSLESサービスパックによって異なります。 |
cryptsetup | 自動化、または明示的な制御を望む管理者 | ロック解除とマウントの動作は、ご自身で設定し、本番環境に再起動する前にテストする必要があります。 |
| LUKS1 | 古いツールやシステムとの互換性 | LUKS2よりも古いヘッダー形式であり、キーのスロット数も少ない。 |
| LUKS2 | ソフトウェアスタック全体がそれをサポートする新しいデプロイメント | YaSTではLUKS2サポートを明示的に有効にする必要があります。PBKDFの選択は互換性とメモリ使用量に影響します。 |
YaST は SLES 15 SP4 以降で LUKS2 をサポートしていますが、SUSE ではセレクタを実験的なものとしており、明示的に有効化する必要があります。有効にするためだけに本番環境のブート パラメータを変更しないでください。実行中のシステム パーティショナーが LUKS2 を提供していない場合は、検証済みの CLI ルートまたは YaST のデフォルト設定を使用してください。LUKS2 は新しいヘッダーを持ち、最大 32 個のキーとラベルをサポートし、より多くのメモリを消費する Argon2 を使用できます。古いツールとの互換性のために LUKS1 を選択し、サービス パック、リカバリ ツール、およびバックアップをテストした後にのみ LUKS2 を選択してください。正確なオプションについては、 SUSE のYaST Expert Partitioner リファレンスを参照してください。
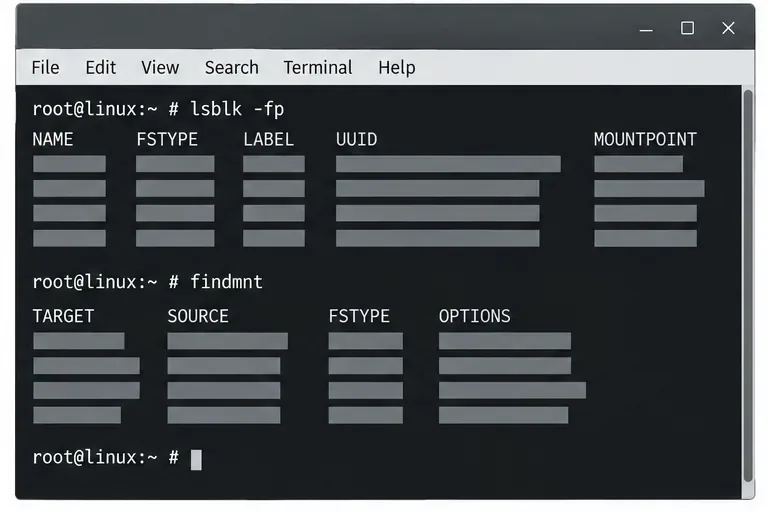
lsblk -fpとを実行しますfindmnt。安定したデバイス識別子、サイズ、現在のファイルシステム、マウントポイントに基づいて、ディスクまたはパーティションを照合します。専用のバックアップ対象であることを確認します。必要なデータが含まれている場合は、処理を停止します。YaST の暗号化ワークフローにより、選択したパーティションがフォーマットされます。/etc/fstab起動時にマウントするか、手動でマウントできるようにしておくかを選択します。SUSE は、必要な暗号化ソフトウェアのインストールが必要になる場合があることを注意しています。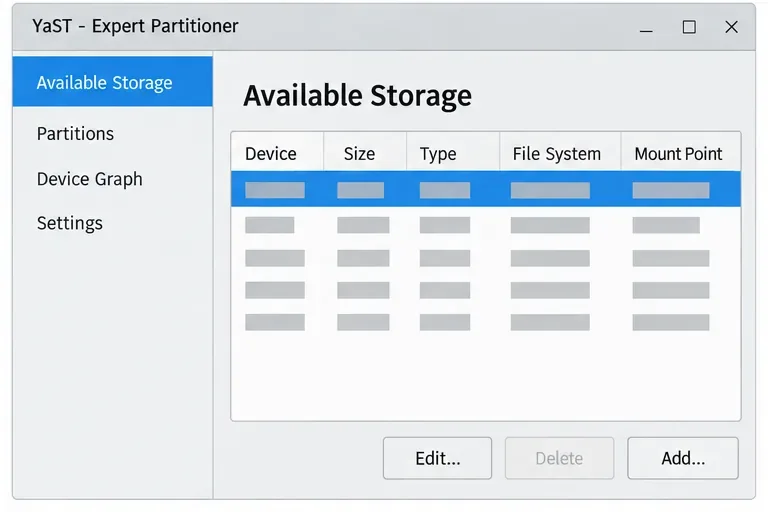
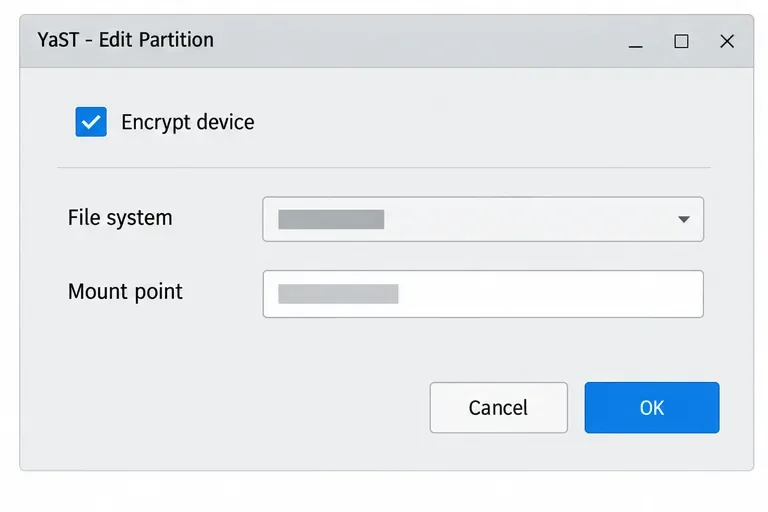
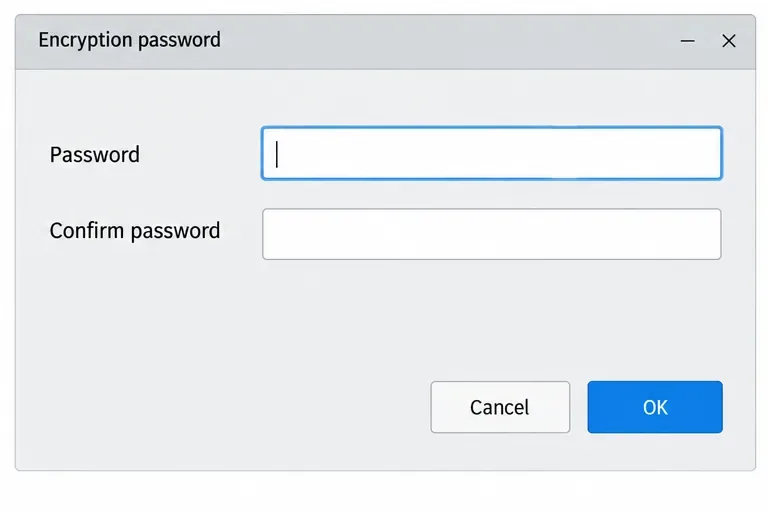
cryptsetup: より多くの制御、より多くの手作業この代替手段は、検証およびバックアップ済みの新規のマウントされていないパーティションにのみ使用してください。cryptsetupが でインストールされていることを確認してください。インストールcryptsetup --versionされていない場合は、承認済みの SLES リポジトリと組織のパッケージ プロセスを使用してください。 の下にある確認済みの安定したパスでプレースホルダーを置き換えてください/dev/disk/by-id/。フォーマット コマンドは、そのターゲット上のデータを破壊するため、推測された名前に対して実行しないでください/dev/sdX。SUSE のSLES 15 SP7 暗号化ガイドでは、 YaST ワークフローとその制限について説明しています。
DEVICE=/dev/disk/by-id/REPLACE_WITH_VERIFIED_ID
sudo cryptsetup luksFormat --type luks2 "$DEVICE"
luksFormatLUKSヘッダーを初期化し、ターゲットの既存のコンテンツを上書きします。確定する前に、デバイス識別子を確認してください。/dev/mapper/appdata_cryptパスフレーズを入力すると、以下のマッピング名が作成されます。sudo cryptsetup open "$DEVICE" appdata_crypt
/srv/appdata。ファイルシステムを作成すると、マッピングされたデバイス上のデータが消去されるため、新しいマッピングでのみ実行してください。sudo mkfs.xfs /dev/mapper/appdata_crypt
sudo mkdir -p /srv/appdata
sudo mount /dev/mapper/appdata_crypt /srv/appdata
/etc/crypttab、マッパーマウントを に追加します/etc/fstab。 で LUKS UUID を取得しsudo cryptsetup luksUUID "$DEVICE"、設定ファイル内の例のプレースホルダーを置き換えます。# /etc/crypttab
appdata_crypt UUID=PASTE_LUKS_UUID_HERE none luks
# /etc/fstab
/dev/mapper/appdata_crypt /srv/appdata xfs defaults 0 2再起動する前に、マッピングとマウントをテストしてください。cryptsetup status appdata_crypt期待どおりのマッピングが報告され、findmnt /srv/appdata意図したパスに XFS が報告され、lsblk -f暗号化されたコンテナとマッピングされたファイルシステムが表示されることを確認してください。サーバーがヘッドレスの場合、起動時にパスフレーズの入力を求められるため、無人でのマウントが妨げられる可能性があります。同じホストに平文のキーを保存しないでください。集中管理型のサーバーキーについては、SUSE のcryptctl ドキュメントに、可用性、バックアップ、および信頼性の要件が異なる別のキーサーバー設計について記載されています。
LUKSは、電源オフ状態のサーバーから取り外されたディスクなど、ロックされたデバイス上のデータを保護します。マウント後は、ホストの権限によってアクセスが制御されます。バックアップは別途暗号化し、保護されたリカバリデータとともにLUKSヘッダー付きバックアップを保存してください。LUKSは、ロックされていないボリュームや、侵害された実行中のシステムを保護しません。
SLESデータボリュームが1つだけの場合、利用可能なフォーマットが要件を満たしていれば、YaSTの使用を推奨します。cryptsetup自動化によって追加の設定管理が正当化される場合に使用してください。サービス再開前に、ロック解除、マウント、アプリケーションアクセス、および復旧を確認してください。
SUSEのSP7の手順に従ってFIPSモードを有効にし、安全に再起動し、アクティブなポリシーを確認し、コンプライアンス要件で検証済みモジュールが必要かどうかを確認してください。
新しい暗号化されたSLESデータボリュームに対してYaSTとcryptsetupを比較し、LUKS1またはLUKS2を選択して、ロック解除とマウントの動作が安全に行われることを確認します。
SLES 15 上に RMT をセットアップし、権限のあるリポジトリをミラーリングし、テストクライアントから HTTPS 登録とパッケージへのアクセスを確認します。
YaSTのSSSDベースのログオン管理を使用してSLES 15をADに接続し、ディレクトリ検索、ドメインログイン、およびKerberosチケットを確認します。
SLES 16.0または15 SP7用の適切なライブパッチ適用パスを設定し、適用可能なカーネル修正を適用し、再起動が必要なカーネルアップデートと混同することなく、何がアクティブになっているかを確認します。
SLES 15 SP5 はオンラインで SP6 に移行できますが、各ノードを再起動する必要があります。ワークロードへのアクセスを維持するために、テスト済みのローリングアップグレードまたはブルー/グリーン切り替えを使用してください。
SLES 15 SP7 上で最小権限の AppArmor プロファイルを作成、改良、検証し、SLES 16 の SELinux のデフォルト設定について明確に注記します。
SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSEの最新のガイダンスに従って、DNS、ポート9090、systemdソケット、firewalld、TLS、およびログイン設定を通じて、Cockpit接続の失敗を追跡してください。
YaSTとWickedを使用してSLES 15上に冗長イーサネット接続を作成し、アクティブ/バックアップボンディングを構成して、両方のポートとフェイルオーバーを確認します。







