SLES 15 KVM セットアップ: 選択した仮想マシンを起動時に自動的に起動するように設定

SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
SLES 15 KVM 仮想マシンをホストの再起動後に起動させるには、KVM および libvirt 管理コンポーネントをインストールし、そのゲストを自動起動するように設定しvirsh autostart VM_NAME、ホストのアクティブな libvirt デーモンが起動時に起動するようにします。自動起動は仮想マシンごとの設定です。KVM をインストールしたり、libvirt を起動したりするだけでは、すべてのゲストが自動的に起動するわけではありません。
以下のコマンドは、SUSEのSLES 15 SP7仮想化ガイドに準拠しています。以前のサービスパックでは異なる場合があるため、サービスコマンドを適用する前に、該当するガイドとインストールされているsystemdユニットを確認してください。
libvirt を介してゲストを実行および管理するホストの場合、KVM サーバーと KVM ツールの両方をインストールする必要があります。SUSE では、KVM サーバーを最小限の QEMU/KVM 環境、KVM ツールを libvirt ベースの管理スタックと定義しており、これにはvirshここで使用されているワークフローが含まれます。
インストールする前に、マシンのプロセッサとファームウェアがハードウェア仮想化に対応していることを確認してください。SUSE のSLES 15 SP7 仮想化ガイドには、CPU のサポート状況と必要なソフトウェアが記載されています。検証でハードウェアまたは構成の問題が報告された場合は、VM を定義する前にファームウェアまたはホスト構成で問題を解決してください。自動起動フラグは、KVM を実行できないホストを補うことはできません。
既にインストール済みのサーバーで、YaST を開き、[仮想化] > [ハイパーバイザーとツールのインストール]を選択します。YaST 仮想化モジュールが見つからない場合は、パッケージに含まれていると SUSE は述べていますyast2-vm。
KVMサーバーとKVMツールを選択し、パッケージの変更を承認します。YaSTはネットワークブリッジの設定を提案する場合があります。このオプションは、ホストのネットワーク設計に適合する場合にのみ選択してください。本番環境のホストのネットワークを変更するとリモートアクセスが中断される可能性があるため、ブリッジの変更を適用する前に計画とスケジュールを立ててください。
セットアップが完了したら、ゲストを作成またはインポートし、それが永続的なlibvirtドメインとして定義されていることを確認してください。SUSEのガイドによると、YaSTを介したKVMセットアップではホストの再起動は不要です。
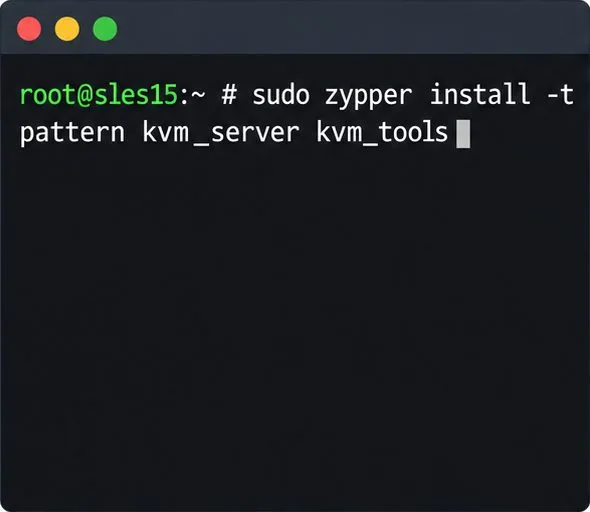
あるいは、SUSE では Zypper を使用してパターンをインストールする方法をドキュメントに記載していますsudo zypper install -t pattern kvm_server kvm_tools。いずれかのインストール方法を選択し、パッケージのトランザクションを確認してから確定してください。ホストを新規にインストールする場合は、KVM 仮想化ホストシステム ロールが SLES のインストール中に適切な選択をインストールおよび構成します。
まず、システムlibvirt接続を介してドメインを一覧表示し、正確なゲスト名を使用できるようにします。
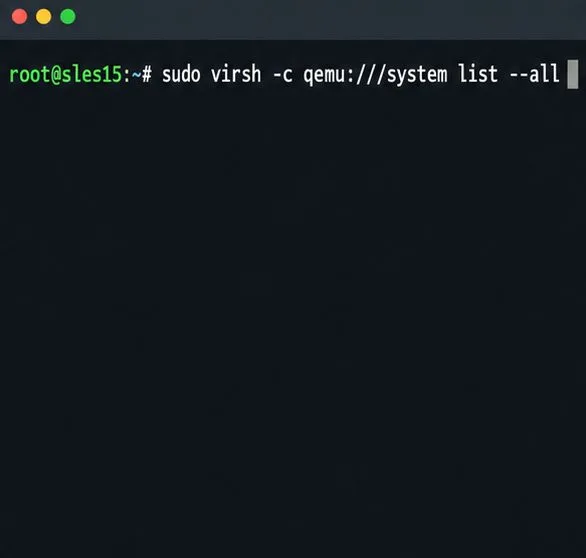
sudo virsh -c qemu:///system list --allこの--allオプションには、現在シャットダウンされているゲストも含まれます。出力から目的の永続VMを選択してください。次に、そのドメインの自動起動を有効にしてください。
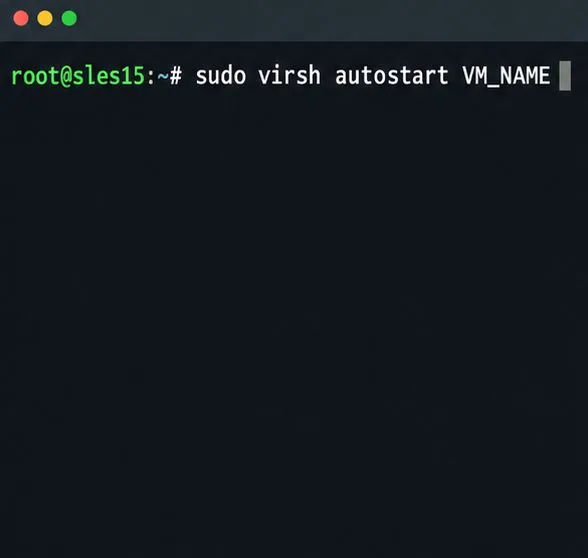
sudo virsh autostart VM_NAME後で設定を元に戻すには、 を実行しますsudo virsh autostart --disable VM_NAME。これは保存されたメモリの復元ではありません。ホストの起動後、ゲストは構成済みのディスクから通常どおり起動します。また、すべての仮想マシンが自動的に選択されるわけでもありません。このコマンドは、このホストで実行する必要のあるゲストにのみ適用してください。
この SLES ホストが libvirt のモジュール式デーモンを使用しているか、従来のモノリシック構成を使用しているかによって異なりますlibvirtd。SUSE は、SLES 15 SP7 ではモジュール式デーモンがデフォルトで有効になっていることを文書化しており、ゲストが自動起動するように構成されている場合は、起動時に関連するドライバ サービスを開始することを推奨しています。QEMU ドライバ サービスは次のとおりです。virtqemud.serviceモノリシック構成の場合は、libvirtd.service代わりに を推奨しています。両方のユニット名が存在するからといって、両方のデプロイメント モードを有効にしないでください。
変更する前に、ホストのユニットを確認してください。
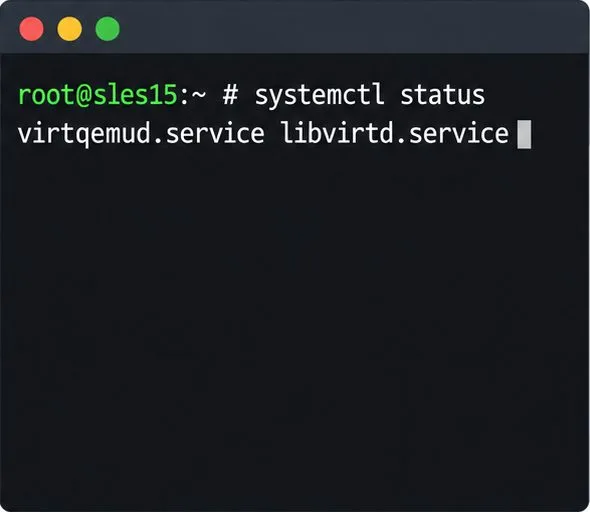
systemctl status virtqemud.service libvirtd.serviceホストがモジュール式のlibvirtを使用しており、QEMUユニットがインストールされている場合は、以下のコマンドで有効にします。
sudo systemctl enable --now virtqemud.serviceホストが意図的にモノリシックデーモン用に構成されている場合は、代わりに以下のコマンドを使用してください。
sudo systemctl enable --now libvirtd.service
モジュール式の libvirt を使用すると、仮想ネットワークとストレージ管理に個別のドライバ デーモンまたはソケットを使用できます。ゲストが libvirt で管理されているネットワークに依存している場合は、そのネットワークも自動的に起動するようにします。たとえば、SUSE のドキュメントsudo virsh net-autostart defaultには、定義済みのdefaultネットワークに関する説明があります。これは、ゲストが実際にそのネットワークを使用する場合にのみ実行してください。ホスト レベルで構成されたブリッジは、この libvirt ネットワーク設定を使用しません。名前を仮定するのではなく、ゲストに接続されている実際のネットワークを確認してくださいdefault。
ゲストが外部ディスクまたはネットワークマウントディスクを使用する場合は、起動時にそのバックアップストレージが利用可能であることを確認してください。SUSE は、libvirt ストレージプールのアクティブ状態は、ゲストに既に接続されているボリュームの可用性を変更しないが、プールの自動起動を有効にすると、ホスト側のプール管理や後続のボリューム操作のためにプールをアクティブにする必要がある場合に便利であると述べていますsudo virsh pool-autostart POOL。実際のプール名に置き換えてくださいPOOL。VM の自動起動を設定するためだけに新しいプールを作成しないでください。
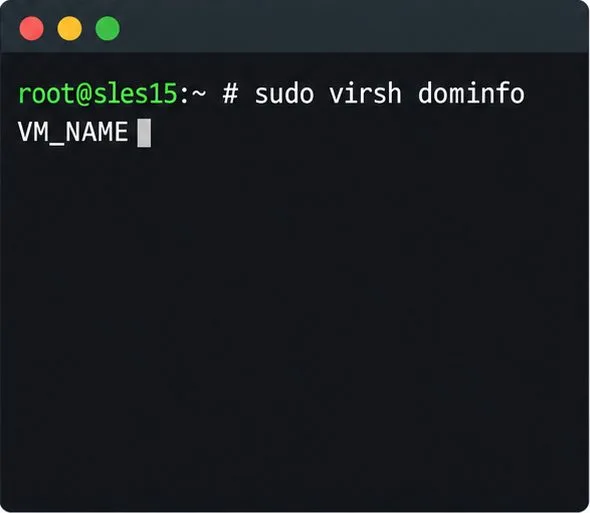
計画的なメンテナンス再起動の前に、ドメイン構成とデーモンの状態を確認してください。sudo virsh dominfo VM_NAME自動起動が有効になっていることを確認するには、systemctl is-enabled virtqemud.serviceまたはを使用してsystemctl is-enabled libvirtd.service、選択したデーモンモードを確認してください。最初のコマンドがゲストが見つからないために失敗した場合は、作成時と同じlibvirt接続に問い合わせていることを確認してください。
次に、承認されたメンテナンス期間中にテストを実行します。ホストが復旧したら、 を実行しますsudo virsh -c qemu:///system list --all。選択したゲストが実行中として表示されるはずです。ネットワークとゲストサービスを個別に確認してください。シャットダウンされたままの場合は、 または を使用してアクティブなデーモンのブートログを調べjournalctl -b -u virtqemud.service、journalctl -b -u libvirtd.serviceストレージが利用できないか、必要な仮想ネットワークがないかを確認します。これらの条件はホスト構成によって異なるため、デーモンログと VM の実際のデバイス構成に基づいて次の修正方法を決定します。
バージョン固有のサービスの詳細、ネットワーク設定、およびゲスト管理については、SUSE のSLES 15 SP7 libvirt デーモンのドキュメントおよびVM ホストの準備の章を参照してください。
SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
systemdジョブと前回の起動ジャーナルを使用して、遅いサービス、マウント、またはストレージの依存関係を特定し、原因を隠蔽することなく修正します。
firewall-cmd を使用してアクティブゾーンを検査し、HTTP を安全に許可し、SSH アクセスを維持し、SLES 15 でルールが再読み込み後も有効であることを確認します。
PAMの障害が発生した原因を、サービス、アカウントポリシー、またはIDプロバイダーに特定し、正常に動作する管理者セッションを維持しながら、適切なSLES構成を修復します。
セキュアブートを無効にせずに、カスタムSLES 15カーネルモジュールをロードします。実行中のカーネルと一致させ、.koファイルに署名し、MOKキーを登録し、ロードが成功したことを確認します。
NextcloudのファイルとMariaDBをまとめてバックアップし、cronを使って暗号化されたResticスナップショットをスケジュール設定し、稼働中のサーバーにリスクを負わせることなく復旧を検証します。
Zimbra Community Editionの個々のメールボックスをエクスポートし、そのTGZバックアップを検証し、既存のメールを上書きすることなく、不足しているアイテムを復元します。
システムツリーの準備、ブート統合、デプロイメントチェック、ロールバックなど、仮想マシン上でDebianベースのOSTreeデスクトップを作成およびテストする方法を学びます。
Keycloakとトークン認証を使用してJitsi Meetルームを開始できるのは承認済みのアカウントのみとし、必要に応じてゲスト参加も可能にする。
ONLYOFFICE DocSpaceをActive DirectoryまたはOpenLDAPに接続し、ユーザーとグループを安全にインポートし、アカウントフィールドをマッピングし、信頼性の高い同期をスケジュールします。








