OpenSCAPを使用してSLES 15 STIGを安全に適用する

SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSE Linux Enterprise Server 16.0 では、2026 年 10 月 8 日に公開された Cockpit の最新のセットアップ ガイドで、cockpitパターン、cockpit.socketsystemd ユニット、およびデフォルトの HTTPS ポート 9090 が確認できます。接続できないコンソールを修正するには、まず DNS と到達可能性を確認し、次にソケット、ファイアウォール、証明書、およびアカウントを確認します。これらのインストール コマンドは SLES 16 に固有のものです。古い SLES リリースでは、インストールまたはルールの変更を行う前に、そのバージョンのパッケージとファイアウォールの手順を確認してください。
本稿では、以下の架空の例を必ず使用します。システム管理者であるマヤがhttps://cockpit-srv.example.net:9090ワークステーションからブラウザを開くと、タイムアウトが発生します。例として挙げたホスト名、表示されるアドレス、ステータスはあくまで例示であり、実際のサーバーテストの結果ではありません。
Mayaのワークステーションから開始します。名前解決が成功したことを確認し、短いタイムアウトでHTTPSエンドポイントをテストします。
getent ahosts cockpit-srv.example.net
curl -vI --connect-timeout 5 https://cockpit-srv.example.net:9090/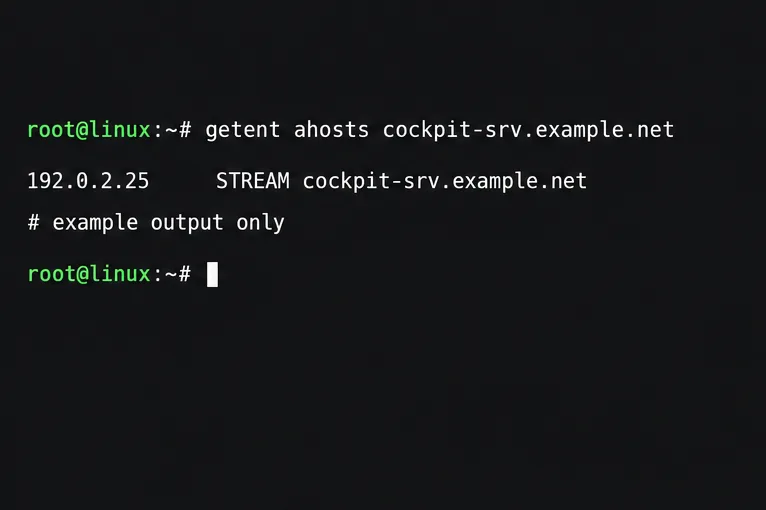
名前解決が失敗したり、古いアドレスが返された場合は、Cockpit を操作する前に DNS レコードまたはクライアントのリゾルバを修正してください。curl が「接続拒否」を報告する場合は、ホストは応答したが、そのポートで接続を受け入れなかったか、ファイアウォールが接続を積極的に拒否したことを意味します。タイムアウトは通常、トラフィックのドロップ、ルーティングの問題、または上流のファイアウォールを示しています。curl が TLS に到達し、証明書の警告を報告する場合は、ネットワーク トラフィックが Cockpit に到達したことを意味します。ポートをさらに開くのではなく、証明書を調査してください。
Mayaが意図したホスト名と管理ネットワークを使用していることを確認してください。TCPポート9090がデフォルトですが、カスタマイズ可能です。直接アクセスが制限されている場合は、ポートを広く公開するのではなく、承認済みのCockpitプライマリサーバーを使用してSSH経由でセカンダリホストにアクセスしてください。
SSHまたはローカルコンソールを使用して、インストールされているCockpitパッケージ、systemdソケット、およびポート9090で何かがリッスンしているかどうかを確認してください。
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
cockpit.socketブラウザセッション間でオンデマンドのCockpitサービスがアイドル状態になっている場合でも、アクティブなリスニングが期待されます。Cockpit は systemd ソケットの有効化を使用します。cockpit.socketブラウザからの接続を受け付け、必要に応じて Web サービスを開始します。そのため、アイドル状態cockpit.serviceであること自体は障害を示すものではありません。Cockpit がインストールされているにもかかわらずソケットが非アクティブになっている場合は、ソケットを起動して有効にしてください。
sudo systemctl enable --now cockpit.socketSLES 16 でパッケージが見つからない場合、SUSE はインストール手順を文書化していますsudo zypper in -t pattern cockpit。SLES 15 または他のリリース用に構成されたリポジトリからそのパターンが利用可能であると想定しないでください。ソケットおよびサービスメッセージは以下で確認してください。
sudo journalctl -u cockpit.socket -u cockpit.service -b --no-pagerソケットがローカルでリッスンしているにもかかわらずMayaがタイムアウトする場合は、ファイアウォールとルーティングを確認してください。リッスンしていない場合は、ジャーナル内のパッケージまたはソケットのエラーを修正してください。
firewalldが有効になっているSLES 16では、まずアクティブなゾーンを特定し、許可されているサービスを調べます。
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --zone=ZONE --list-services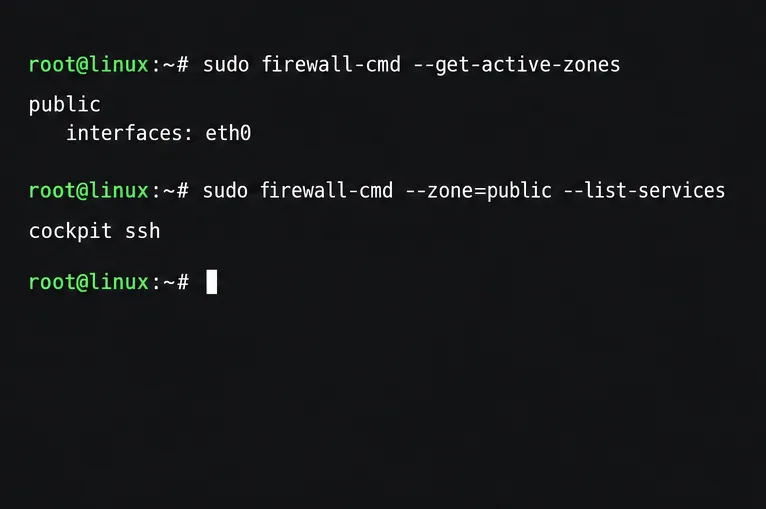
ZONE管理インターフェースに紐づけられたゾーンに置き換えてください。Cockpit が存在しない場合、かつそのゾーンが信頼できる管理者アクセス用である場合は、Cockpit サービスを追加してルールを再読み込みしてください。
sudo firewall-cmd --zone=ZONE --add-service=cockpit --permanent
sudo firewall-cmd --reload
sudo firewall-cmd --zone=ZONE --query-service=cockpit
このルールは、そのゾーンで許可されているすべての送信元に影響するため、管理ゾーンは管理者ネットワークのみに限定してください。また、クラウドセキュリティグループ、ネットワークACL、VPNポリシー、および上流ファイアウォールにおけるTCP 9090ポートについても確認してください。
SUSEのSLES 16 Cockpitガイドには、ファイアウォール設定の一環として更新cockpit-selinux-policiesと再起動についても記載されていますcockpit.socket。SLES 16を使用しており、ファイアウォール設定手順を実行した後もパッケージ/ソケットまたはSELinuxポリシーに矛盾がある場合は、該当するSUSEガイドのコマンドを使用してください。
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
パッケージのガイダンスを確認せずに、このパッケージ手順を別のSLESリリースに適用しないでください。ポートへの直接アクセスが意図的に制限されている場合は、ターゲットのファイアウォールを拡張するのではなく、承認済みのCockpitプライマリホストを使用して、SSH経由でセカンダリサーバーとしてターゲットに接続してください。
HTTPS経由でCockpitを開く:https://cockpit-srv.example.net:9090SLES 16では、証明書がインストールされていない場合、Cockpitは自己署名証明書を生成します。不明な発行者または名前の不一致に関するブラウザの警告は、TCP接続が失敗したことの証明ではなく、TLSの信頼性またはIDの問題の証拠です。恒久的な解決策として、ブラウザの証明書チェックを無効にしないでください。
Cockpit が選択した証明書を、SUSE のドキュメントに記載されているコマンドで検査します。
sudo /usr/libexec/cockpit-certificate-ensure --checkSLES 16 は から証明書を読み込みます/etc/cockpit/ws-certs.d。一致する秘密鍵は、同じ基本ファイル名に.keyサフィックスを付けて使用します。管理対象サーバーの場合、サブジェクト代替名が Maya が入力するホスト名と一致する証明書をインストールし、その中間チェーンを含め、発行元の CA をワークステーションで信頼するようにします。curl がサービスに到達しても自己署名証明書を報告する場合は、ファイアウォールを変更するのではなく、信頼を修正するか、適切な証明書をデプロイしてください。
Cockpit はサーバーの通常のアカウント認証情報を使用するため、別途 Cockpit パスワードは必要ありません。SLES の新規インストールでは、パスワードによるrootログインはデフォルトで無効になっています。Maya がログインページにアクセスしても root としてサインインできない場合は、Cockpit のトラブルシューティングのためだけに root パスワードログインを有効にするのではなく、承認済みの通常のアカウントを使用してください。そうすることで、アカウントに許可された権限パスを使用して管理操作を実行できます。
MayaのワークステーションからHTTPS URLを再読み込みしてください。DNSが目的のサーバーを返していること、TCPポート9090に到達可能であること、証明書が一致して信頼されていること、および認証済みアカウントがサインインできることを確認してください。ローカルでのリスニングは機能しているものの、リモートからのリクエストがタイムアウトする場合は、ネットワークチームにアドレス、ポート、およびテスト時間を伝えてください。
インストール、ファイアウォール、証明書、認証に関する最新のSUSEリファレンスは、 2026年10月8日に公開されたSLES 16.0 Cockpit管理ガイドです。Cockpitの各バージョンにおけるHTTPSと証明書の一般的な動作については、 Cockpit SSL/TLSガイドを参照してください。パッケージの入手可能性とファイアウォールとの統合方法は、リリースごとに異なります。
SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSEの最新のガイダンスに従って、DNS、ポート9090、systemdソケット、firewalld、TLS、およびログイン設定を通じて、Cockpit接続の失敗を追跡してください。
YaSTとWickedを使用してSLES 15上に冗長イーサネット接続を作成し、アクティブ/バックアップボンディングを構成して、両方のポートとフェイルオーバーを確認します。
既存のSLES 15システムをレビュー済みのAutoYaSTプロファイルに変換し、検証を行い、それを使用して手動の手順を減らしてテストサーバーをデプロイします。
SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。
systemdジョブと前回の起動ジャーナルを使用して、遅いサービス、マウント、またはストレージの依存関係を特定し、原因を隠蔽することなく修正します。
firewall-cmd を使用してアクティブゾーンを検査し、HTTP を安全に許可し、SSH アクセスを維持し、SLES 15 でルールが再読み込み後も有効であることを確認します。
PAMの障害が発生した原因を、サービス、アカウントポリシー、またはIDプロバイダーに特定し、正常に動作する管理者セッションを維持しながら、適切なSLES構成を修復します。
セキュアブートを無効にせずに、カスタムSLES 15カーネルモジュールをロードします。実行中のカーネルと一致させ、.koファイルに署名し、MOKキーを登録し、ロードが成功したことを確認します。
NextcloudのファイルとMariaDBをまとめてバックアップし、cronを使って暗号化されたResticスナップショットをスケジュール設定し、稼働中のサーバーにリスクを負わせることなく復旧を検証します。







