要素キーのバックアップとクロス署名を安全に設定する

復旧キーを保存し、Elementセッションを確認し、暗号化されたメッセージキーがアカウントパスワードと混同することなく復元できることを確認してください。
Synapse Matrix サーバーを Cloudflare の標準 orange-cloud プロキシの背後に配置するには、クライアント API と受信フェデレーション トラフィックの両方をポート 443 の HTTPS 経由で送信します。Cloudflare からオリジンへの TLS を Full (strict) で有効にし、Matrix パスを Synapse に変更せずにルーティングし、443 ホスト名を指すフェデレーション ディスカバリを公開し、API パスのキャッシュをバイパスします。通常のプロキシ レコードを Matrix のデフォルトのフェデレーション ポート 8448 に向けないでください。Cloudflare の標準プロキシでは、そのポートはサポートされていません。
この例では、Synapse が Nginx、Caddy、または Traefik などのリバースプロキシの背後で実行されることを前提としています。Synapse は HTTP ポート 8008 のプライベート Docker ネットワーク上に留まることができ、フロントプロキシがパブリック TLS を処理します。フェデレーションでは、検出がリモート ホームサーバーを HTTPS 443 に指定する場合に HTTPS 443 を使用できます。Synapse は、デフォルト ポート 8448 の代替として 443 をサポートしていますが、Cloudflare は標準プロキシ ポートとして 443 を挙げていますが、8448 は挙げていません。Synapseのポートに関するガイダンスとCloudflare のサポート対象ポート一覧を参照してください。
クライアントとフェデレーションがプロキシ経由の HTTPS ホスト名を共有する必要がある場合は、この方法を使用してください。フェデレーションを 8448 番ポートで維持する必要がある場合は、DNS のみのレコードを使用するか、その TCP ポートをサポートする Cloudflare 製品を使用してください。この例では、example.orgMatrix ID に 、@alice:example.orgSynapsematrix.example.orgに を使用しています。ホスト名はご自身のものに置き換えてください。ただし、既存の Synapse はそのままにしておいてくださいserver_name。 を変更すると、ユーザーの Matrix ID も変更されます。
Cloudflare DNS で、A/AAAA レコードをmatrix.example.orgリバースプロキシのパブリック アドレスに設定し、プロキシ済みとしてマークします。example.orgホスト名は、検出ファイル用の Web サーバーにも到達する必要があります。使用できない AAAA レコードは削除します。MX、メール専用、および非 HTTP レコードは DNS 専用のままにします。Cloudflare はエッジで TLS を終端し、オリジンへの別の接続を開きます。

Cloudflare の SSL/TLS 設定で、[完全 (厳格)] を選択します。オリジンプロキシは、ポート 443 で HTTPS を受け入れ、matrix.example.org信頼できる認証局または Cloudflare Origin CA によって発行された、有効期限が切れていない証明書を提示する必要があります。これにより、両方の通信が暗号化および検証されます。フレキシブルモードでは、オリジン接続が暗号化されないままになったり、リダイレクトループが発生したりする可能性があります。Cloudflare の[完全 (厳格)] 設定ガイドを参照してください。
リバースプロキシの HTTPS 仮想ホストを設定して、パスが で始まるものをプライベートネットワーク上の Synapse にmatrix.example.org渡すようにします。これは通常 Compose で行います。リクエストパス全体を保持し、元の Host を転送し、と を設定します。これらのルートにはクライアント API 呼び出しとフェデレーションエンドポイントが含まれます。ブラウザのホームページのみを Synapse に送信したり、パスのプレフィックスを削除したりすることは避けてください。/_matrix/_synapse/clienthttp://synapse:8008X-Forwarded-ForX-Forwarded-Proto
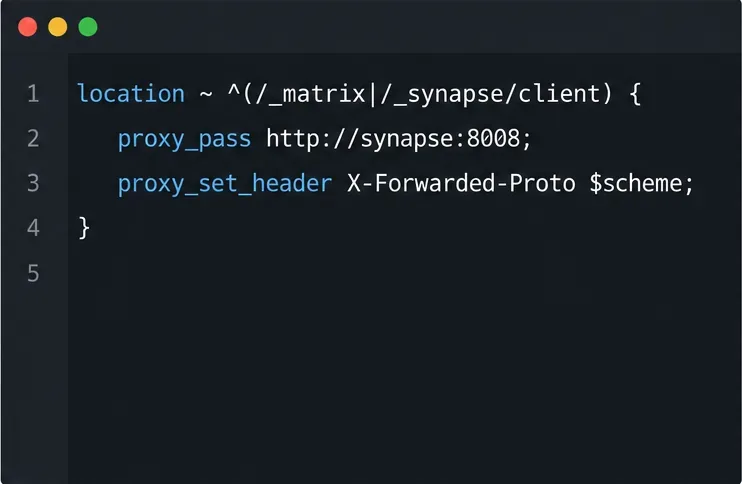
Synapse の既存の HTTP リスナーでは、x_forwarded: trueプロキシからクライアント アドレスとスキームを読み取るように設定します。コンテナ化されたリスナーを にバインドしないでください127.0.0.1。他のコンテナがリスナーにアクセスできなくなります。ポート 8008 は Compose 専用にしてください。特定のプロキシの構文については、 Synapse のリバース プロキシに関する説明を参照してください。
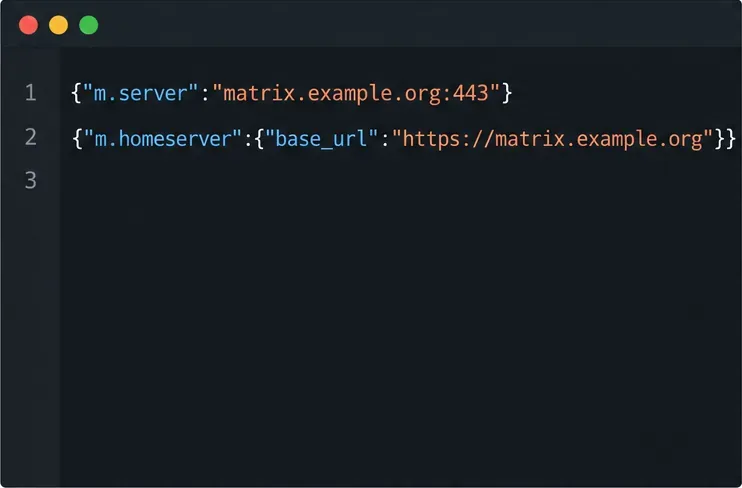
ユーザーのMatrix IDは、 example.orgSynapseへのアクセス時に使用されるためmatrix.example.org、フェデレーション検出ファイルをで提供しますhttps://example.org/.well-known/matrix/server。ステータス200、JSONコンテンツ、およびこの値を返します。
{"m.server":"matrix.example.org:443"}明示的に指定すると:443、リモート ホームサーバーがサポートされているプロキシ ポートに送信されます。この委任は、Matrix フェデレーション仕様で定義されていますm.server。Synapse サーバー名自体が の場合matrix.example.org、一致する既知のファイルをそこに提供するか、serve_server_wellknownそのホスト名が 443 番ポートの Synapse にルーティングされる場合は、Synapse のオプションを使用します。
クライアントの自動検出には、https://example.org/.well-known/matrix/clientを使用します。ブラウザクライアントには、 Matrixクライアント/サーバー仕様{"m.homeserver":{"base_url":"https://matrix.example.org"}}で要求されるCORSヘッダーも必要です。Synapseの を、ユーザーが入力するHTTPS URLに設定します。Matrixサーバー検出仕様とSynapse構成リファレンスを参照してください。public_baseurl
またはmatrix.example.orgで始まるパスに一致するキャッシュ ルールを作成し、[キャッシュをバイパス]を選択します。これにより、ログイン、同期、フェデレーション、およびメディア API がカスタムのキャッシュルールから保護されます。WAF、ボット、およびリダイレクト ルールも確認してください。Matrix クライアントは、ブラウザのインタースティシャル チャレンジを解決できません。保護を有効にしたまま、例外をプロトコル パスにスコープします。Cloudflare は、ダッシュボードの手順でバイパスについて説明しています。/_matrix//_synapse/client/
サーバーのLAN外のマシンからこれらのチェックを実行することで、リクエストがパブリックDNSとCloudflareを経由するようにします。
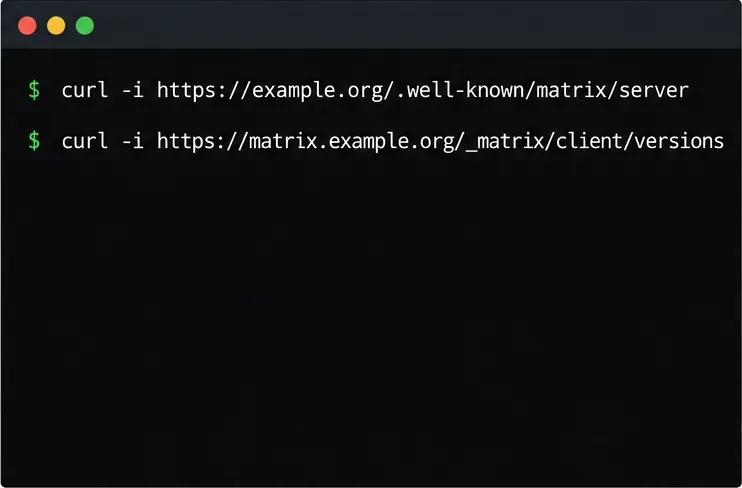
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
最初の要求が にm.server設定されたJSON を返しmatrix.example.org:443、クライアント ファイル名が HTTPS ベース URL であり、最後の 2 つの要求が Cloudflare チャレンジ ページ、404、または 502 ではなく有効な JSON を返すことを確認してください。次に、クライアントからサインインしてルーム同期をテストし、ファイルをアップロードして、別のホーム サーバー上のルームとフェデレーションします。Matrix サーバーはフェデレーション検出応答をキャッシュするため、リモート サーバーは変更後しばらくの間、以前の値を保持する場合があります。応答のキャッシュ ヘッダーを使用し、キャッシュされたレコードが期限切れになるまで時間を置いてください。
ファイルのアップロードが HTTP 413 で失敗した場合は、ファイル サイズを Cloudflare ゾーンの現在のアップロード制限と Synapse の制限と比較してくださいmax_upload_size。リバース プロキシにもリクエスト ボディの制限があります。Synapse のドキュメントに記載されているデフォルト値は 50 MB で、Nginx のデフォルトのボディ制限はそれより低い場合があります。Cloudflare の制限はプランによって異なり、プラン ルール内で調整できるため、Synapse の制限を上げる前に現在のアップロード制限に関するドキュメントを確認してください。API は機能するがフェデレーションが失敗する場合は、まずサーバーのウェル ノウン URL が公開されていること、ホスト名証明書が有効であること、委任されたポートが明示的に 443 であることを確認してください。ポート 8448 を意図的に保持している場合は、そのレコードを標準の Cloudflare DNS プロキシ経由でプロキシするのを停止し、代わりに直接 DNS のみのフェデレーション ホスト名を使用してください。
復旧キーを保存し、Elementセッションを確認し、暗号化されたメッセージキーがアカウントパスワードと混同することなく復元できることを確認してください。
Synapseの同期中に発生するメモリ不足エラーを診断し、キャッシュを安全に調整し、リクエストのバックログを特定し、安定したメモリ使用状況を確認します。
トレースマトリックスのフェデレーション証明書の障害を正しいサーバーに追跡し、TLSチェーンまたはCA信頼を修復し、セキュリティチェックを無効にすることなく修正を検証します。
Route MatrixクライアントとCloudflareをHTTPS 443経由でフェデレーションすることで、Synapseの検出機能を維持し、APIトラフィックのキャッシュやメディアアップロードの中断を回避します。
pg_dumpを使用してSynapseをバックアップし、署名キーとメディアを保護し、古いワンタイムキーを再利用せずにクリーンなPostgreSQLデータベースに復元します。
Mjölnirを、専用のMatrixアカウント、暗号化された管理ルーム、Docker Compose、ポリシーリスト、および権限チェックとともにセットアップします。
廃止されたプロキシはスキップし、Synapseに組み込まれているスライディング同期を設定してください。クライアント検出機能をチェックした後、互換性のあるスマートフォンでルームリストの読み込みと再接続の動作を測定します。
Element Webを静的サイトとしてデプロイし、Matrixホームサーバーに接続し、HTTPSを追加し、Nginxを設定して古いファイルなしで更新を配信します。
64ビット版Raspberry Pi 4に、永続データ、HTTPSフェデレーション、保護された登録、および動作中のホームサーバーのチェック機能を備えたConduitをセットアップします。
ElementまたはMatrix APIを使用して、権限、Synapse命名規則、およびフェデレーションのチェックを行いながら、ドメイン上の共有しやすいMatrixルームのアドレスを設定できます。

