SynapseのSystemdファイル制限を推測なしで引き上げる

Synapseがプロセスごとのオープンファイル数の上限に達したかどうかを診断し、適切なサービスまたはワーカーに対してsystemdのドロップインを設定し、実際の制限を確認します。
具体例: Rowan が小規模な Matrix ホームサーバーを管理しており、[Errno 24] Too many open filesアクティビティが増加すると Synapse のログが出力されます。実行中の Synapse プロセスが systemd のオープンファイル制限に達した場合は、LimitNOFILE影響を受けるサービスに対して systemd ドロップインを呼び出し、systemd をリロードして Synapse を再起動します。実行中のプロセスで制限を確認してください。マシン全体のファイルテーブルが使い果たされたという証拠が得られるまでは、グローバルなカーネル制限を変更しないでください。
正確な制限値はインストール環境とワークロードによって異なります。以下の例の値は、Synapse の公式な最小値ではありません。Synapse の現在の systemd ガイダンスでは、マスター サービス、オプションのワーカー テンプレート ユニット、およびそれらをグループ化するターゲットについて説明しています。ユニット名は、ご自身のインストール環境に合わせてください。Synapse systemd-with-workers のドキュメントを参照してください。
「オープンファイル」とはファイルディスクリプタのことです。ファイルディスクリプタは、プロセスがソケット、ファイル、パイプ、その他のリソースに使用するものを管理します。Synapseは、クライアント接続、フェデレーション、データベース接続、ワーカーなど、多くのディスクリプタを必要とする場合があります。まず、サービスとそのログを調べてください。
sudo systemctl status matrix-synapse.service
sudo journalctl -u matrix-synapse.service -b --no-pager -n 100
sudo systemctl show matrix-synapse.service -p MainPID -p LimitNOFILEユニットに別の名前が付いている場合は、置き換えてくださいmatrix-synapse.service。パッケージ、コンテナ、またはカスタムデプロイメントでは、サービスに異なる名前を付けたり、異なる方法で起動したりする場合があります。systemctl list-units '*synapse*'現在の systemd マネージャーによって管理されているユニットを見つけるには、これを使用します。systemd が Synapse を直接起動しない場合、このオーバーライドではプロセスを制御できない可能性があります。
MainPID出力からを取得し、そのプロセスを調べます。その数値 PID を に置き換えますPID。
grep -i 'open files' /proc/PID/limits
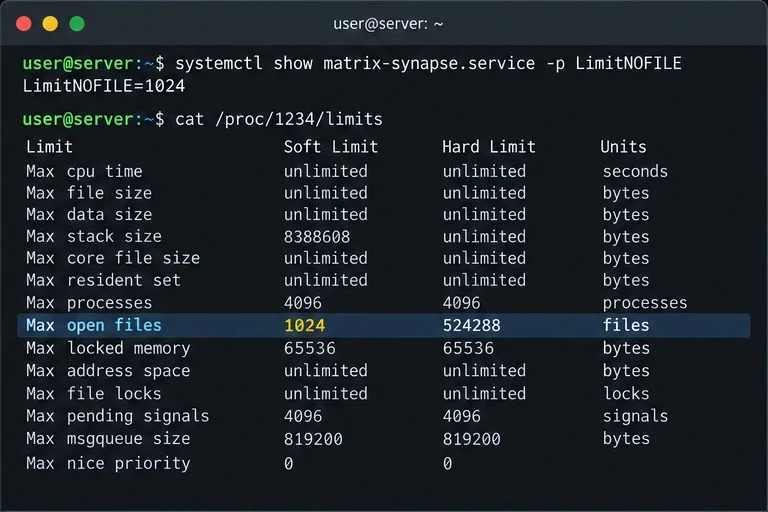
ls /proc/PID/fd | wc -l最初のコマンドは実行中のプロセスのソフトリミットとハードリミットを表示します。2番目のコマンドは現在開いているディスクリプタの数をカウントします。カウントがソフトリミットに近く、ログにToo many open filesまたはが含まれている場合はErrno 24、プロセスごとの制限が原因である可能性があります。カーネルはこれらの値をを通じて公開します/proc/<pid>/limits。Linuxプロセス制限リファレンスを参照してください。
ローワンの例では、プロセスのソフトリミットが1,024で、記述子のカウントがそれに近いとします。これは単位調整の根拠となります。プロセスがリミットに全く近づいていない場合は、リミットを引き上げる前に、エラーとリソースの使用状況全体を検査してください。メモリリークや別の障害が原因である可能性があります。
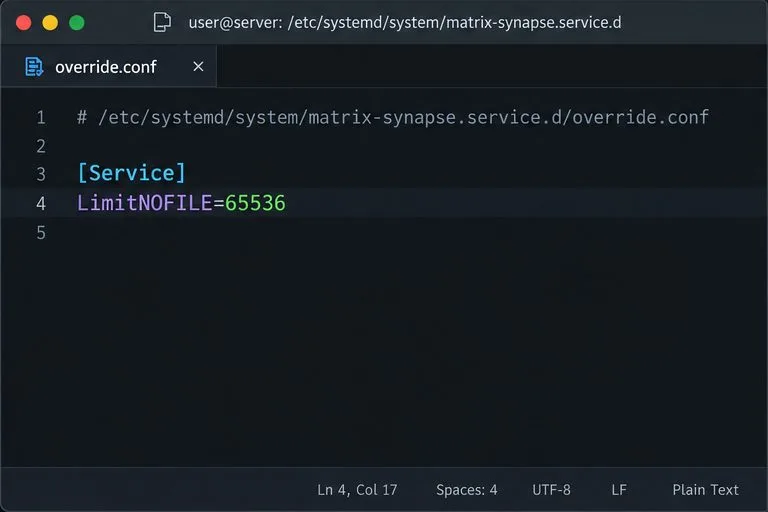
ドロップインでは、パッケージのベンダーユニットを編集せずに小さなオーバーライドを追加します。一般的なsystemdインストールでは、実際のマスターユニットのオーバーライドを作成します。
sudo systemctl edit matrix-synapse.serviceエディターに以下の設定を入力してください。
[Service]
LimitNOFILE=65536保存して終了します。65536は例であり、Synapse で規定された値ではありません。ホストがサポートするハードリミットと運用容量の範囲内で、観測されたピーク使用量よりも余裕のある値を選択してください。 systemd は などのリソース制限設定を受け入れますLimitNOFILE。また、 を使用する一部のプログラムは 1,023 を超えるディスクリプタを処理できないという注意書きもありますselect(2)。 選択した値を盲目的にコピーするのではなく、ランタイムとアプリケーションが許容することを確認してください。systemd.exec リソース制限のドキュメントをお読みください。
ユニット定義を再読み込みし、Synapseを再起動して、新しい制限値でプロセスが再起動されるようにします。
sudo systemctl daemon-reload
sudo systemctl restart matrix-synapse.service
sudo systemctl status matrix-synapse.service --no-pagerSSHセッションからシステムサービスを変更することは避けてくださいulimit -n。ログインシェルとsystemdサービスは異なるコンテキストから制限を受け取るため、サービスの実際の設定は直接確認する必要があります。
Synapseワーカーを実行する場合、各ワーカーは個別のサービスプロセスであり、それぞれ独自のリソース制限を持ちます。公式のsystemdの例では、などのユニットを使用していますmatrix-synapse-worker@generic_worker.service。制限に達しているアクティブなワーカーユニットごとに、対応するドロップインを作成します。例:
sudo systemctl edit matrix-synapse-worker@generic_worker.service次に、同じ行を追加し[Service]、LimitNOFILEsystemd をリロードして、ワーカーまたは Synapse ターゲットを再起動します。Synapse のドキュメントでは、ターゲットを再起動するとマスターとワーカーが同時に再起動されることが示されています。影響を受ける各ユニットの実効制限を個別に確認してください。
Dockerなどのコンテナマネージャの場合、ホスト側のsystemdオーバーライドは、そのユニットがプロセスを直接起動し、制限を渡す場合にのみ有効です。そうでない場合は、コンテナランタイムまたはオーケストレーション構成を通じてファイルディスクリプタの制限を設定し、コンテナを再作成/再起動して、コンテナ内のプロセスを検査してください。Synapseのインストールドキュメントには公式のコンテナイメージが記載されていますが、パッケージングの詳細は異なるため、ホスト専用のコマンドを適用するのではなく、ランタイムの現在の構成を確認してください。
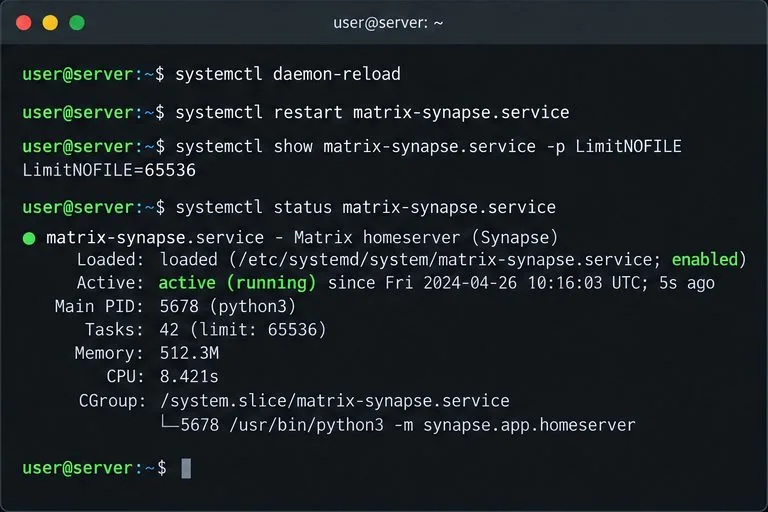
再起動後、新しいメインPIDを使用して再実行しsystemctl show、検査してください。有効なソフトリミットとハードリミットは、設定された値を反映しているはずです。ジャーナルで起動時の失敗や新たなエラーを確認し、クライアントリクエストを実行して、影響を受けたフェデレーションまたはワーカーアクティビティが再開したことを確認してください。/proc/PID/limitsToo many open files
エラーメッセージToo many open files in systemやログがカーネル ファイル テーブルを指している場合は、 を調べてください/proc/sys/fs/file-nr。最初の数値は割り当てられたファイル ハンドル、3 番目の数値は最大値です。システム全体の不足は、Synapse が独自のディスクリプタ制限に達した場合とは異なります。カーネル レベルの変更を検討する前に、他のサービスとグローバル容量を調査してください。Linux proc ファイルシステムのリファレンスドキュメントfile-nrとを参照してくださいfile-max。
Rowanの場合、修正が検証されたのは、再起動されたプロセスが意図した制限に達し、Synapseがアクティブな状態を維持し、関連するワークロードで元のログエラーが再発しなくなった場合のみです。使用量が新しい制限に向かって上昇し続ける場合は、数値を繰り返し増やすのではなく、ディスクリプタのリークや容量不足を調査してください。
Synapseがプロセスごとのオープンファイル数の上限に達したかどうかを診断し、適切なサービスまたはワーカーに対してsystemdのドロップインを設定し、実際の制限を確認します。
エラーが特定のブラウザまたは特定のイベントに限定されているかどうかを確認し、残りの暗号化された履歴を危険にさらすことなく、Elementのリカバリキーまたは信頼できるデバイスを使用してください。
Synapseの履歴およびメディア消去APIまたは保持設定を使用して、古いデータを安全に削除し、完了とディスク容量の回復を確認してください。
最新のライブラリをインストールし、専用のMatrixアカウントに接続して、より安全な認証情報処理と明確なテストを備えた小型の!echoボットを実行します。
登録、ログイン、テストをそれぞれ別々に行う3つのmautrixブリッジを設定することで、Dockerのネットワーク、アカウントポリシー、同期に関する予期せぬ問題を回避できます。
Synapseストレージを占有しているファイルを特定し、安全なメディア保持期間を設定し、ディスクから直接ファイルを削除することなくリモートキャッシュを消去します。
デバイスのアクティビティを確認し、Admin API を介して確認済みの非アクティブな Synapse アカウントを無効化し、オプションの消去フラグが実際に何を削除するのかを学びます。
PostgreSQLのメモリがクエリ処理、共有バッファ、接続、メンテナンスのいずれに起因しているかを特定し、Synapseに安全な変更を的確に行います。
Synapseの設定を変更する前に、Matrixルームへの参加が遅い原因を、リモートホームサーバー、フェデレーションのバックオフ、ローカルデータベースの負荷、または送信キューのいずれかに特定してください。
自己ホスト型のSynapseサーバーでの新規アカウント作成を停止するか、登録を招待制にし、使用回数に制限のある登録トークンを使用するようにしてください。




