ThunderbirdでS/MIME証明書を設定して安全なメール送信を実現する
ThunderbirdでS/MIME証明書をインポートまたはリクエストし、署名と暗号化に割り当て、秘密鍵をバックアップし、安全なメールであることを確認します。
Mozilla ThunderbirdでS/MIMEを設定するには、まず個人用メール証明書とその秘密鍵をインストールし、次に「アカウント設定」→「エンドツーエンド暗号化」でその証明書をデジタル署名と暗号化の対象として選択します。まだ証明書をお持ちでない場合は、Thunderbird 128以降で証明書署名要求(CSR)を生成し、認証局に送信できます。
以下の手順は両方の状況に対応しており、署名付き暗号化テストメッセージの送信で終了します。メニュー名はMozillaのデスクトップ版Thunderbirdのドキュメントに準拠していますが、正確な配置はリリースやオペレーティングシステムによって若干異なる場合があります。
S/MIME(Secure/Multipurpose Internet Mail Extensions)は、電子メールの署名と暗号化のための標準規格です。デジタル署名は、受信者が送信者を確認し、メッセージが改ざんされていないかを確認するのに役立ちます。暗号化はメッセージ本文を保護し、適切な秘密鍵を持つ正当な受信者のみが内容を読み取れるようにします。これらは別々の処理であり、署名によってメッセージの内容が自動的に隠されるわけではありません。
認証局(CA)は、本人確認またはメールアドレスを検証し、その本人確認情報と公開鍵を関連付ける証明書を発行します。対応する秘密鍵は、必ずご自身で管理してください。Thunderbirdで設定するメールアドレスまたは本人確認情報に紐づく証明書が必要です。
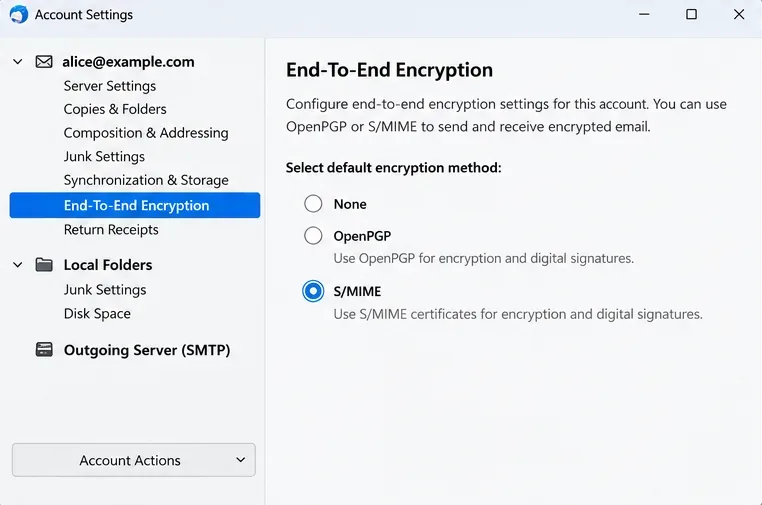
Thunderbirdを開き、アプリケーションメニュー≡→アカウント設定を選択し、保護したいメールアドレスを選択します。アカウントの左側のナビゲーションで「エンドツーエンド暗号化」をクリックします。エイリアスやその他のIDを使用する場合は、送信元アドレスではなく、意図したIDを設定していることを確認してください。
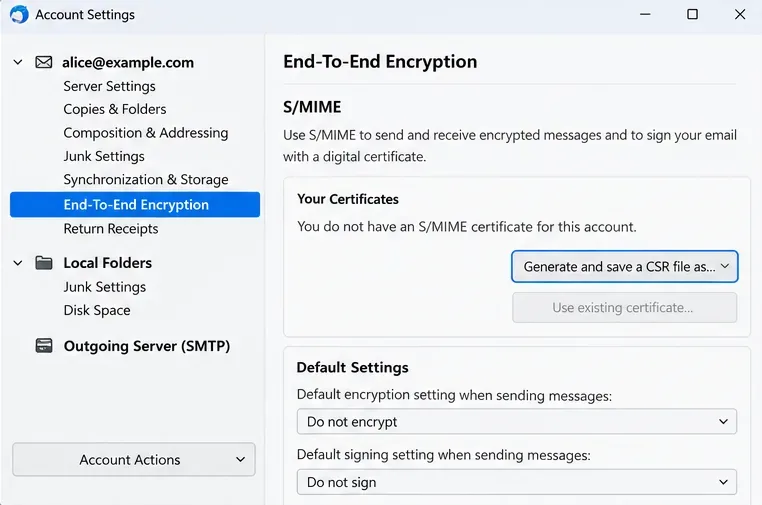
S/MIMEまでスクロールし、「CSRファイルを生成して保存する」を選択します。証明書署名要求(CSR)とは、証明書の発行時に認証局(CA)が使用する公開鍵と情報を含むファイルです。Thunderbirdは鍵ペアをローカルで作成し、秘密鍵を証明書ストレージに保持します。
MozillaはThunderbird 128以降のバージョンに搭載されているCSR機能についてドキュメントを公開しています。外部の鍵生成ツールが常に必要だと記載されている古いヘルプページは、この新しいワークフローには適用されません。認証局または管理者がサポートされている代替手段を指定しない限り、画面に表示される暗号化のデフォルト設定に従ってください。
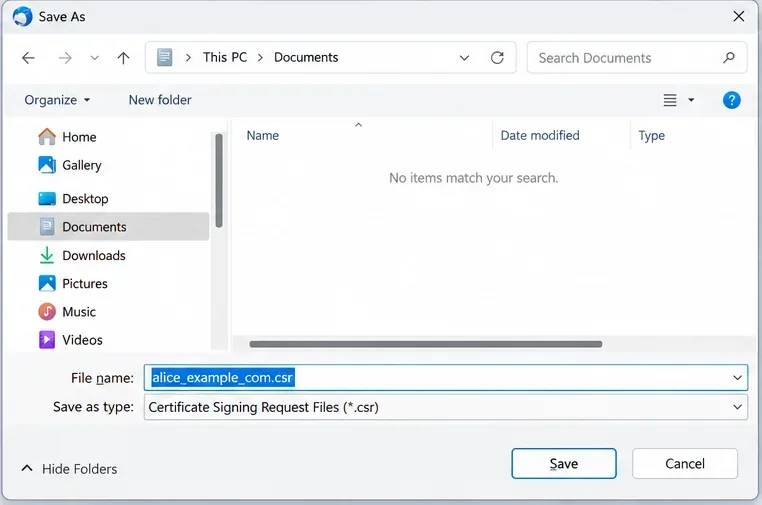
CSRファイルには、alice_example_com.csrのような分かりやすいファイル名と保存場所を指定し、証明書の発行中はThunderbirdのプロファイルをそのままにしておいてください。保存したCSRファイルは秘密鍵のバックアップではありません。最初の要求に関連付けられた証明書がまだ発行されていない場合は、不必要に2つ目の鍵ペアを作成しないでください。
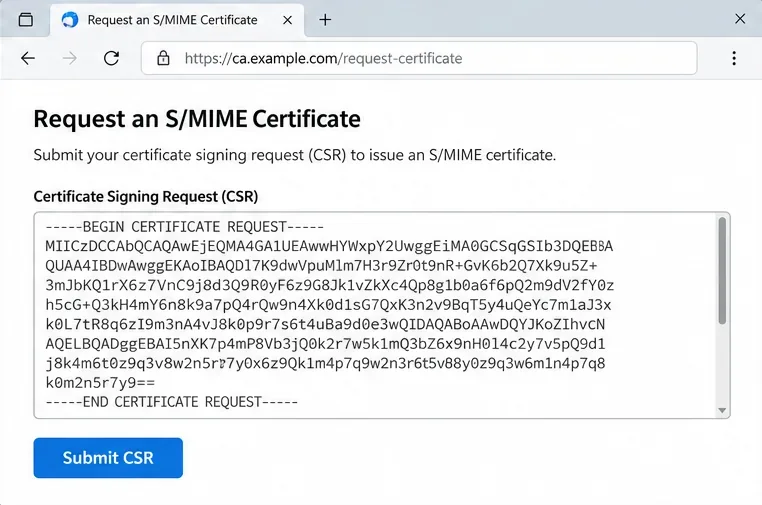
認証局(CA)の指示に従って、メールアドレスの管理権限を証明し、CSR(証明書要求書)を提出してください。テキストの入力を求められた場合は、CSRを開き、「BEGIN CERTIFICATE REQUEST」と「END CERTIFICATE REQUEST」の行を含め、内容全体をコピーしてください。発行された証明書と、発行者から提供される中間CA証明書をダウンロードしてください。
CAがCSRを受け入れたことを確認し、意図せず別の秘密鍵を生成していないことを確認してください。Mozillaが指摘しているように、CSRを送信した後に.p12または.pfxファイルを受け取った場合、発行者が別の鍵ペアを生成した可能性があります。インポートする前に、発行者に確認してください。以下に示すCAのWebサイトはサンプルアドレスです。実際のフォームはプロバイダによって異なります。
アカウント設定 → エンドツーエンド暗号化 → S/MIME証明書の管理(一部のビルドでは証明書マネージャーのラベルが短縮されている場合があります)に戻ります。
ThunderbirdでCSRを作成した場合:[ユーザー]タブを開き、[インポート]を選択して、CAから受け取った証明書を選択します。Thunderbirdは既に対応する秘密鍵を保持しているため、発行された証明書をあなたのIDに関連付けます。発行者が中間証明書を提供している場合は、[認証局]の下にそれらをインポートします。Mozillaは、中間証明書をインポートする際には、明示的な信頼のチェックボックスをオフにしておくことを特に推奨しています。証明書チェーンをインポートしても、新しい信頼アンカーを付与する理由にはなりません。
既に.p12または.pfxファイルをお持ちの場合は、「証明書」タブの「インポート」オプションを使用し、ファイルを選択して、プロンプトが表示されたらエクスポートパスワードを入力してください。対応する秘密鍵がない証明書では、メッセージの署名や復号化はできません。
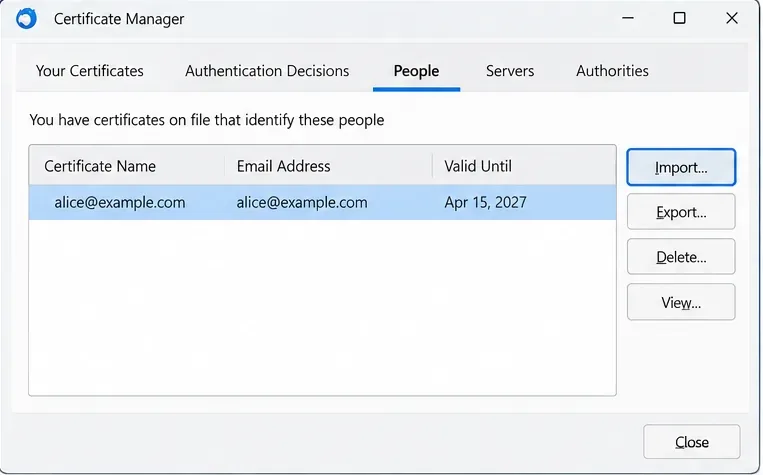
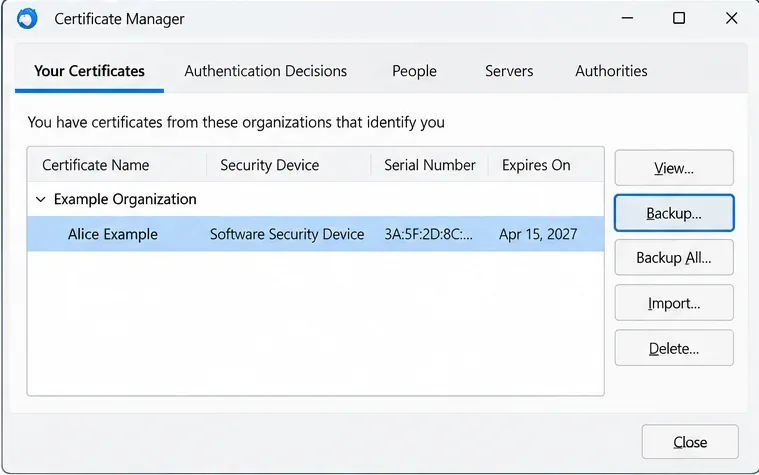
「証明書」を開き、新しい個人証明書が表示されていることを確認します。それを選択し、「バックアップ」をクリックして、安全な別の保存場所を選択します。エクスポートしたバックアップは、パスワードマネージャーに保存された強力で固有のパスワードで保護してください。保護されていない秘密鍵ファイルを自分宛にメールで送信しないでください。
これは再インストール以上の問題です。秘密鍵を紛失した場合、以前受信した暗号化されたメッセージは、ファイル自体は残っていても読み取れなくなる可能性があります。複数のコンピューターで暗号化されたメールを読む場合は、無関係なIDを作成するのではなく、同じ個人証明書と秘密鍵のコピーを安全に転送して各デバイスにインポートしてください。
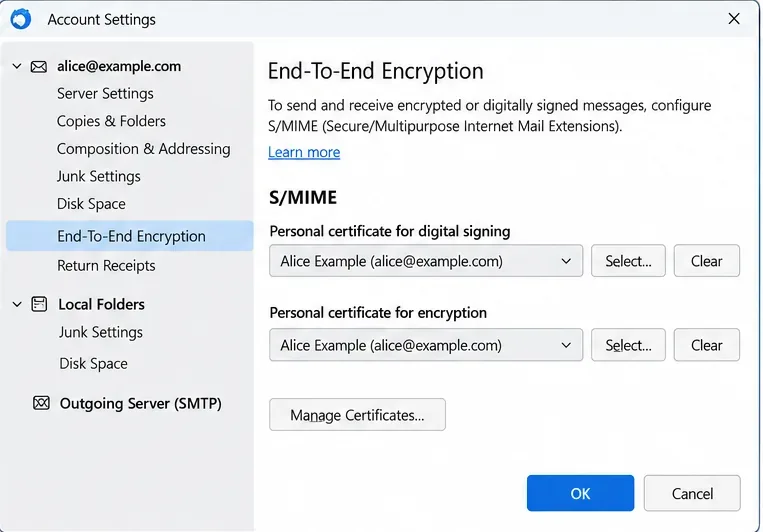
エンドツーエンド暗号化に戻り、「デジタル署名用の個人証明書」と「暗号化用の個人証明書」というラベルの付いたS/MIMEオプションを探します。それぞれについて「選択…」をクリックし、新しい証明書を選択します。Thunderbirdは両方の機能に同じ証明書を使用するように提案する場合があります。証明書が両方の機能をサポートしており、組織のポリシーで許可されている場合は、その提案を受け入れてください。
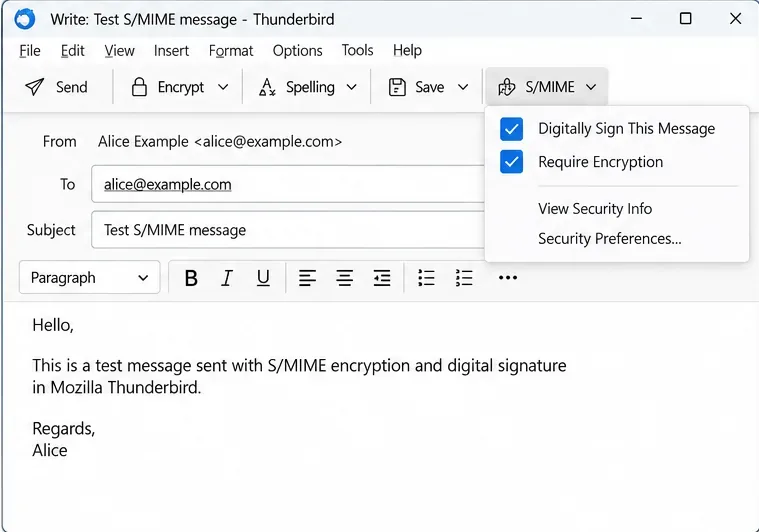
初期テストでは、まずメッセージのデジタル署名を有効にし、すべての送信メッセージに暗号化を必須とするのではなく、意図的に暗号化を有効にしてください。相手への暗号化には、受信者ごとに使用可能な信頼できるS/MIME証明書が必要です。OpenPGPとS/MIMEの両方が設定されている場合は、送信前にメッセージ作成画面で選択されたセキュリティ技術を確認してください。
テストが失敗した場合は、証明書を繰り返しインポートするのではなく、症状に基づいて次のチェック項目を選択してください。
| 表示されているもの | まず確認してください |
|---|---|
| 証明書は選択できません… | 送信元アドレス、証明書の有効期限、鍵の使用方法、一致する秘密鍵、および必要な認証局チェーンを確認します。 |
| .p12 または .pfx ファイルのインポートが失敗します | ファイルとエクスポートパスワードを確認してください。必要に応じて、発行者に最新の完全なPKCS#12エクスポートを依頼してください。 |
| 署名は成功するが、連絡先への暗号化は失敗する。 | その連絡先のS/MIME証明書を取得し、検証してください。ご自身の証明書だけでは不十分です。 |
| メッセージは別のデバイスでは復号化できません | 同じ個人秘密鍵がそこにインストールされていることを確認してください。新しい証明書を作成することでこの問題を解決しないでください。 |
メールのヘッダー情報やルーティング情報は、エンドツーエンド暗号化によって完全に保護されるわけではないことに注意してください。デジタル署名は有効な本人確認手段ですが、機密データを送信する前に、信頼できるチャネルを通じて予期しない証明書や送信者を検証する必要があります。
Thunderbirdの「証明書」に個人証明書が表示され、S/MIME機能の両方でその証明書が利用可能になり、署名付き暗号化テストメールが正しく検証・復号化されれば、設定は完了です。パスワードで保護された秘密鍵のバックアップは復元可能な状態にしておき、証明書の有効期限が切れる前に更新してください。
公式資料:MozillaのS/MIME CSRとインポート手順(2025年8月29日更新)およびThunderbirdアカウントのエンドツーエンド暗号化設定。暗号化の動作と秘密鍵の復元に関する制限事項については、Mozillaのエンドツーエンド暗号化の概要を参照してください。
ThunderbirdでS/MIME証明書をインポートまたはリクエストし、署名と暗号化に割り当て、秘密鍵をバックアップし、安全なメールであることを確認します。
BitLockerを有効にしたWindows 11と並行してUbuntu 24.04を安全にインストールします。別ドライブと共有ドライブのパス、回復キー、パーティション分割、ブートチェックなどを比較します。
NetworkManager、無線ブロック、アップデート、省電力、ドライバをチェックし、各復帰を検証することで、Ubuntu 24.04 のサスペンド後の Wi-Fi 切断を修正します。
Ubuntu GNOMEでtracker-miner-fs-3が高いCPU使用率を示す理由、インデックスの確認方法、フォルダの除外方法、Ubuntuのアップデート方法、検索インデックスの安全な再構築方法を学びましょう。
Ubuntu 24.04の音声歪みの原因がクリッピング、ALSAフォーマット変換、またはHDA省電力のいずれであるかを特定し、該当する可逆的な修正を適用します。
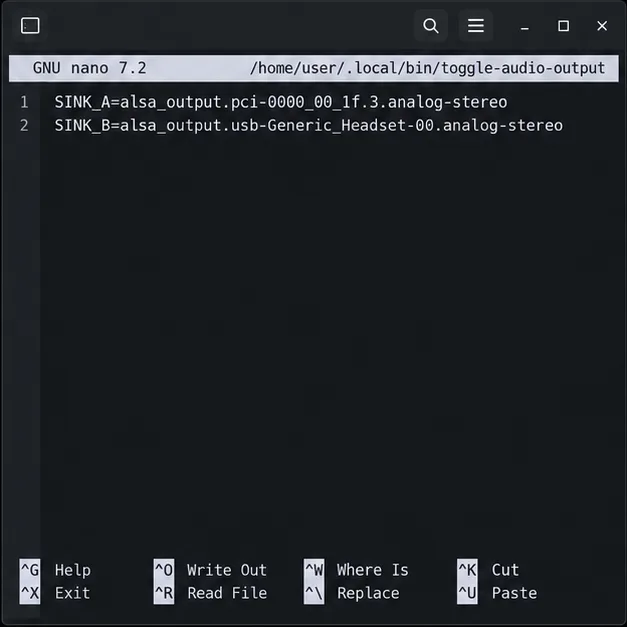
pactlスクリプトを使用して、デフォルトのシンクを更新し、既に再生中のストリームを再ルーティングすることで、Debianオーディオを名前付きPipeWire出力間で切り替えます。
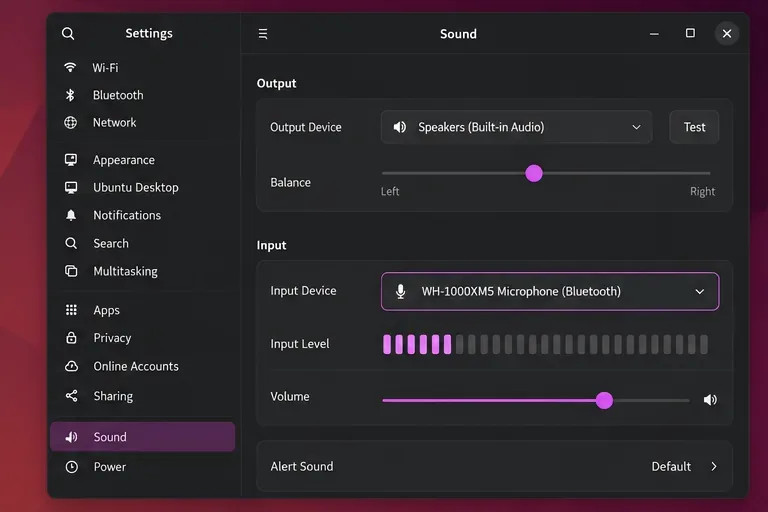
適切な入力を選択し、ハンズフリーオーディオプロファイルを使用し、UbuntuのPipeWireルートを確認することで、Bluetoothヘッドセットのマイクを動作させることができます。
FlatpakアプリがUbuntu 24.04 GTKテーマを無視する理由を理解し、安全な手順に従ってテーマ拡張機能を確認し、Flatpakアプリを更新し、ポータルの問題を診断してください。
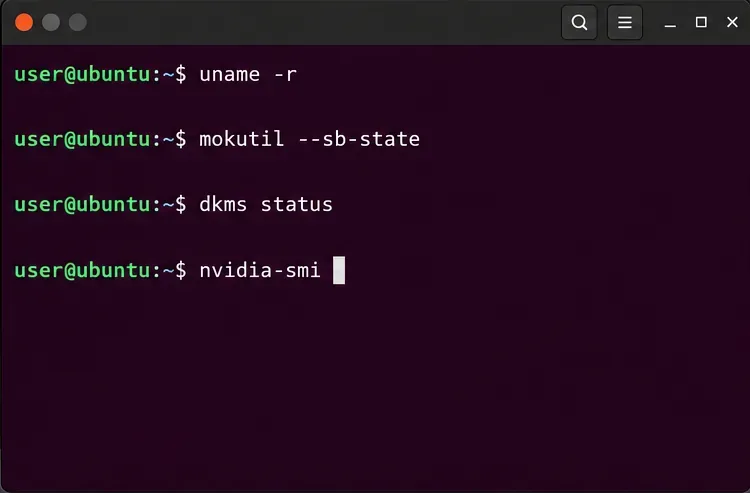
Ubuntuカーネルのアップデート後に発生するNVIDIAドライバの不具合を診断します。DKMSとセキュアブートを確認し、該当するモジュールを再構築し、MOKを登録して、修正が反映されていることを確認します。
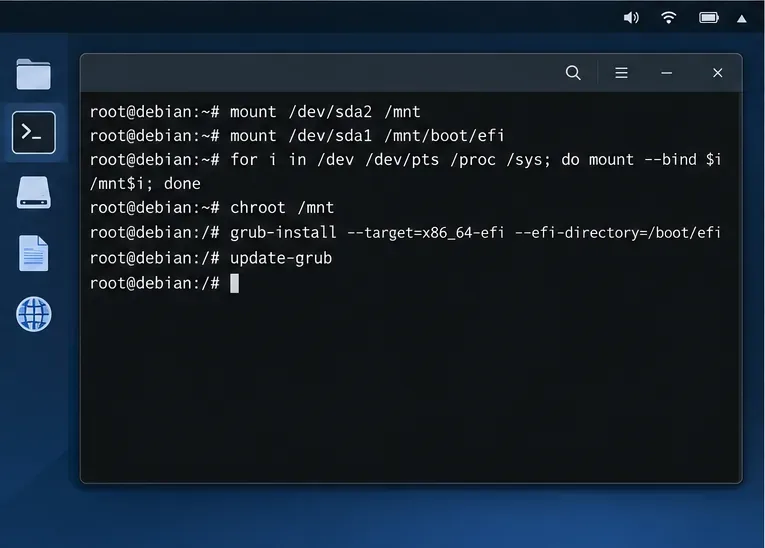
Debianを再インストールすることなく、ブートモード、EFIシステムパーティション、GRUBファイル、ファームウェアのブート順序を確認することで、DebianのUEFIブートエラーを修正します。