Uplayアカウントを登録するための手順

Video Uplayアカウントを登録するための手順

Uplayはもともとゲームを提供するサービスポータルです。ただし、Steamとは異なり、Assasin's Creed、Tom Clancy'sなどのUbisoftの製造元からの独占的なゲームのみが含まれています。これらのゲームをUbisoftにダウンロードする場合は、サービスを使用するためにUplayアカウントに登録する必要があります。これ。
 
Uplayアカウントの登録方法は難しくなく、Steamアカウントの登録方法と同様です。Download.com.vnがUplayアカウントの登録方法を詳しく説明します。

Uplayアカウントを登録するための手順

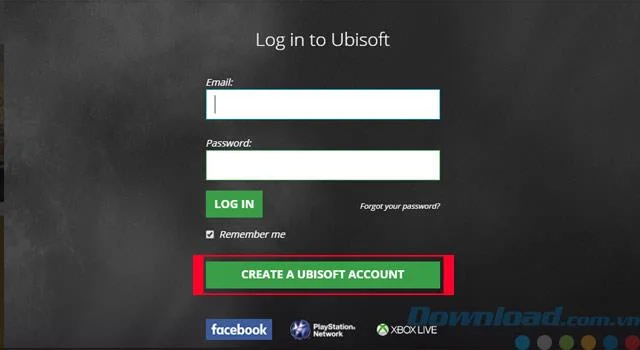
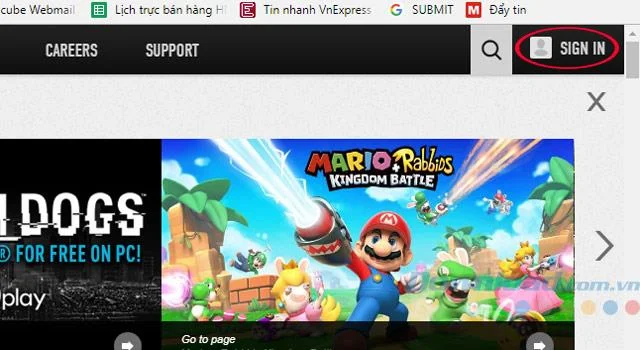
ステップ1:訪問リンク、登録訪問をクリックするにはサインインして、画面の右上隅インチ
Uplayアカウントを登録するための手順
ステップ2: [ Create A Ubisoft Account]をクリックして、アカウントを作成します。
Uplayアカウントを登録するための手順
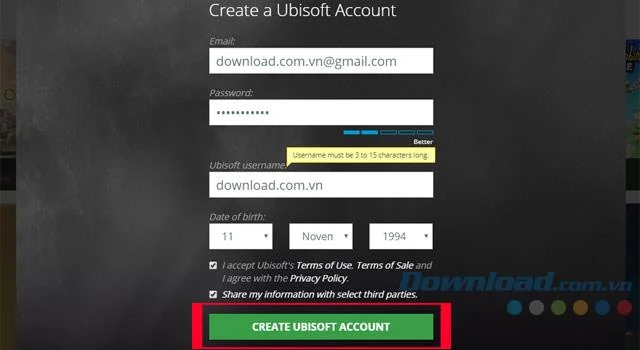
ステップ3:次のようなアカウント情報を入力します。
  • あなたのメール
  • パスワード
  • ユーザー名
  • 生年月日
  • 最後にUbisoftの条件に同意します
次に、[ Ubisoftアカウントの作成 ]をクリックします。
Uplayアカウントを登録するための手順
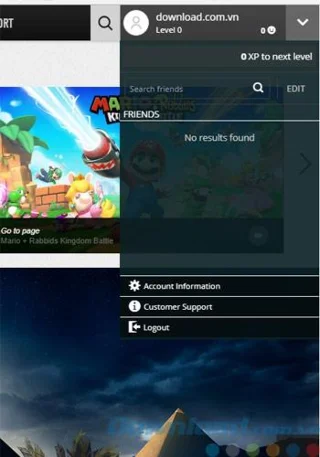
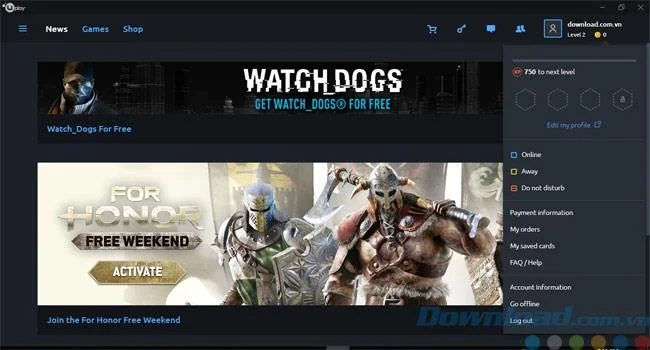
ステップ4:次にログインすると、アカウントは次のように表示されます。
Uplayアカウントを登録するための手順
 
Uplayアカウントを登録するための手順
アカウント登録が完了したら、Ubisoftからゲームをダウンロードできるように、コンピューターにUplayをインストールする方法に関する記事を参照してください。
 
記事があなたを助けることを願っています

コメントを残す

systemdシャットダウン画面でハングアップするSUSEサーバーを診断する

systemdシャットダウン画面でハングアップするSUSEサーバーを診断する

systemdジョブと前回の起動ジャーナルを使用して、遅いサービス、マウント、またはストレージの依存関係を特定し、原因を隠蔽することなく修正します。
SLES 15サーバーに必要なWebトラフィックのみを許可する

SLES 15サーバーに必要なWebトラフィックのみを許可する

firewall-cmd を使用してアクティブゾーンを検査し、HTTP を安全に許可し、SSH アクセスを維持し、SLES 15 でルールが再読み込み後も有効であることを確認します。

ロックアウトせずにSLES PAMログイン失敗を診断する

ロックアウトせずにSLES PAMログイン失敗を診断する

PAMの障害が発生した原因を、サービス、アカウントポリシー、またはIDプロバイダーに特定し、正常に動作する管理者セッションを維持しながら、適切なSLES構成を修復します。

SLES 15セキュアブートにカスタムカーネルモジュールをインストールして署名する

SLES 15セキュアブートにカスタムカーネルモジュールをインストールして署名する

セキュアブートを無効にせずに、カスタムSLES 15カーネルモジュールをロードします。実行中のカーネルと一致させ、.koファイルに署名し、MOKキーを登録し、ロードが成功したことを確認します。

ResticとCronを使用して、Nextcloudのバックアップを自動化し、一貫性を保つ

ResticとCronを使用して、Nextcloudのバックアップを自動化し、一貫性を保つ

NextcloudのファイルとMariaDBをまとめてバックアップし、cronを使って暗号化されたResticスナップショットをスケジュール設定し、稼働中のサーバーにリスクを負わせることなく復旧を検証します。

TGZエクスポートを使用してZimbra CEメールボックスをバックアップおよび復元する

TGZエクスポートを使用してZimbra CEメールボックスをバックアップおよび復元する

Zimbra Community Editionの個々のメールボックスをエクスポートし、そのTGZバックアップを検証し、既存のメールを上書きすることなく、不足しているアイテムを復元します。

OSTreeベースの不変システムとしてDebianデスクトップを構築する方法

OSTreeベースの不変システムとしてDebianデスクトップを構築する方法

システムツリーの準備、ブート統合、デプロイメントチェック、ロールバックなど、仮想マシン上でDebianベースのOSTreeデスクトップを作成およびテストする方法を学びます。

承認されたユーザーがKeycloakサインインを使用してJitsiルームを作成できるようにする

承認されたユーザーがKeycloakサインインを使用してJitsiルームを作成できるようにする

Keycloakとトークン認証を使用してJitsi Meetルームを開始できるのは承認済みのアカウントのみとし、必要に応じてゲスト参加も可能にする。

Active DirectoryユーザーをLDAP経由でONLYOFFICE DocSpaceと同期する

Active DirectoryユーザーをLDAP経由でONLYOFFICE DocSpaceと同期する

ONLYOFFICE DocSpaceをActive DirectoryまたはOpenLDAPに接続し、ユーザーとグループを安全にインポートし、アカウントフィールドをマッピングし、信頼性の高い同期をスケジュールします。

ONLYOFFICEドキュメントサーバーにフォントを追加する:DockerとLinuxの比較

ONLYOFFICEドキュメントサーバーにフォントを追加する:DockerとLinuxの比較

ONLYOFFICE Document Serverにカスタムフォントをインストールし、永続的なDockerマウントと直接コピーを比較し、フォントリストを再構築して、結果を検証します。








