SLES 15 上で RMT を使用してローカル SUSE アップデート サーバーを構築する

SLES 15 上に RMT をセットアップし、権限のあるリポジトリをミラーリングし、テストクライアントから HTTPS 登録とパッケージへのアクセスを確認します。
AD を利用したユーザーとログインが必要な一般的な SLES 15 ワークステーションまたはサーバーの場合、YaST のUser Logon Managementモジュールを使用して、ID と認証の両方に Microsoft Active Directory を選択します。これは SUSE の SSSD ベースのパスです。たとえば、このチュートリアルでは、 という名前の架空のホストlinux01とドメインを使用しますad.example.com。これは、クライアントが AD DNS および時刻サービスにアクセスでき、承認されたコンピューター登録資格情報を持っている場合に適用されます。
この手順は、SUSE の SLES 15 SP7 セキュリティおよび強化ガイドに準拠しています。以前のサービスパックでは YaST の画面やパッケージの詳細が異なる場合があるため、インストールされているサービスパックに合ったガイドを使用してください。NTLM サポートやクロスフォレスト信頼関係が特に必要な場合は、Winbind をベースとした別の Windows ドメインメンバーシップ モジュールを使用することをお勧めします。
ADの検出はDNSレコードに依存し、Kerberos認証は正確な時計に依存します。SLESクライアントを、ADドメインとそのドメインコントローラーを解決できるDNSサーバーに向けます。一般的な設定では、パブリックリゾルバではなく、AD DNSサーバーを使用します。クライアントを、ドメイン用に承認された時刻ソースと同期させます。
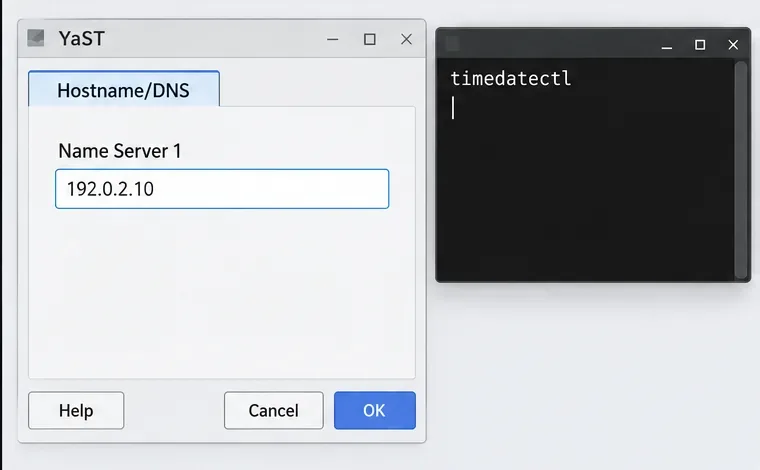
YaSTで、[設定]を開きNetwork Settings、[設定]を選択してHostname/DNS、Name Server 1AD DNSサーバーのアドレスを設定します。図のアドレスは単なるプレースホルダーです。次に、ローカルホスト名と時刻の状態を確認します。
hostname
timedatectl status
コンピューター名を、Active Directory に登録されている名前と比較してください。異なる場合は、SUSE の参加ダイアログにAD hostnameフィールドが表示されます。検出のショートカットとしてファイアウォールを無効にしないでください。ネットワークチームに、組織のルールに基づいて必要なクライアントからドメインコントローラーへのトラフィックを許可するように依頼してください。また、SUSE は、末尾が で終わる名前は.localマルチキャスト DNS と競合する可能性があるため、ドメインの末尾が の場合は DNS 設計を確認してくださいと警告しています。
YaST で を開きますUser Logon Management。この手順では を選択しないでくださいWindows Domain Membership。SUSE ではそのモジュールは Winbind ベースであると説明されていますが、ユーザーログオン管理は SSSD ベースのオプションであり、一般的に AD 認証にはこちらが推奨されます。
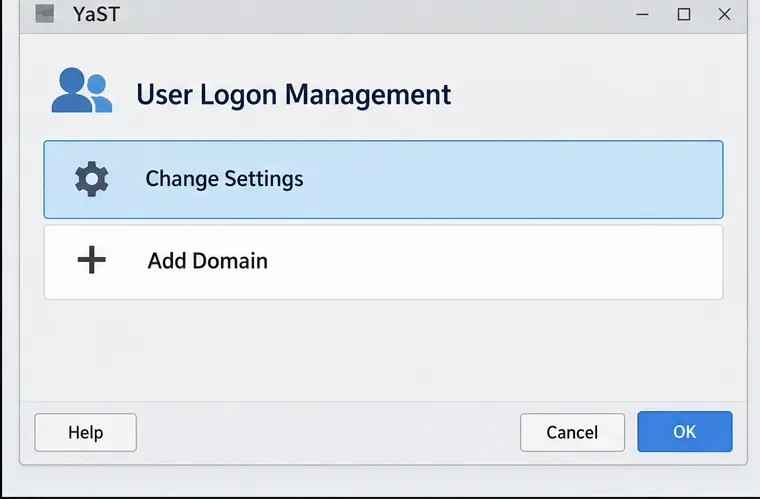
を開きChange Settings、 を選択してAdd Domain、ドメインの DNS 名(例: )を入力しますad.example.com。ID サービスと認証サービスの両方を に設定しMicrosoft Active Directory、Enable the domainが選択されていることを確認します。
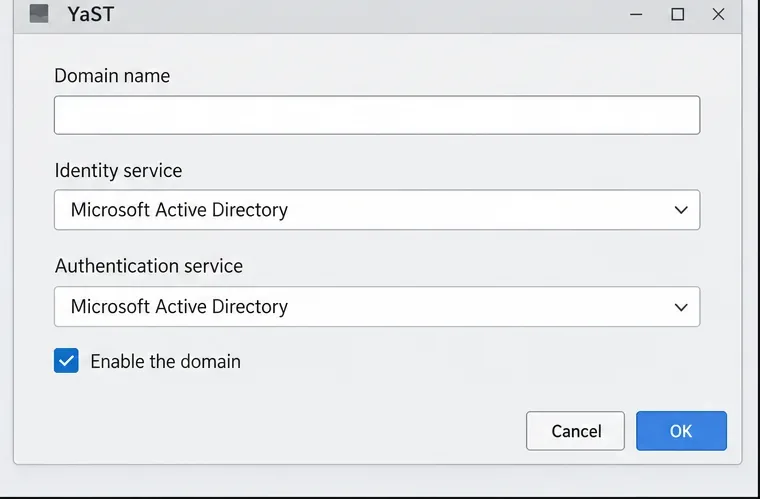
特定の AD ホスト名または固定のドメイン コントローラー リストが必要な環境を除き、その他の設定はデフォルトのままにしてください。DNS の自動検出が適切でない場合は、AD チームから提供されたドメイン コントローラー ホスト名を入力してください。YaST がOK不足しているソフトウェアをインストールし、コントローラーにアクセスできるかどうかを確認するには、このオプションを選択してください。
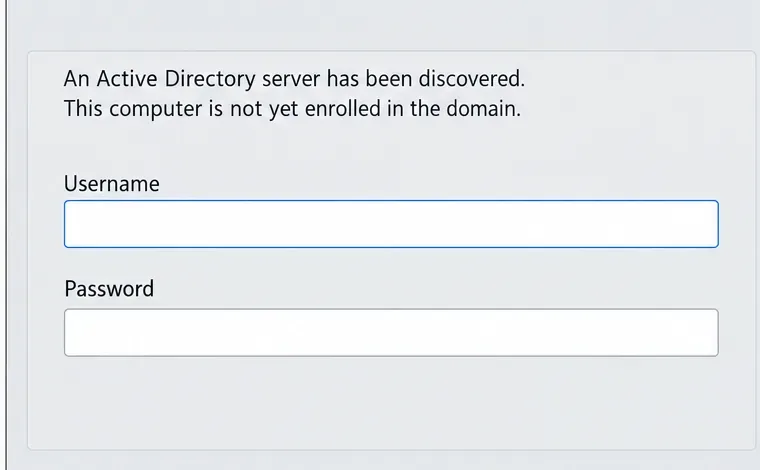
YaSTがADサーバーを検出したものの、コンピューターがまだ登録されていないと報告した場合は、承認済みの登録アカウントとパスワードを入力してください。SUSEのドキュメントに記載されているダイアログではAD管理者アカウントを使用します。コンピューターの登録については、ディレクトリチームが承認した手順に従い、パスワードをスクリプトや記事に記述しないでください。ダイアログでサーバーを検出できない場合は、再試行する前にDNSとホスト名のチェックに戻ってください。
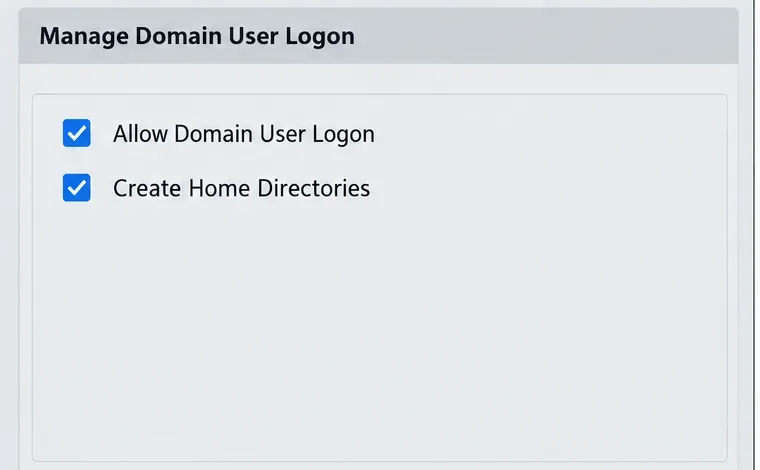
登録後、有効化しますAllow Domain User Logon。有効化するかどうかは、Create Home Directoriesサーバーのユーザーデータポリシーに基づいて決定してください。これにより、初回ログイン時に AD ユーザーのローカルホームディレクトリが作成されます。ローカルホームデータを保持する必要があるマシンに便利ですが、AD にユーザーアカウントを作成または管理するものではありません。
AD が既に各ユーザーのUnixHomeDirectory属性を提供している場合は、ディレクトリ設計で要求されているとおりに属性が設定され、利用可能であることを確認してください。クライアントがフォールバック パスを必要とする場合は、Service Options> Name switch>を使用して、たとえばExtended Optionsを構成します。SUSE のドキュメントには、AD パスが提供されない場合にフォールバック パスが使用されると記載されています。 の代わりに、クライアントの値が優先されます。ホーム ディレクトリ ポリシーを確認してから、いずれかを選択してください。fallback_homedir/home/%uoverride_homedir

設定を保存し、結果として表示される構成概要を確認してください。システムがSambaも使用している場合は、Sambaとの統合を意図している場合にのみ、Samba構成を上書きするオプションを選択してください。これは、SSSDベースのユーザーログオンを有効にすることとは別個のものです。
SSSDがアクティブであることを確認し、ドメインに承認された名前形式を使用して実際のドメインアカウントにクエリを実行します。この例では、<ドメイン名>と<既存のテストアカウント>をそれぞれ短いドメイン名と既存のテストアカウントに置き換えてEXAMPLEくださいalice。
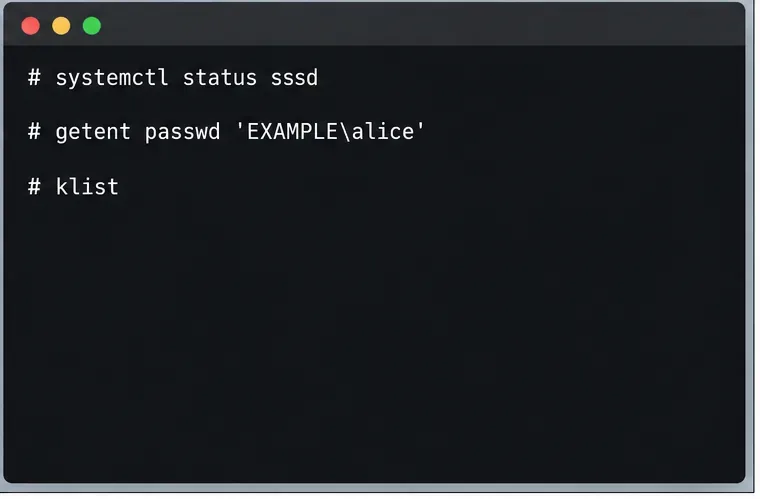
systemctl status sssd
getent passwd 'EXAMPLE\alice'
返された passwd エントリは、NSS がアカウントを解決できることを裏付けるものであり、ユーザーが認証できることやアプリケーションにアクセスできることを証明するものではありません。DOMAIN_NAME\USER_NAMEコンソールまたはディスプレイマネージャのドキュメントに記載されているフォームを使用して、ドメイン認証情報で対話型ログインをテストしてください。ログイン後、klistセッションに Kerberos チケットがあるかどうかを確認するコマンドを実行してください。
SSSD が稼働しているにもかかわらずユーザー検索が失敗する場合は、YaST で完全修飾ドメイン名、DNS サーバー、ホスト名、および ID と認証の選択を再確認してください。検索は成功するもののログインが失敗する場合は、アカウントが有効になっていること、パスワードが有効であること、およびクライアントがドメイン コントローラーにアクセスできることを確認してください。許可されたテスト ユーザーがログインでき、ホーム ディレクトリの動作が想定どおりであることが確認され、サーバーの必要なサービスが引き続き正常に動作していることを確認してから、作業を終了してください。
SLES 15 上に RMT をセットアップし、権限のあるリポジトリをミラーリングし、テストクライアントから HTTPS 登録とパッケージへのアクセスを確認します。
YaSTのSSSDベースのログオン管理を使用してSLES 15をADに接続し、ディレクトリ検索、ドメインログイン、およびKerberosチケットを確認します。
SLES 16.0または15 SP7用の適切なライブパッチ適用パスを設定し、適用可能なカーネル修正を適用し、再起動が必要なカーネルアップデートと混同することなく、何がアクティブになっているかを確認します。
SLES 15 SP5 はオンラインで SP6 に移行できますが、各ノードを再起動する必要があります。ワークロードへのアクセスを維持するために、テスト済みのローリングアップグレードまたはブルー/グリーン切り替えを使用してください。
SLES 15 SP7 上で最小権限の AppArmor プロファイルを作成、改良、検証し、SLES 16 の SELinux のデフォルト設定について明確に注記します。
SUSEがサポートするSTIGプロファイルを使用して、SLES 15のスキャン、修復テスト、残りの検出結果の確認、および評価証拠の保持を行ってください。
SUSEの最新のガイダンスに従って、DNS、ポート9090、systemdソケット、firewalld、TLS、およびログイン設定を通じて、Cockpit接続の失敗を追跡してください。
YaSTとWickedを使用してSLES 15上に冗長イーサネット接続を作成し、アクティブ/バックアップボンディングを構成して、両方のポートとフェイルオーバーを確認します。
既存のSLES 15システムをレビュー済みのAutoYaSTプロファイルに変換し、検証を行い、それを使用して手動の手順を減らしてテストサーバーをデプロイします。
SLES 15 KVMおよびlibvirtツールをインストールし、適切なホストサービスを有効にし、選択した仮想マシンが再起動後に起動するように設定します。







