SLES Btrfsが読み取り専用になった場合:再マウントする前に診断を行う

Btrfsが意図的に読み取り専用になっているのか、容量不足なのか、エラー発生後のデータ保護のために動作しているのかを特定し、その原因に合った復旧方法を選択してください。
SLES 15クライアントがプライベートネットワーク上のSUSE Managerサーバーまたはプロキシにアクセスできる場合は、インターネットへの直接アクセスを許可しなくてもクライアントを登録できます。Manager上で対応するソフトウェアおよびブートストラップリポジトリを準備し、アクティベーションキーを作成してから、SLESマシン上でブートストラップスクリプトを実行します。Managerへのネットワークパスがないクライアントは、Salt登録やチェックインを完了できません。USB経由でスクリプトをコピーするだけでは、クライアントを管理可能にすることはできません。
架空の例:管理者が、インターネット接続のない工場ネットワークに新しい SLES 15 SP7 x86_64 VM を導入しようとしています。このガイドでは SUSE Manager の現在の名称である SUSE Multi-Linux Manager 5.1 もインターネットに接続されていません。そのソフトウェアチャネルは、リムーバブルメディアによって環境にミラーリングされています。VM は HTTPS および Salt ポート経由で内部 Manager にアクセスできます。このシナリオは説明のためのものであり、実際の導入やテストの報告ではありません。

「オフライン」とは、クライアントとマネージャが直接インターネットにアクセスできない状態を指す場合と、クライアントがどのサーバにも接続できない状態を指す場合があります。前者の場合は登録がサポートされますが、後者の場合はサポートされません。クライアントはマネージャまたはSUSE Multi-Linux Managerプロキシへの内部ルートを必要とし、マネージャはクライアント用のローカルパッケージとメタデータを必要とします。
Manager が SUSE Customer Center から切断されている場合、SUSE のドキュメントに記載されているセットアップでは、RMT または SMT とリムーバブル ストレージを使用してリポジトリをミラーリングします。SLES 15 の場合、クライアント アーキテクチャに必要な製品と Manager クライアント ツール チャネルを同期します。次に、一致するブートストラップ リポジトリが Manager 上に存在することを確認します。Web UI では、製品選択は [製品選択] の下にありますAdmin > Setup Wizard > Products。ブートストラップの前に製品の同期を完了する必要があります。ブートストラップ リポジトリが見つからない場合は、Manager のドキュメントmgr-create-bootstrap-repoに手動作成オプションが記載されています。
仮想仮想マシンの場合、チャネルを選択する前に、SLESのサービスパックとアーキテクチャを確認してください。SLES 15 SP7 x86_64マシンには、対応する製品が必要であり、別のサービスパックやアーキテクチャ用の同名のチャネルは使用できません。サポートされる製品リストとチャネル名は、SUSE Multi-Linux Managerのバージョンによって変更される可能性があるため、実際にインストールされているManagerリリースのガイドを参照してください。
アクティベーションキーは、ブートストラップスクリプトの実行時にチャネル割り当てやその他の登録設定を適用します。Manager Web UI で、Systems > Activation Keysキー(例: )を開いて作成しますsles15-sp7-offline。サブスクリプションとクライアントツールの設定に必要な子チャネルとして、SLES 15 SP7 x86_64 ベースチャネルを選択します。特定の SLES チャネルを割り当てられる場合は、デフォルトの親チャネルの使用を避けてください。
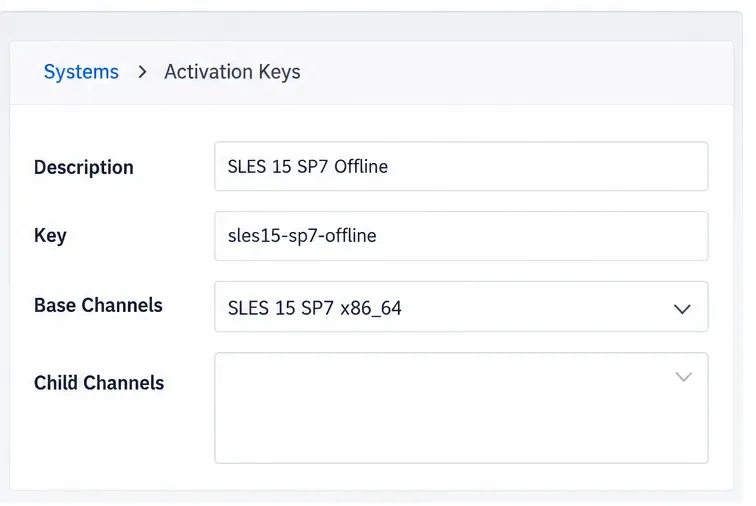
先に進む前に、キーが正しい組織に属していること、および必要なチャネルがローカルで利用可能であることを確認してください。キーはグループ、構成、パッケージ、または連絡方法にも適用される場合があります。登録によって予期しないパッケージのダウンロードや構成の変更が発生しないよう、追加設定を確認してください。
SUSE Multi-Linux Managerコンテナホスト上で、サーバーコンテナに入り、アクティベーションキーに関連付けられたスクリプトを作成します。
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.shブートストラップスクリプトは、マネージャーの/srv/www/htdocs/pub/bootstrap/ディレクトリに保存されます。スクリプト内でSSLを有効にしてください。サンプルネットワークでは、SLES VMは内部HTTPS経由でスクリプトを取得できます。承認済みのリムーバブルメディアを使用してスクリプトを隔離されたセグメントに転送する必要がある場合は、組織の管理された転送プロセスを使用して、そのディレクトリからスクリプトをコピーしてください。実行前に両側で計算されたSHA-256チェックサムを比較し、アクティベーションキーが含まれているため、スクリプトを構成データとして保護してください。
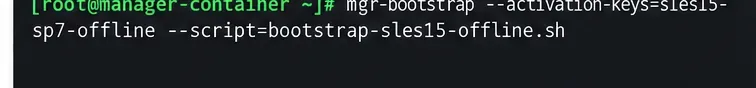
ブートストラップスクリプトだけを転送して、クライアントが自己完結型であると想定しないでください。このスクリプトは、マネージャーのブートストラップリポジトリから登録依存関係をインストールします。これらのRPMパッケージとソフトウェアチャネルは、切断されたマネージャー上で既に同期されている必要があります。
SLESマシン上で、その時計がマネージャーの時計とほぼ一致していること、および内部DNSがマネージャー名を正しく解決できることを確認してください。
timedatectl
getent hosts manager.example.net
スクリプトに埋め込まれているマネージャまたはプロキシの FQDN に置き換えてくださいmanager.example.net。SUSE Multi-Linux Manager 5.1 クライアントの要件には、クライアントからマネージャまたはプロキシへの HTTPS ポート 443 および Salt 用の TCP ポート 4505 と 4506 のアウトバウンド アクセスが含まれます。展開によってはポート 80 も使用される場合があります。SSH プッシュ接続方式を使用する場合は、SSH ポート 22 が関係します。展開とファイアウォール設計には、最新のネットワーク要件ガイドを使用してください。これらのポートをパブリック インターネットに公開しないでください。
クライアント上にスクリプトがあり、内部リポジトリにアクセスできる状態であれば、Bashを使用してroot権限で実行します。
bash ./bootstrap-sles15-offline.sh
クライアントがSaltコンポーネントをインストールし、リポジトリ構成をダウンロードする間、登録には時間がかかる場合があります。処理が停止しているからといって、中断しないでください。失敗した場合は、正確な出力を保存し、再試行する前に、クライアントのブートストラップログとSaltログ、マネージャーのブートストラップリポジトリ、DNS、証明書の信頼度、ファイアウォールパスを確認してください。
マネージャーのWeb UIで、Systems > Overview新しいクライアントを確認します。見つからない場合は、Salt > Keysクライアントの保留中のキーを探します。クライアントを受け入れる前に、ミニオンIDとマシンIDがSLES VMと一致していることを確認してください。登録が成功すると、システムが一覧に表示され、Saltキーが承認され、最近のチェックインが表示されます。
VMがマネージャへのルートを持たない場合は、スクリプトとパッケージの準備が完了したら処理を停止してください。制御されたネットワークパスが提供されるまで、登録は完了しません。以前にSCC、SMT、またはRMTに直接登録されていた場合は、管理を切り替える前に、SUSEのクライアント移行手順に従って古い登録情報とリポジトリをクリーンアップしてください。競合するリポジトリ構成をそのまま残さないでください。
この手順は、SUSE Multi-Linux Manager 5.1 の「切断されたセットアップ」、「SUSE Linux Enterprise クライアント」、「アクティベーション キー」、「ブートストラップ スクリプトを使用したクライアントの登録」に関するドキュメントに準拠しています。ポートの方向やバージョン固有の詳細については、ネットワーク要件を確認してください。ここでは例として SLES 15 SP7 を使用していますが、他のサービス パック、アーキテクチャ、または Manager バージョンの場合は、異なるチャネルとスクリプトを選択してください。
Btrfsが意図的に読み取り専用になっているのか、容量不足なのか、エラー発生後のデータ保護のために動作しているのかを特定し、その原因に合った復旧方法を選択してください。
ミラーリングされたチャネルを準備し、アクティベーションキーを作成し、マネージャーのチェックインに必要な接続を維持しながら、インターネットに直接アクセスできないSLES 15クライアントをブートストラップします。
YaSTのSSH経由のXIO起動エラーを修正し、X11転送とxauthを検証し、リモートウィンドウが不要な場合はncursesインターフェースに切り替えます。
アップデート前のBtrfsスナップショットを見つけて、読み取り専用でテストし、どのデータがルートロールバックの対象外になるかを理解した上で、Snapperを使用して永続的なリカバリを実行します。
SLESシステムのログを、認証済みTLS経由でリモートのrsyslogコレクターに送信します。この際、証明書のチェック、障害発生時のバッファリング、および配信テストが行われます。
RAM、スワップ、カーネル、およびZypperのログを使用して、実際のメモリ負荷を特定し、パッケージの状態を保護し、より安全なSLESアップグレードの再試行を選択します。
DebianのSSH経由の自動セキュリティアップデートを有効にし、デフォルトのパッケージソースを維持し、systemdとAPTのログを通じてスケジュールされた実行を確認します。
メール配信オプションを比較し、Ubuntu上でsmartdを設定し、ディスクの状態に関する警告が受信トレイに届くことを確認します。
Debian 12 で DNS ルックアップを復元するには、systemd-resolved をチェックし、必要に応じて resolv.conf を修復し、アップストリームの DNS およびアプリケーション解決を検証します。
Ubuntuでモニターまたはテレビを音声出力として認識させ、サウンド設定でそれを選択し、HDMIが表示されない場合は接続またはPipeWireデバイスリストを確認してください。







