Pardus LinuxにWindowsスタイルのXFCEパネルを設定する
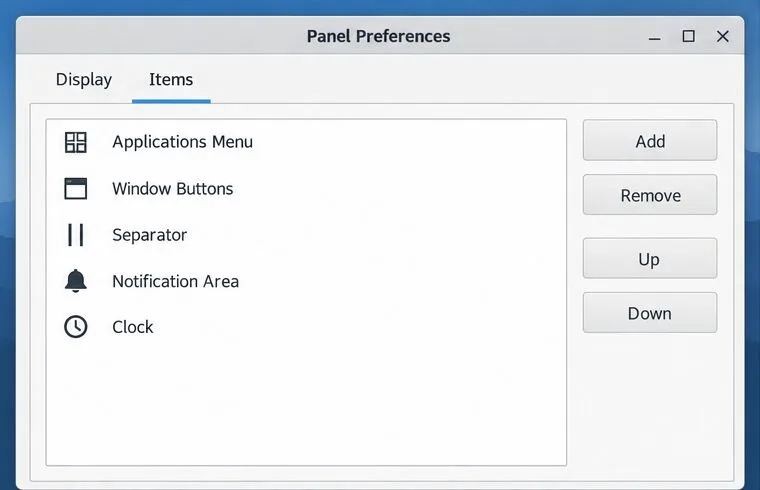
Pardus XFCEを、アプリメニュー、ピン留めされたランチャー、開いているウィンドウボタン、システムトレイを備えた、使い慣れた下部タスクバーとして配置します。
具体例:小規模なデザインチームがワークステーション上でGooroomを使用しています。このワークステーションでは、承認済みのデスクトップアプリがFlatpakとして、ベンダーユーティリティがSnapとして提供されています。いずれをインストールする前にも、OSのリリースを確認し、サードパーティ製アプリのソースとバックグラウンドパッケージサービスが許可されているかどうかを管理者に確認してください。Gooroom固有のサポートはすべてのリリースで検証されているわけではないため、以下のDebianの手順は、インストールされているビルドとそのポリシーでAPTの変更が許可されている場合にのみ適用されます。
「GooroomはDebianベースなので、すべてのDebianコマンドが動作する」というのは、安全とは言えない思い込みです。Debianとの互換性によってAPTパッケージが利用可能になることはありますが、特定のGooroomイメージが同じリポジトリ、サービス設定、デスクトップ統合、または外部ソースを追加する権限を持っていることを保証するものではありません。Gooroomプロジェクトの公式ソース組織はプラットフォームコンポーネントを公開していますが、ここで確認した公開情報には、すべてのGooroomリリースにおけるFlatpakとSnapのサポート状況を示す最新のサポートマトリックスは含まれていませんでした。
この例では、IT管理者はまずワークステーションが管理対象かどうか、またFlathubの追加やsnapdの有効化が許可されているかどうかを確認します。保護されたリポジトリファイルを編集したり、セキュリティ制御を無効にしたり、ダウンロードしたパッケージを手動でインストールしたりして、APTエラー、エンドポイントポリシー、または無効化されたサービスを回避することは避けてください。組織が管理するマシンでは、承認済みのアプリとソースを管理者に要求してください。
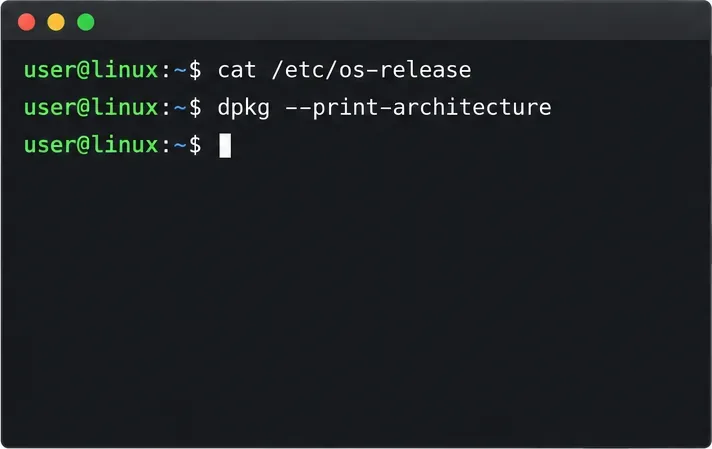
個人用または明示的に承認されたマシンで、システムを変更せずに検査します。
cat /etc/os-release
dpkg --print-architecture
apt-cache policy flatpak snapd
最初のコマンドはインストールされているリリースを識別し、2番目のコマンドはCPUアーキテクチャを報告し、最後のコマンドはAPTが設定済みのリポジトリにパッケージ候補を持っているかどうかを示します。リリースがAPTベースのパッケージ設定を公開していない場合、またはどちらのパッケージにも候補がない場合は、推測でDebianリポジトリを追加するのではなく、処理を停止してGooroomのリリースドキュメントまたは管理者向け手順を確認してください。
Flatpakは、必要なアプリが利用可能で、ポリシーでデスクトップアプリのランタイムが許可されている場合に、実用的な第一選択肢となります。FlathubのDebianセットアップに関するドキュメントには、flatpakFlathubのインストールと追加方法が記載されています。これらはDebianの公式手順であり、すべてのGooroomビルドがこれらの手順に準拠していることを示すものではありません。
sudo apt update
sudo apt install flatpak
APTが提案する変更を受け入れる前に、必ず内容を確認してください。Gooroomパッケージが削除されたり、重要なコンポーネントが変更されたり、予期しないリポジトリからデータが取得されたりする場合には、キャンセルして管理者に問い合わせてください。
flatpak remote-add --if-not-exists flathub https://dl.flathub.org/repo/flathub.flatpakrepo
デスクトップソフトウェアマネージャーがソースを検出しない場合は、セッションまたはシステムを再起動してください。承認済みのFlathubリストで正確なアプリケーションIDを見つけて、それを置き換えてくださいAPP_ID。
flatpak install flathub APP_IDFlatpakはデフォルトで一部のアクセスを制限していますが、アプリの権限はアプリによって異なります。「サンドボックス化」をホストへのアクセスがゼロであるという意味で扱うのではなく、ファイル、デバイス、サービスの権限を確認してください。Flatpakのサンドボックス権限に関するドキュメントを参照してください。
必要なベンダーアプリがSnapとして配布されており、ポリシーでsnapdが許可されている場合は、Snapを選択してください。Snapはパッケージを管理するためのシステムサービスを追加するため、管理対象ワークステーションでは別途管理者による確認が必要になる場合があります。
Snapcraftの現在のDebian向けインストール手順snapdでは、APT経由でインストールした後、パスを更新するためにログアウトして再度ログインするか、システムを再起動する必要があります。また、snapdその後Snapをインストールする手順も記載されています。これらの手順は、Gooroomの現在のパッケージ構成とポリシーで許可されている場合にのみ実行してください。
sudo apt update
sudo apt install snapd
ログアウトして再度ログインするか、システムを再起動してください。その後、SnapcraftのDebian固有の手順に従って、そのリリースで必要な後続処理を行ってください。推測されたsystemdユニットは有効にしないでください。snapdが起動しない場合は、停止して管理者と互換性を確認してください。パッケージの保留を解除したり、サービス制限を上書きして強制的に実行させたりしないでください。
公式Snap Storeの掲載情報に記載されている正確な名前を使用して、必要なアプリのみをインストールしてください。
sudo snap install SNAP_NAMESNAP_NAMEパッケージ名に置き換えてください。--classic発行元が従来の隔離を要求し、管理者がより広範なアクセスを承認する場合を除き、使用は避けてください。Snap隔離はパッケージによって異なり、フォーマット自体がアプリが企業のセキュリティ要件を満たしていることを保証するものではありません。
例として挙げたチームの場合、IT部門はデスクトップアプリにFlatpakを承認するものの、バックグラウンドサービスを追加することはポリシー違反となるためSnapは却下するかもしれません。「念のため」両方のランタイムをインストールする必要はありません。承認済みのソースを優先し、どちらも許可されない場合は、組織のソフトウェアチャネルを通じてパッケージ化された代替品をリクエストしてください。
Flatpakの場合は、リモートとアプリの登録を確認してから、アプリケーションIDを使用して起動してください。
flatpak remotes --show-details
flatpak list --app
flatpak run APP_ID
Snapの場合、クライアントが応答し、アプリが一覧に表示されていることを確認してください。
snap version
snap listデスクトップメニューからアプリを起動するか、発行元が文書化したコマンドを使用します。一覧表示はパッケージの登録を確認するものであり、すべての機能がGooroomのセキュリティポリシーの下で動作することを保証するものではありません。アプリが開くことを確認し、必要な権限のみをテストし、承認されたソースと更新動作をIT部門に検証してもらいます。コマンドが失敗した場合は、正確なエラーと、によって表示されるGooroomのリリースを記録します/etc/os-release。
参考手順:FlathubのDebianセットアップ、Flatpakのコマンドリファレンス、SnapcraftのDebianインストール手順。OSやパッケージの手順が変更された場合は、再度確認してください。
Pardus XFCEを、アプリメニュー、ピン留めされたランチャー、開いているウィンドウボタン、システムトレイを備えた、使い慣れた下部タスクバーとして配置します。
Gooroomのリリースバージョンと管理者権限を確認し、システム制御を迂回することなく、FlatpakまたはSnapの公式Debianベースのセットアップ手順に従ってください。
Pardus Image Writerで何ができるのか、インストール用USBを安全に準備する方法、カスタムライブイメージや繰り返し可能なフリート展開に適したツールはどれなのかを学びましょう。
Windows 11と並行してPardusをインストールするには、Windowsボリュームを縮小し、未割り当て領域を使用し、既存のEFIシステムパーティションを保持します。
RTL8821CEを特定し、PardusがサポートするRealtekファームウェアをインストールし、ドライバー、Wi-Fiスキャン、および次のトラブルシューティング手順を確認します。
Pardusのハードウェア対応インストーラーを使用して、適切なNVIDIAドライバーを有効にし、安全に再起動して、アクティブなカーネルモジュールを確認してください。
Gooroom OSに公式Chromeパッケージを安全にインストールし、使用前に互換性を確認し、デバイス制御を維持し、ブラウザのポリシーを確認してください。
ADサインインに頼る前に、DNSと時刻を準備し、PardusをrealmdとSSSDに登録し、ドメインメンバーシップとユーザー検索を検証してください。
Pardus XFCE で水平方向のティアリングを軽減するには、ディスプレイセッションを確認し、コンポジタ同期を有効にし、アクティブなドライバがサポートしている場合にのみ Intel の Xorg TearFree オプションを適用してください。
PardusのNetworkManagerにOpenVPNプロファイルを追加し、適切なプラグインをインストールし、認証情報を保護し、VPNがアクティブであることを確認します。