ルーム履歴を削除せずに、非アクティブなマトリックスユーザーを無効化する

デバイスのアクティビティを確認し、Admin API を介して確認済みの非アクティブな Synapse アカウントを無効化し、オプションの消去フラグが実際に何を削除するのかを学びます。
サービスから非アクティブなローカル Matrix アカウントを削除するには、POST /_synapse/admin/v1/deactivate/<user_id>アカウントとそのデバイスを確認した後、Synapse のエンドポイントを使用します。Synapse ではこれを非アクティブ化と呼びます。認証情報が取り消され、ユーザーがルームから削除されますが、アカウント レコードやユーザーのメッセージは完全に削除されません。現在の Synapse v1.157 のドキュメントでは、非アクティブ化とオプションのeraseフラグを区別しています。オプションのフラグは、多くの管理者が想定するよりも影響範囲が狭いです。Synapseユーザー管理者 API ドキュメントを参照してください。これらの手順は、2026 年 10 月 10 日に確認された Synapse v1.157 API リファレンスに従います。デプロイしたバージョンのドキュメントと照らし合わせて動作を確認してください。
いいえ。Admin API でサポートされている操作は非アクティブ化です。アクティブなアクセス トークン、デバイス、エンドツーエンド暗号化キー、プッシャー、パスワード ハッシュ、サードパーティ ID、およびユーザーのルーム メンバーシップが削除されます。保留中の招待は拒否され、アカウント データは削除されます。これは、たとえerasefalse の場合でも重大な変更となります。
この設定"erase": trueでは、ユーザーの表示名、アバター URL、カスタム プロファイル フィールドが削除され、アカウントが削除済みとしてマークされます。ただし、送受信されたメッセージ、アップロードされたメディア、SSO ID マッピング、または個人データを含む可能性のあるその他のレコードは削除されません。既存のルーム メンバーは引き続きユーザーのメッセージを見ることができます。ドキュメントによると、これらのメッセージは後からルームに参加する人には非表示になります。この API フラグを完全な法的削除ワークフローとして扱わないでください。使用する前に、組織の保持およびプライバシー プロセスに従ってください。正確な非アクティブ化および削除の影響を確認してください。
アカウントの調査中に一時的な制限が必要な場合は、Synapseのサスペンドエンドポイントをご検討ください。サスペンドでは、メッセージの送信、ルームへの参加、招待の送信などの操作がブロックされますが、アカウントのサスペンド解除は可能です。アカウントの退会手続きや非アクティブ化ポリシーに該当するアカウントには、非アクティブ化の方が適しています。
普遍的な非アクティブ状態のしきい値はありません。組織のポリシーに基づいてしきい値を設定し、古い登録日を証拠として扱うのではなく、実際のデバイスアクティビティを確認してください。休眠状態のアカウントは、サービス、使用頻度の低いクライアント、または休暇中のユーザーに属している可能性があります。所有者が削除を承認していない限り、サービスIDとホームサーバー管理者はクリーンアップの対象から除外してください。
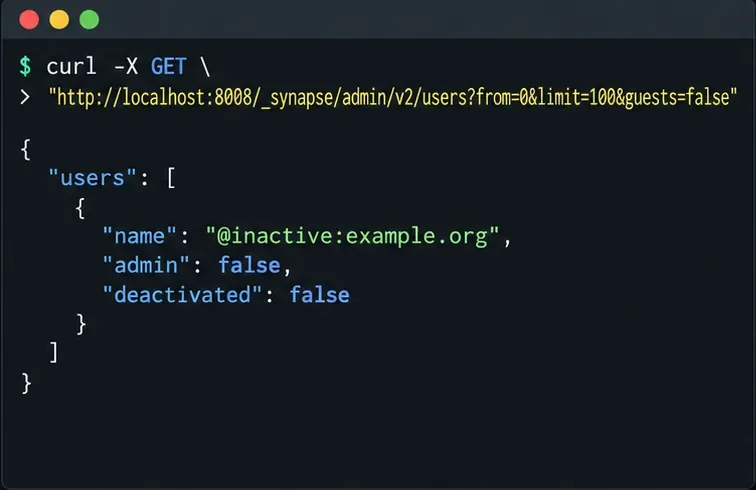
/_synapse/admin/可能な限りパブリックなリバースプロキシアクセスを避け、Synapse ホストから管理 API リクエストを行うことを推奨しています。トークンは Authorization ヘッダーで送信し、共有スクリプトに貼り付けたり、ログに公開したりしないでください。Synapse管理 API の認証とアクセスに関するガイダンスを参照してください。next_token。返された値を次のリクエストのfrom値として使用します。オプションのguests=falseフィルタはゲストを除外しますが、Synapse のドキュメントには、Matrix Authentication Service の統合が有効になっている場合はこのパラメータがサポートされていないと記載されています。その設定では削除してください。curl -sS -H "Authorization: Bearer $SYNAPSE_ADMIN_TOKEN" \
"$SYNAPSE_URL/_synapse/admin/v2/users?from=0&limit=100&guests=false"返されたname、admin、user_type、deactivatedフィールドを調べます。デフォルトでは、無効化されたアカウントはリストに含まれません。以下の例は単一の候補を示していますが、実際のサーバーは複数のページを返す場合があります。
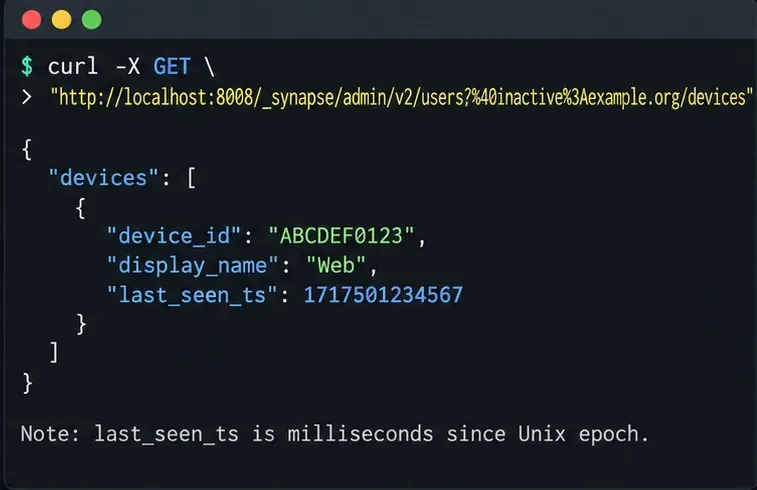
GET /_synapse/admin/v2/users/<user_id>/devices。各デバイスのlast_seen_tsタイムスタンプをポリシーのカットオフ値と比較してください。タイムスタンプはミリ秒単位のUnixエポックタイムスタンプであり、数分遅れている場合があります。これはレビューのための証拠として扱い、自動削除の決定には使用しないでください。curl -sS -H "Authorization: Bearer $SYNAPSE_ADMIN_TOKEN" \
"$SYNAPSE_URL/_synapse/admin/v2/users/%40inactive%3Aexample.org/devices"サンプル Matrix ID を、確認したローカル ユーザーに置き換えてください。デバイスが最近使用された場合は、停止して所有者に確認してください。タイムスタンプが古いが、アカウントが管理者、ボット、サポート ID、または SSO にリンクされたユーザーである場合は、続行する前に所有権と依存関係を確認してください。デバイス API ドキュメントlast_seen_tsとその単位。
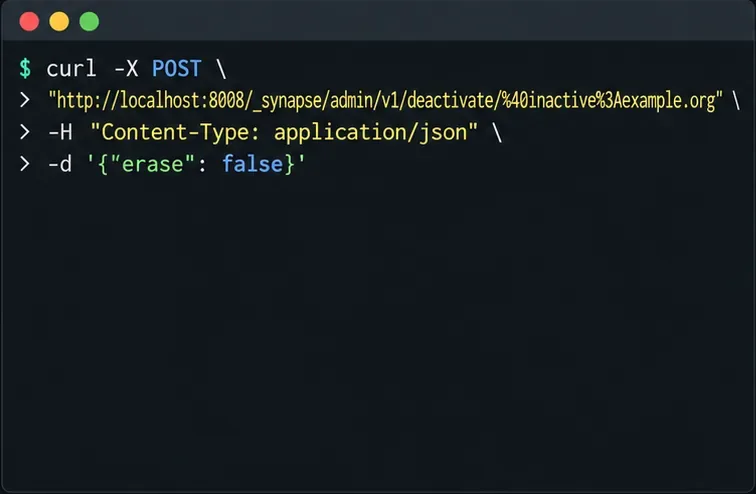
表示名ではなく、完全修飾ローカル Matrix ID を使用してください。非アクティブ化エンドポイントは、オプションの JSON オブジェクトを受け入れますerase。デフォルト値は false です。デフォルト値のままにしておくと、プロファイル フィールドは保持されますが、セッション、デバイス、ルーム メンバーシップ、および上記で説明したその他の非アクティブ化データは削除されます。
curl -sS -X POST \
  -H "Authorization: Bearer $SYNAPSE_ADMIN_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"erase": false}' \
  "$SYNAPSE_URL/_synapse/admin/v1/deactivate/%40inactive%3Aexample.org"
この処理は、レビュー対象のユーザー1人ずつに対して実行してください。応答が成功したとしても、意図したアカウントをターゲットにしていることを確認する義務は果たされません。すべてのアカウントがレビューと保持チェックを通過するまでは、古いタイムスタンプのリストを一括POSTループに変換しないでください。
でアカウントを再度照会しますGET /_synapse/admin/v2/users/<user_id>。応答で期待どおりの Matrix ID が識別され、 が報告されることを確認してください"deactivated": true。アカウントには、アクティブなアクセス トークン、デバイス、またはルーム メンバーシップが存在しないはずです。リクエスト時刻とアカウント ID を管理記録に残しておきますが、ベアラー トークンをその記録に保存しないでください。
curl -sS -H "Authorization: Bearer $SYNAPSE_ADMIN_TOKEN" \
  "$SYNAPSE_URL/_synapse/admin/v2/users/%40inactive%3Aexample.org"
"erase": trueこの設定は、保持またはプライバシーに関する決定で、Synapse の消去済みマーカーとプロファイルフィールドの削除が具体的に必要な場合にのみ設定してください。この設定では、メッセージ履歴やアップロードされたメディアは削除されません。これらの処理が必要な場合は、別途文書化されているイベント編集およびメディア管理の手順を使用し、その効果を個別に確認してください。また、アカウントの無効化を行う前に、慎重に計画を立ててください。再有効化には、ローカルパスワードアカウントの新しいパスワードの設定が必要になる場合があり、削除されたデバイス暗号化キーは、アカウントを再有効化するだけでは復元できません。
対象としたアカウントに対して、フォローアップクエリが正しい結果を返すことを確認してください"deactivated": true。結果が異なる場合、またはリクエストにエラーが発生した場合は、POSTリクエストを再度送信する前に、処理を停止して応答を調査してください。
デバイスのアクティビティを確認し、Admin API を介して確認済みの非アクティブな Synapse アカウントを無効化し、オプションの消去フラグが実際に何を削除するのかを学びます。
PostgreSQLのメモリがクエリ処理、共有バッファ、接続、メンテナンスのいずれに起因しているかを特定し、Synapseに安全な変更を的確に行います。
Synapseの設定を変更する前に、Matrixルームへの参加が遅い原因を、リモートホームサーバー、フェデレーションのバックオフ、ローカルデータベースの負荷、または送信キューのいずれかに特定してください。
自己ホスト型のSynapseサーバーでの新規アカウント作成を停止するか、登録を招待制にし、使用回数に制限のある登録トークンを使用するようにしてください。
信頼できるデバイスまたはリカバリキーを使用して、Elementの未検証セッション警告をクリアします。暗号化されたチャット履歴を保護するチェック機能も備えています。
データベースロックの競合と期限切れのWebDAVロックを区別し、適切なownCloud 10の修正プログラムを選択して設定します。
ownCloudのWeb画面が空白になる原因を、ブラウザのキャッシュ、Webアセットの欠落、サービスエラー、またはリバースプロキシのURL設定など、特定のチェック項目に絞り込んで特定します。
ownCloudのWeb PHPメモリ制限を設定し、該当するサービスを再起動し、CLI設定やアップロード制限と混同しないように注意しながら、有効な値を確認してください。
mySQL、PHP、ソケット設定、またはデータベース権限がownCloud 10の動作を妨げているかどうかを確認し、安全な修正方法を検証してください。
ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。


