要素キーのバックアップとクロス署名を安全に設定する

復旧キーを保存し、Elementセッションを確認し、暗号化されたメッセージキーがアカウントパスワードと混同することなく復元できることを確認してください。
まずElement Secure Backupを設定し、リカバリキーを人目につかない場所に保存してから、使用するセッションを確認してください。バックアップは暗号化されたルームキーを保持するため、新しいセッションで該当するメッセージ履歴を復元できます。クロス署名により、どのデバイスがMatrix IDに属しているかが特定されます。Matrixパスワードでサインインできますが、暗号化機能は解除されません。
セキュアバックアップは、エンドツーエンド暗号化キーを暗号化された形式でMatrixホームサーバーに保存します。リカバリキー(セキュリティキーと呼ばれることもあります)は、そのバックアップのロックを解除し、デバイスを紛失した場合に暗号化されたIDを復元するのに役立ちます。Elementによると、キーはデバイスから送信される前にデバイス上で暗号化されるため、ホームサーバーは読み取り可能な形式でキーを受け取りません。バックアップは、保存されたメッセージキーのみを復元できます。キーがバックアップまたは保持されていない場合、すべての暗号化されたメッセージを復元することはできません。
クロス署名機能を使用すると、アカウントの暗号化IDが自身のデバイスに署名し、他のユーザーがデバイス間であなたのIDを信頼できるようになります。新しいセッションを検証すると、Elementはそれを以前に検証済みのデバイスまたはリカバリマテリアルにリンクします。これは、アカウント設定にセッションが一覧表示されるのとは異なります。Matrixのクロス署名仕様では、この信頼関係を確立する鍵について説明しています。Elementの暗号化に関するFAQでは、クライアントにおける鍵のバックアップとリカバリの仕組みについて説明しています。
最新のElement Webまたはデスクトップ版では、アバターメニューを開き、「すべての設定」を選択してから「暗号化」を選択します。AndroidまたはiOS版のElement XまたはElement Proでは、プロファイルメニューを開き、「暗号化」を選択します。旧バージョンのElement Classicモバイルアプリでは、「セキュリティとプライバシー」や「セキュリティ」などのラベルが使用されているため、メニューが上記の手順と一致しない場合があります。Elementの最新のサポート手順では、選択肢がある場合はWeb/デスクトップ版またはElement X/Pro版から始めることを推奨しています。
既にサインインしているデバイス(できれば認証済みのデバイス)から始めてください。この設定中は、最後に信頼したセッションからサインアウトしないでください。暗号化設定で、「回復キーを取得」または「セキュアバックアップを設定」を探してください。アプリに「回復キーを変更」と表示される場合は、バックアップが既に設定されていることを意味します。まず、キーをリセットするのではなく、現在のキーがまだ手元にあることを確認してください。
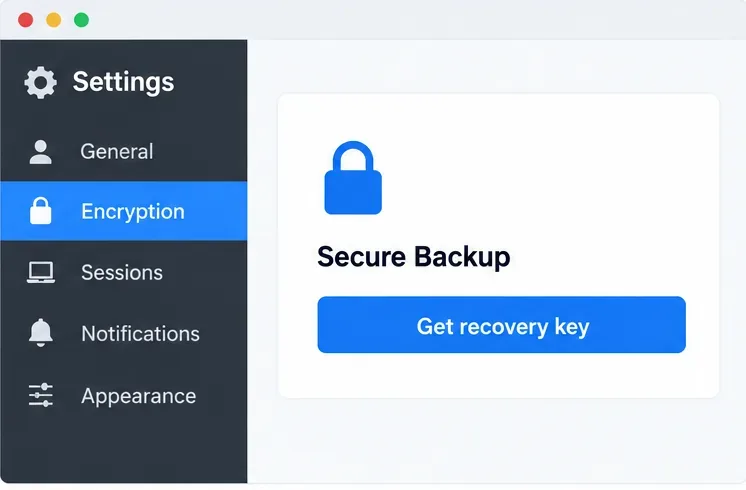
生成されたセキュリティキーが表示されたら、それを選択してください。Elementではセキュリティフレーズも提示される場合があります。その場合は、長く固有のフレーズを選択し、アカウントのパスワードを使い回さないでください。生成されたキーを使用すれば、推測されやすいフレーズを選択する必要がなくなります。アプリの確認プロンプトに従い、表示されたキーを正確に記録してください。信頼できるパスワードマネージャーに保存するか、書き留めて安全な場所に保管してください。チャットに貼り付けたり、サポートに送信したり、スクリーンショットを保存したりしないでください。リカバリキーを入手した人は誰でも、バックアップされた暗号化キーにアクセスできる可能性があります。
復旧キーは、アカウントのパスワードやメールによるパスワードリセットとは別個のものです。パスワード復旧によってアカウントへのログインは復元できますが、失われた暗号化シークレットを再生成することはできません。別のセッションを確認し、復旧キーが正しく機能することを確認するまでは、元のデバイスにログインしたままにしておいてください。
Element Web/Desktopでは、「すべての設定」>「セッション」を開き、現在のセッションを選択して「セッションの確認」を選択します。表示されるプロンプトはプラットフォームによって異なりますが、現在のElement X/Proアプリではログイン時にデバイス認証が必要です。Web版では、認証が提示される場合がありますが強制ではないため、セッションの状態はご自身で確認してください。
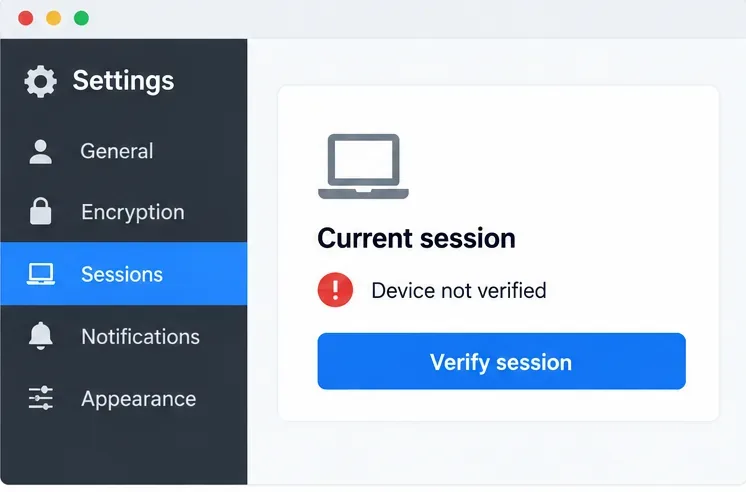
信頼できるElementセッションがまだ残っている場合は、 「別のデバイスで検証」を選択してください。そのデバイスでリクエストを承認し、両方の画面に表示される絵文字またはその他の検証コードを比較してください。値が完全に一致し、順序も同じ場合のみ、確認してください。アプリがQRコードによる検証を提供している場合は、検証対象のデバイスでQRコードをスキャンし、信頼できるデバイスで一致するリクエストを承認してください。自分が開始していない検証リクエストは絶対に承認しないでください。
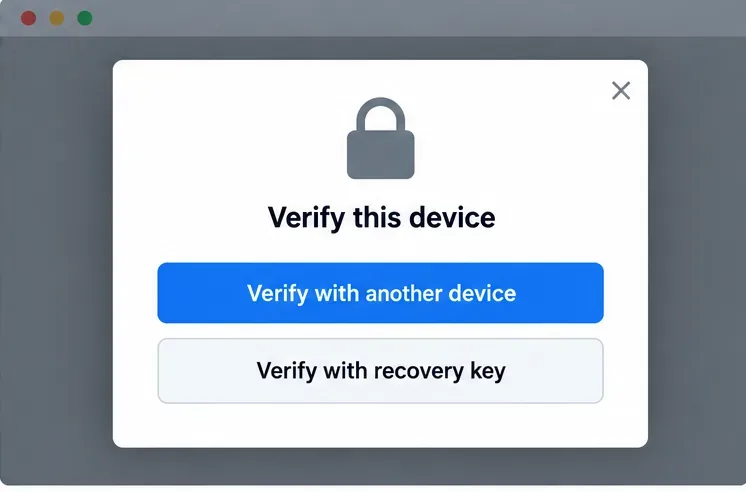
他に信頼できるデバイスがない場合は、「リカバリキーで検証」を選択し、保存したキーを入力してください。成功すると、新しいセッションが検証済みとして表示され、多くの場合、緑色のシールドが表示されます。また、Element はバックアップされたルームキーを取得できます。緑色のシールドはセッションの信頼状態を示すものであり、すべての古いメッセージキーがバックアップに存在することを証明するものではありません。
まず、暗号化設定に戻り、バックアップが有効になっていることを確認します。「リカバリキーの変更」アクションが表示される場合は、通常、リカバリキーが設定されていることを意味します。クライアントのバージョンによっては、セッションがキーをバックアップしていることを示すメッセージが表示される場合もあります。次に、現在の検証済みセッションにサインインしたまま、別の Element Web ブラウザー プロファイルまたは別のデバイスで保存したリカバリキーをテストします。新しいログインを開始し、リカバリキー検証パスを選択して、Element がキーを受け入れ、セッションを検証済みとしてマークすることを確認します。キーの取得が完了したら、既知の古い暗号化されたメッセージを確認してください。
メッセージが復号化できない場合は、キー取得に時間をかけ、Element が別のオンライン検証済みセッションを提供している場合は、そのセッションからキーを要求してください。送信者のデバイスにキーが保存されていないか、キーがバックアップに一度も保存されていない可能性があります。トラブルシューティングのショートカットとして、クロス署名をリセットしたり、セキュアバックアップをクリアしたりしないでください。有効なリカバリキーも別の検証済みセッションもない場合は、ID のリセットが使用可能なアカウント ID を回復する唯一の方法となる可能性がありますが、Element は、古い暗号化履歴が読み取れなくなり、連絡先に ID の変更が表示される可能性があると警告しています。少なくとも 1 つの検証済みセッションと保護されたリカバリキーを保持しておけば、そのような選択を強いられることはありません。
復旧キーを保存し、Elementセッションを確認し、暗号化されたメッセージキーがアカウントパスワードと混同することなく復元できることを確認してください。
Synapseの同期中に発生するメモリ不足エラーを診断し、キャッシュを安全に調整し、リクエストのバックログを特定し、安定したメモリ使用状況を確認します。
トレースマトリックスのフェデレーション証明書の障害を正しいサーバーに追跡し、TLSチェーンまたはCA信頼を修復し、セキュリティチェックを無効にすることなく修正を検証します。
Route MatrixクライアントとCloudflareをHTTPS 443経由でフェデレーションすることで、Synapseの検出機能を維持し、APIトラフィックのキャッシュやメディアアップロードの中断を回避します。
pg_dumpを使用してSynapseをバックアップし、署名キーとメディアを保護し、古いワンタイムキーを再利用せずにクリーンなPostgreSQLデータベースに復元します。
Mjölnirを、専用のMatrixアカウント、暗号化された管理ルーム、Docker Compose、ポリシーリスト、および権限チェックとともにセットアップします。
廃止されたプロキシはスキップし、Synapseに組み込まれているスライディング同期を設定してください。クライアント検出機能をチェックした後、互換性のあるスマートフォンでルームリストの読み込みと再接続の動作を測定します。
Element Webを静的サイトとしてデプロイし、Matrixホームサーバーに接続し、HTTPSを追加し、Nginxを設定して古いファイルなしで更新を配信します。
64ビット版Raspberry Pi 4に、永続データ、HTTPSフェデレーション、保護された登録、および動作中のホームサーバーのチェック機能を備えたConduitをセットアップします。
ElementまたはMatrix APIを使用して、権限、Synapse命名規則、およびフェデレーションのチェックを行いながら、ドメイン上の共有しやすいMatrixルームのアドレスを設定できます。


