低高度経済の航行:拡張可能なドローン空域のためのUTMの構築

UTM(無人航空機交通管理)が、データ共有や認証から、衝突管理、ATM(航空交通管理)との統合まで、低高度ドローン運用の安全性と拡張性をどのように向上させることができるか。
2026年秋に向けて、最も有用なサイバーセキュリティに関する問いは、「最新の攻撃は何か?」ではなく、「どのような障害が最も大きな被害をもたらすか、そして、我々の対策でそれらを阻止または封じ込めることができるか?」である。脅威の状況はあまりにも急速に変化するため、見出しだけを基にしたチェックリストでは不十分だ。より良いアプローチは、測定可能な成果に焦点を当てることである。盗まれた認証情報が永続的なアカウントアクセスにつながるべきではない、侵害されたエンドポイントがドメイン全体に及ぶインシデントになるべきではない、悪用された公開システムが何週間も無防備な状態になるべきではない、そしてランサムウェア攻撃によって復旧が不可能になるべきではない、といった点である。
結果重視の視点は、複数の攻撃パターンが収束しつつある今秋、特に重要となる。2026年9月1日、FBIは、盗まれたパスワードだけに頼らずとも攻撃者にアクセス権を与えることができるOAuth同意フィッシングについて指摘した。マイクロソフトは、ITサポートを装い、正規のリモートアクセスツールを悪用し、企業環境を横断する攻撃キャンペーンが活発化していると報告した。Google脅威インテリジェンスは、一部の攻撃者が単純なAIプロンプトから、防御側の対応時間を短縮するエージェント対応の自動化へと移行していると報告した。同時に、ランサムウェア、情報窃盗、エッジデバイスの悪用、ソフトウェアサプライチェーンの侵害は、理論上のリスクではなく、依然として日常的なリスクとなっている。
このガイドの目的は、完全な保護を約束することではありません。単一の対策でそれが可能になるわけではありません。むしろ、各セクションでは、目指すべき結果、対策が効果を発揮している兆候、現在の対策では不十分になる場合、そして防御策の限界について説明します。

| 脅威 | 望ましい結果 | コントロールが弱いという警告 |
|---|---|---|
| OAuth同意フィッシングとトークン盗難 | 悪意のあるログインやアプリの同意試行では、クラウドデータへの永続的なアクセス権は得られません。 | ユーザーは高リスクのサードパーティ製アプリを承認したり、パスワードリセット後も疑わしいセッションが有効のままになることがあります。 |
| ITサポート担当者のなりすまし | ヘルプデスクおよびリモートサポートの対応は、独立機関によって検証され、厳密に管理されています。 | ユーザーは、通話、チャット、または会議リクエストのみに基づいて、リモートツールをインストールしたり、強力な認証をリセットしたりできます。 |
| 情報窃盗犯とセッション窃盗 | 1台の感染したデバイスが、ブラウザセッション、認証情報、または機密性の高い情報を広範囲に漏洩させることはありません。 | 企業の機密情報は、ブラウザ、ダウンロードファイル、ローカルテキストファイル、または管理されていないパスワードストアに存在します。 |
| ランサムウェアと恐喝 | 重要な業務は、攻撃者を信用することなく復旧できる。 | バックアップは、本番環境と同じ認証情報、ネットワーク、または管理パスを共有します。 |
| 積極的に利用されているシステムおよびサポート終了システム | インターネットに面した脆弱性は、侵入経路となる前に発見され、修正される。 | 公開されている資産、バージョン、所有者、パッチステータスの正確なリストを作成できる人は誰もいない。 |
| ソフトウェアサプライチェーンの妥協 | 汚染された依存関係や盗まれたCI/CD認証情報の影響範囲は限られている | ビルドシステムは長期有効な公開トークンを保持し、すべての新しい依存関係リリースを自動的に信頼します |
| AIを活用した攻撃自動化 | 自動化された不正行為を封じ込めるのに十分な速さで検出と対応が行われる | アラートは時間のかかる手動トリアージに依存しているが、攻撃者は認証情報の収集やインフラストラクチャの変更を自動化できる。 |
従来のフィッシング詐欺は、被害者にパスワードを渡すよう要求します。一方、OAuth同意フィッシングは異なる手口を用います。攻撃者は、悪意のあるアプリケーションがアカウントデータにアクセスすることをユーザーに許可するよう仕向けます。OAuthは、あるサービスがユーザーに代わって別のサービスへの限定的なアクセスを要求できるようにする標準的なフレームワークです。問題はOAuth自体にあるのではなく、ユーザーが攻撃者が制御するアプリケーションに権限を付与した際にリスクが生じるのです。
FBIが2026年9月1日に発表したサイバー警告によると、悪意のある攻撃者は2025年後半から、著名人、家族、知人などを標的にOAuth同意フィッシング攻撃を行っている。また、マイクロソフトは2026年に、一部の多要素認証(MFA)が有効になっている場合でも認証トラフィックを傍受し、セッショントークンを盗み出すことができる中間者攻撃型フィッシング攻撃について報告している。FBIの最新のサイバー警告と、マイクロソフトが2026年5月に発表したトークン侵害に関する調査結果を参照されたい。
ユーザーはリスクの高いサードパーティ製アプリケーションを自由に承認することはできません。管理者は、どのアプリケーションが承認されているか、どのような権限を持っているか、そして誰が権限を付与したかを確認できます。重要なアカウントでは、可能な限りFIDO/WebAuthnなどのフィッシング対策認証を使用します。CISAは、フィッシング対策MFAを広く利用可能な最も強力なオプションとして明示的に推奨し、組織にMFAへの移行を促しています。CISAのMFAガイダンスを参照してください。
測定方法:フィッシング対策の多要素認証を使用している特権アカウントおよび機密アカウントの割合、広範な権限を持つユーザーの同意を得たアプリケーションの数、疑わしいアプリの認証を取り消してセッションを無効にするのに必要な時間を追跡する。
クラウドアカウントの侵害に対する主な対応策としてパスワードのリセットが用いられる場合は、対応方法を変更してください。トークンやアプリの権限がリセット後も保持される場合は、インシデント対応手順において、明示的なセッションの取り消し、アプリの同意内容の確認、およびIDログの調査が必要となります。
制限事項:強力な認証は多くの認証情報フィッシングの経路を減らしますが、ユーザーが悪意のあるアプリを承認したり、既に信頼できるデバイスやセッションを制御している攻撃者を承認したりすることを自動的に阻止するものではありません。
現在、最も効果的な攻撃の中には、日常的なサポートを装ったものもあります。マイクロソフトは2026年9月2日、攻撃者がITサポートになりすまし、Microsoft Teamsやリモートサポートソフトウェアを使用して対話型アクセスを取得し、偵察活動を行った後、ドメインコントローラーなどの高価値システムへと攻撃を仕掛けていると報告しました。こうした活動の多くは正規のツールを使用しているため、「マルウェア」をブロックするだけでは不十分です。マイクロソフトの2026年9月の調査報告書をご覧ください。
従業員は、正規のITサポートがどのように連絡を開始するかを正確に把握しています。ヘルプデスク担当者は、認証のリセットや新規デバイスの登録を行う前に、別途検証手順を実施します。リモートサポートソフトウェアは、許可リストに登録され、一元的にログが記録され、管理されたチャネルを通じてのみ展開されることが望ましいです。
測定方法:承認されていないリモートサポートのインストール、外部チャットへの招待、異常なヘルプデスクリセット量、新規MFA登録、およびIDサーバーに対するリモート管理アクティビティを監視します。
次のような場合は、アプローチを変更してください。意識向上トレーニングが唯一の防御策である場合。たった1回の巧妙な電話で特権リセットやリモートツールのインストールが引き起こされる可能性がある場合は、すべての従業員が不正を見抜くことを期待するのではなく、検証と技術ポリシーをワークフローに組み込むようにしてください。
限界:いかなるスクリプトもソーシャルエンジニアリングを完全に排除することはできません。攻撃者はあなたのプロセスに適応する可能性があるため、影響の大きい行動には、トレーニング資料の表現を改善するだけでなく、技術的な制限と独立した承認が必要です。
情報窃盗マルウェア(略してinfostealer)は、認証情報、ブラウザのCookie、認証トークン、金融情報、仮想通貨ウォレットデータ、その他の機密情報を収集するように設計されたマルウェアです。マイクロソフトは2026年2月に、フィッシング、悪意のあるインストーラ、広告の悪用、その他の配信方法により、Windows、macOS、Pythonベースのキャンペーンで情報窃盗マルウェアが拡散していると報告しました。同社はまた、ブラウザセッションと認証情報の窃盗が主要な目的であると説明しました。マイクロソフトのinfostealerに関する調査を参照してください。
管理されたエンドポイントは、信頼できないソフトウェアが容易に実行されるのを防ぎ、ブラウザとオペレーティングシステムを常に最新の状態に保ち、ユーザーに不要なローカル管理者権限を与えず、貴重な機密情報が平文ファイルに保存されたり、ブラウザのプロファイルに安易にコピーされたりすることを防ぎます。ID監視機能は、パスワード自体が漏洩していなくても、盗まれたセッションをセキュリティイベントとして扱うように設定されています。
測定してみましょう。エンドポイントのカバー率、パッチ適用までの遅延、ローカル管理者権限の普及率、シークレットスキャンの結果、そして侵害されたユーザーのアクティブなセッションをどれだけ迅速に無効化できるかを確認してください。
次のような場合は、対応方法を変更してください。感染したノートパソコンを再インストールした後、インシデント対応手順書が終了した場合。盗難事件が発生した場合は、認証情報とトークンが既にデバイスから流出している可能性があるため、IDとシークレットローテーションのレビューを実施する必要があります。
制限事項:エンドポイントセキュリティは、管理されていない個人用デバイス、安全でないブラウザ同期、またはユーザーの監視範囲外にあるサードパーティサービスを通じて既に公開されている機密情報を保護することはできません。
ランサムウェアは依然として事業継続上の問題ですが、ランサムウェア攻撃の手口はますます高度化しています。GoogleのM-Trends 2026レポートによると、観測されたインシデントにおいて、最初の侵入者から二次的な脅威グループへの引き継ぎ時間の中央値は劇的に短縮し、ランサムウェア攻撃では、以前の侵害が最初の感染経路として最も多くなっています。つまり、「小さな」足がかりから深刻な恐喝事件に至るまでの時間は短いということです。GoogleのM-Trends 2026調査をご覧ください。
NISTは2026年6月にランサムウェアリスク管理プロファイルの最終改訂版を公開し、ガバナンス、識別、保護、検出、対応、復旧といったサイバーセキュリティフレームワーク2.0の成果に沿ってランサムウェア対策の準備を整合させました。詳細はNIST IR 8374 Rev. 1をご覧ください。
攻撃者が容易に改ざんまたは削除できないバックアップから、重要なサービスを復元できます。復旧はテスト済みであり、前提としていません。特権管理者は一般ユーザーの活動から分離されており、監視機能により、異常な認証情報の使用、リモート管理、大量のファイル変更、および予期しないバックアップ操作を検出できます。
測定方法:クリーンバックアップテストからの復旧時間、不変バックアップまたは隔離バックアップでカバーされている重要システムの割合、特権アカウントの漏洩、および高信頼性侵入アラートから封じ込めまでの時間を追跡します。
次のような場合は、アプローチを変更してください。バックアップの成功は「ジョブ完了」のみで評価されます。現実的な条件下で代表的な重要システムを最近復元した人がいない場合は、組織が復旧できるかどうかはまだわかりません。
制限事項:バックアップは暗号化の影響を軽減しますが、盗まれたデータ、顧客への情報漏洩、業務の中断、またはデータ流出によって生じた法的義務を元に戻すものではありません。
ファイアウォール、VPNゲートウェイ、ルーター、リモートアクセス機器、その他のエッジデバイスは、組織とインターネットの境界に位置しています。これらのデバイスは、侵害されると内部ネットワークへの直接アクセスが可能になるため、攻撃の格好の標的となります。特にサポートが終了したデバイスは、メーカーが通常のセキュリティ修正を提供しなくなる可能性があるため、リスクが高くなります。
CISAの既知の悪用脆弱性カタログは、実際に悪用された証拠のある脆弱性を組織が優先的に対処できるよう特別に設計されています。CISAはこのカタログを、単なるCVEリストではなく、脆弱性管理の優先順位付けのためのインプットとして位置付けています。CISAの既知の悪用脆弱性カタログは、優先度の高い修復措置のシグナルとして活用してください。
セキュリティチームは、インターネットに接続されている資産、そのソフトウェアバージョン、事業主、サポート状況、およびリスクに関する最新のインベントリを作成できます。既知の脆弱性は、通常のバックログ項目よりも迅速に修復され、サポート終了デバイスには無期限の例外ではなく、交換日が設定されます。
測定方法:インターネットに接続されているKEVの数、それらを修復するのにかかる時間の中央値、ベンダーによるアクティブなサポートを受けているエッジデバイスの割合、および外部スキャンによって発見された未知の資産を追跡する。
パッチの優先順位付けが主にCVSSスコアに基づいている場合は、アプローチを変更してください。深刻度も重要ですが、確認済みの悪用やインターネットへの露出は、隔離されたシステムでの理論上の高スコアよりも、運用上の優先度を高くするに値する場合が多いです。
制限事項: KEVカタログは、既知の脆弱性攻撃に特化しています。KEVに掲載されていない脆弱性は、無視しても安全というわけではありません。また、パッチを適用するだけでは、脆弱なアーキテクチャ、公開された管理インターフェース、盗まれた認証情報などの問題は解決しません。
ソフトウェアサプライチェーン攻撃は、パッケージ、ビルドワークフロー、メンテナーアカウント、CI/CD認証情報など、開発者が信頼しているものを侵害し、通常の開発プロセスを通じて攻撃を下流へと拡散させます。GitHubは2026年7月に、攻撃者が認証情報を抜き取り、悪意のあるリリースをプロジェクト全体に拡散させるために、パッケージリポジトリとCI/CDシステムを標的にしていると報告しました。GitHubは、段階的な公開、より強力な認証、パッケージのクールダウン、マルウェアに関する勧告の適用範囲の拡大などの対策で対応しています。
一次情報の詳細については、GitHubの2026年7月のサプライチェーンセキュリティアップデートと、2026年8月のマルウェアアドバイザリの拡張を参照してください。
ビルドおよび公開認証情報は可能な限り短期間のみ有効とし、本番環境の機密情報は信頼できないプルリクエストワークフローには提供せず、依存関係の変更はレビューを行い、新しくリリースされたパッケージバージョンは検証なしに機密性の高い本番環境に自動的に昇格させないようにします。組織は、侵害されたコンポーネントに依存するアプリケーションを特定できるよう、十分なソフトウェアインベントリを保持します。
測定してみましょう。長期間有効なCI/CDシークレット、書き込み権限または公開権限を持つワークフロー、所有者が不明な依存関係、そして新たに公開された悪意のあるパッケージがどこにデプロイされているかを特定するのに必要な時間を計測します。
次のような場合は、アプローチを変更してください。自動化された依存関係の更新が、セキュリティゲートを経ずに直接本番環境にデプロイされる場合。スピードは正当なセキュリティ修正には有効ですが、短い監視期間や段階的なデプロイを行うことで、新たに脆弱性のあるリリースへのリスクを軽減できます。
制限事項:依存関係のスキャンは完全な信頼システムではありません。以前は正当だったパッケージが侵害される可能性があり、カスタムビルドツールが悪用される可能性があり、攻撃者が正規の公開パスを制御している場合、署名済みの成果物でも有害となる可能性があります。
AIは従来の攻撃手法に取って代わるものではなく、それらの手法をより高速化、低コスト化、または適応性を高めるものです。Google Threat Intelligenceは2026年9月8日に、攻撃者が基本的なプロンプトからエージェントワークフローやAIを活用した自動化へと移行していることを観測したと報告しました。2026年第2四半期の事例では、GTIGは、攻撃者がクラウド リソースを侵害した後、6時間以内にエージェントを活用した大規模な認証情報収集キャンペーンを計画、構築、実行したことを観測しました。同じレポートでは、ソフトウェア サプライ チェーンの侵害時に、AI コーディング アシスタントや LLM ベースのセキュリティ スキャナーを操作しようとする試みについても説明されています。Googleの2026年9月のAI脅威調査をご覧ください。
マイクロソフトは2026年9月10日、攻撃者が人気のあるAIブランドをフィッシングや悪質な広告の誘い文句として利用しており、偽のインストーラーや中間者攻撃による認証情報の窃盗などを行っていると別途報告した。マイクロソフトのAI関連攻撃分析を参照のこと。
防御側は、封じ込めを開始する前に人間がすべてのアラートを手動で確認する必要はない。信頼性の高いID、エンドポイント、クラウド、ネットワークのシグナルに基づいて、適切な保護措置とレビューを講じた上で、セッションの取り消し、ホストの隔離、一時的な認証情報の停止といった、範囲を限定した自動アクションを実行できる。
測定方法:信頼性の高いインシデントのトリアージと封じ込めにかかる平均時間、IDと資産のコンテキストで自動的に強化されたアラートの割合、誤検知のために自動化されたアクションの取り消しが必要になる頻度を追跡する。
攻撃者が初期アクセスから認証情報の窃盗や横方向の移動までを、通常の権限昇格経路よりも速く進めることができる場合は、アプローチを変更する必要があります。解決策は無制限の自動化ではなく、可逆的で信頼性が高く、十分に監視されたアクションを中心とした、慎重に範囲を絞った自動化です。
制限事項: AIによる検出も誤りを犯す可能性があり、自律的な対応は正当な業務を妨害する可能性がある。人間の監視、テスト、監査ログ、明確なロールバック手順は依然として必要である。
効果的な秋のセキュリティレビューは、ツールリストを羅列するのではなく、証拠に基づいて終了すべきです。小規模な組織には専用のセキュリティオペレーションセンターがない場合があり、大規模な企業には数十種類のセキュリティ製品があるかもしれませんが、どちらの場合も同じ結果検証のための質問を用いることができます。
| 質問 | 政策声明よりも強力な証拠 |
|---|---|
| 盗まれたパスワードは簡単に悪用される可能性があるのか? | フィッシング対策の多要素認証(MFA)対応と、テスト済みの条件付きアクセス制御 |
| 盗まれたセッションはアクティブなまま維持できますか? | セッション失効処理とトークンアクティビティを示すIDログを実証した。 |
| 一つのエンドポイントが感染拡大を阻害する可能性はあるか? | セグメンテーション、権限制限、EDRカバレッジ、およびテスト済みの隔離ワークフロー |
| ランサムウェアは復旧を阻害するのか? | 隔離されたバックアップコピーまたは変更不可能なバックアップコピーからの最近のクリーンな復元テスト |
| 一般公開されているシステムは知られていますか? | 所有者とパッチステータスに関連付けられた、外部検証済みの資産インベントリ |
| パッケージの脆弱性がビルドを通じて拡散する可能性はありますか? | 有効期限の短い認証情報、制限されたワークフロー、依存関係のインベントリ、段階的なデプロイメント |
| チームは十分迅速に対応できるだろうか? | 演習または実際の事象から、検出、トリアージ、封じ込め、および復旧にかかる時間を測定した。 |
アラートを追加するだけでは解決できない問題もあります。ユーザーがリスクの高いアプリケーションを繰り返し承認している場合は、リマインダーを増やすのではなく、同意を制限してください。レガシーVPNアプライアンスにパッチを適用できない場合は、恒久的な緊急例外を受け入れるのではなく、交換または隔離してください。バックアップ管理者と運用管理者が同じIDシステムを使用している場合は、復旧パスを分離してください。CI/CDパイプラインで強力で有効期限の長いシークレットが必要な場合は、有効期限の短いIDまたは信頼できるIDに基づいて公開を再設計してください。
これは、セキュリティ最適化とセキュリティアーキテクチャの実際的な境界線です。トレーニング、チューニング、監視を行っても、同じ障害モードが繰り返し発生する場合は、その障害が発生する可能性を低減する必要があります。
2026年秋に策定されたセキュリティ計画をもってしても、組織が侵害を完全に回避できるとは限りません。ゼロデイ脆弱性は予告なく出現する可能性があり、信頼できるベンダーが侵害されることもあり、従業員がミスを犯すこともあり、また、執拗な攻撃者は複数の手法を組み合わせる可能性があります。成果重視型のプログラムの目的は、侵害をより困難にし、可視性を向上させ、被害範囲を限定し、復旧をより予測可能なものにすることです。
そのため、証拠が変われば優先順位も変更する必要があります。シーズンを通して、CISAおよびFBIの最新のアラート、ベンダーのセキュリティ勧告、IDログ、エンドポイントのテレメトリ、脆弱性の露出状況、インシデントの傾向を確認してください。コントロールが結果テストで一貫して失敗する場合は、高価だったり慣れ親しんでいたりするからといって、そのコントロールを擁護しないでください。方法を変更するか、露出を減らすか、プロセスを再設計してください。
この秋に注目すべき脅威は、単一のマルウェアファミリーに限定されるものではありません。それらは、ID、信頼性、そしてスピードという3つの要素を中心に展開されます。攻撃者は、パスワードだけでなく使用可能なセッション、明らかに悪意のあるメッセージではなく信頼できるサポートチャネル、ノイズの多いマルウェアではなく正規のツール、単一のエンドポイントではなくソフトウェアパイプライン、そして侵入から影響までの時間を短縮する自動化を求めているのです。
効果的なセキュリティプログラムも同様の考え方に基づいています。フィッシング対策で個人情報を保護し、アプリの同意やリモートサポートを制限し、情報窃盗事件を個人情報漏洩事件として扱い、ランサムウェアからの復旧が確実に機能することを証明し、インターネットに公開されている脆弱性を優先的に対策し、CI/CDにおける機密情報の漏洩リスクを低減し、手動対応が遅すぎる箇所は慎重に自動化します。結果として完璧なセキュリティが実現するわけではありません。しかし、攻撃者にとって容易な侵入経路を減らし、万が一侵入があった場合でも組織が検知、封じ込め、復旧できるという明確な証拠を防御側に提供するシステムとなるのです。
UTM(無人航空機交通管理)が、データ共有や認証から、衝突管理、ATM(航空交通管理)との統合まで、低高度ドローン運用の安全性と拡張性をどのように向上させることができるか。
デジタル過負荷を軽減し、睡眠と集中力を守り、便利なテクノロジーを放棄することなく、より健全なスクリーン習慣を築くための実践的なテクノロジーデトックスプラン。
ARとVRは2026年に再び勢いを増すだろうが、それは従来のメタバースの形ではない。複合現実、空間コンピューティング、AIグラスがどのような位置づけになるのかを見ていこう。
Understand the ethical dilemmas of AI in healthcare, including bias, privacy, consent, transparency, accountability, and human oversight.
Web3がトークン化、ステーブルコイン、スマートコントラクト、規制、そして実社会での導入を通じて、2026年のデジタル経済をどのように変革していくのかを探ってみましょう。
Pythonを使って、初心者でも簡単に独自のAIアシスタントを構築できます。分かりやすい手順、安全なツール、メモリ管理、テスト、デプロイに関するガイダンスが付属しています。
2026年秋に発生するサイバーセキュリティの脅威について、冷静かつ実践的なガイドを提供します。明確な結果、警告サイン、エスカレーションポイント、そして各防御策の限界を解説します。
冬が来る前に、スマートサーモスタット、漏水センサー、CO警報器、湿度モニター、そして信頼性の高い接続環境を優先的に導入し、それぞれのアップグレードが正常に機能していることを示す明確な兆候を確認しましょう。
生成型AIは、検索を回答、検証、そしてアクションのレイヤーへと変革させています。2026年に何がどのように変化するのか、そしてユーザーとパブリッシャーはどのように適応すべきなのかを見ていきましょう。
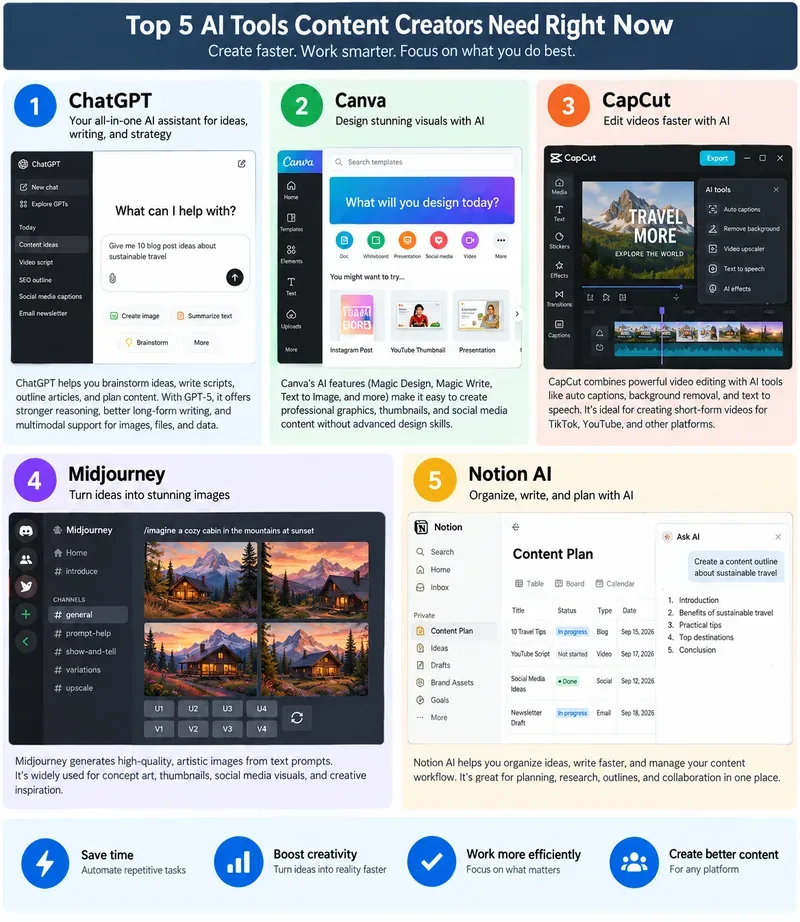
クリエイターが今すぐ注目すべき5つのAIツール:ChatGPT、Canva、CapCut、Midjourney、そしてNotion AI。それぞれの実用的な活用事例と限界についても解説します。