マトリックスルームの管理者権限エラーをアクションで解決する
M_FORBIDDEN の原因をルームの電力レベル、メンバーシップ、または Synapse サーバー管理者アクセスに特定し、ブロックされたアクションに必要な権限のみを復元します。
Matrix Synapse ホームサーバーをフェデレーションするには、サーバー名を HTTPS 経由でパブリック インターネットから検出およびアクセス可能にし、Matrix サーバー間のリクエストを Synapse にルーティングします。一般的な設定では、リバースプロキシがポート 443 で TLS を処理し、/.well-known/matrix/serverファイルによって Matrix ドメインがそのプロキシを指すように設定されます。Synapse が既にサーバー名ドメインのポート 8448 で応答している場合は、委任は不要かもしれません。
このチュートリアルでは、example.com永続的な Matrix サーバー名として を、matrix.example.comマシンまたはプロキシのエンドポイントとして を使用します。両方ともご自身の名前に置き換えてください。ホームサーバーは Matrix アカウントとルームを保存します。フェデレーションにより、ホームサーバー同士が通信できるようになります。DNS、ファイアウォールルール、プロキシ構文、コンテナネットワーク、証明書はホストによって異なります。
@name:example.comユーザーの Matrix ID をまたは のどちらにするかを決定します。の@name:matrix.example.comの値は、Matrix ID とルーム アドレスの一部になります。Synapse のインストール ドキュメントには、後から変更すると問題が発生するため、インストール前に選択するように記載されています。Synapse が既に使用されている場合は、Web アドレスに合わせるためだけに を変更しないでください。委任を使用して既存の ID を維持してください。server_namehomeserver.yaml
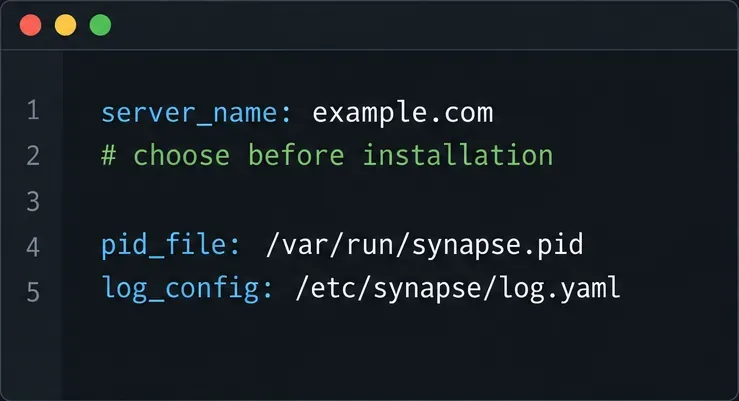
編集作業を開始する前に、Synapse、プロキシ、パブリックDNSにアクセスできることを確認し、フェデレーションエンドポイントに有効なTLS証明書が設定されていることを確認しhomeserver.yamlてください。ホームサーバーのIDを確立する署名キーをバックアップしてください。このキーは安全に保管してください。通常のフェデレーション設定では、キーを再生成する必要はありません。
Synapse は通常、リバースプロキシの背後にあるポートで HTTP 通信をリッスンします8008。プロキシトラフィックを受け入れるリスナーでは、Synapse がプロキシの転送クライアントアドレスとスキームを使用できるように設定してください。プロキシは、外部クライアントから提供される任意の値を渡すのではなく、x_forwarded: true適切なヘッダーX-Forwarded-Forとヘッダーを設定する必要があります。X-Forwarded-Proto
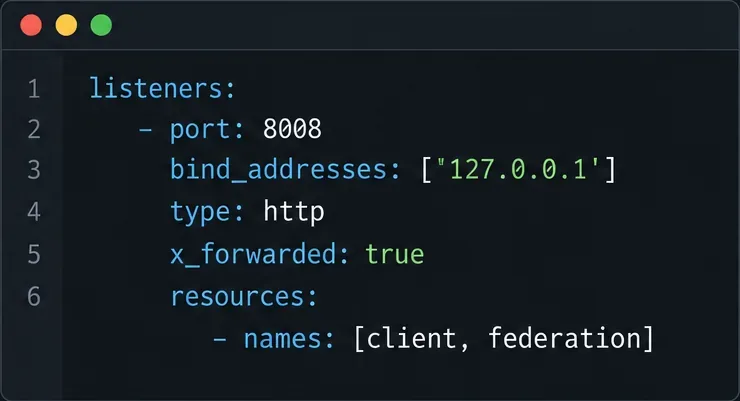
プロキシが同じホスト上で実行されている場合は、バインドが127.0.0.1適切です。プロキシが別のコンテナまたはマシンにある場合は、そのアドレスがプロキシから到達可能でない限り、バインドは適切ではありません。コンテナ展開では、プロキシが到達可能なネットワークアドレスまたはサービス名を使用し、コンテナネットワークまたはファイアウォールを介してアクセスを制限してください。既存のリスナー構造を維持し、関連する値を編集してください。設定の残りの部分に、断片を無条件に貼り付けないでください。
プロキシの HTTPS 仮想ホストを設定して、 と の両方/_matrixを/_synapse/clientSynapse の HTTP リスナーに転送します。最初のパスはフェデレーションを含む Matrix API を伝送し、2 番目のパスは Synapse クライアント エンドポイントに使用されます。プロキシ ソフトウェアの公式サンプルに従い、リクエスト パスを保持し、Synapse が期待する転送ヘッダーを送信してください。URI パスを正規化、デコード、または書き換えないでください。プロキシがエンコードされたパスを変更すると、Matrix リクエストの署名が失敗する可能性があります。
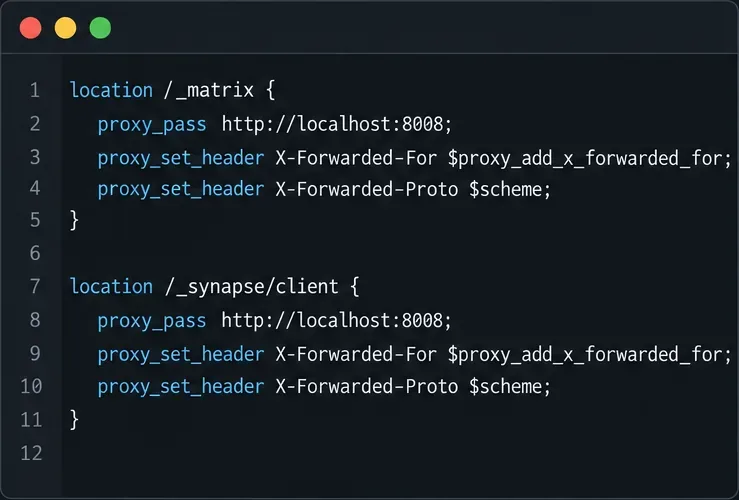
設定方法は、Nginx、Caddy、Apache、ロードバランサー、マネージドホスティングなどによって異なります。ベンダーの最新の構文とSynapseリバースプロキシのドキュメントを参照してください。Webクライアントにサービスを提供するものの、フェデレーションAPIパスを省略するプロキシルールでは不十分です。
この例では、matrix.example.comはプロキシまたはロードバランサーに解決される必要があり、ポートは443外部からアクセス可能である必要があります。プロキシには の有効な証明書が必要ですmatrix.example.com。代わりに でフェデレーションを直接提供する場合はexample.com:8448、そのルートと証明書を公開し、ポート を開きます8448。従来のデフォルトである直接ポート 8448 を使用するか、443 などの別のホストとポートに委任します。
プライベートネットワーク外部から、DNS、ファイアウォール、クラウドセキュリティグループのルール、および証明書を確認してください。CDNまたはトンネルが前面にある場合、必要なMatrixトラフィックをサポートしているかどうかは、そのサービスの現在の構成によって異なります。互換性を推測するのではなく、ドキュメントを確認し、実際のルートをテストしてください。
Matrix ID ドメインが でexample.com、Synapse が でアクセス可能な場合はmatrix.example.com:443、HTTPS 経由で次の JSON を提供してくださいhttps://example.com/.well-known/matrix/server。
{
  "m.server": "matrix.example.com:443"
}
この例ではポート 443 が明示的に指定されています。ポートを省略すると、Matrix ディスカバリはデフォルトで 8448 を使用します。このファイルを/.well-known/matrix/client、クライアントがクライアント サーバー API を見つけるのに役立ち、サーバー間フェデレーションとは別のファイルと混同しないでください。サーバー名ドメインが Synapse に直接ルーティングされている場合、Synapse はサーバーの既知のファイル自体を提供できますが、別のエンドポイントを使用する場合は、通常、サーバー名ドメインの Web サーバーにファイルを公開します。
フェデレーションの検出はMatrixによって規定され、Synapseによって文書化されています。Matrixの仕様では、 SRVレコードなどの別の方法による検出が可能です。SRVレコードなどの別の方法を選択する場合は、TLSの期待値にも影響するため、Synapseの委任手順/.well-known/matrix/serverを確認してください。
サーバーのプライベートネットワーク外のマシンから検出URLをリクエストしてください。ログインページ、HTMLリダイレクト、証明書警告、または無関係なWebサイトを表示することなく、上記のJSONオブジェクトがHTTPS経由で返されるはずです。次に、委任されたホスト名が解決され、証明書が有効であり、アドバタイズされたポートがSynapseに到達することを確認してください。テストを行う前に、プロキシの設定チェッカーとリロード手順を使用してください。
最後に、公式のMatrix Federation Testerにサーバー名 (例えば、 。example.com委任されたホスト名が でない限り、委任されたホスト名は使用しないでください) を入力します。Synapseフェデレーション ガイドでは、などの公開ルームに参加してテストすることも推奨しています。テストが成功すると、一般的な検出チェックと到達可能性チェックに合格したことが確認できます。ただし、リモート ポリシーやネットワーク コンディションは異なるため、すべてのリモート サーバーやすべてのルーム操作が機能することを保証するものではありません。server_name#synapse:matrix.org
テスターがサーバーにアクセスできないと報告した場合は、試行したドメインとポート、DNS、ファイアウォールルール、証明書名、プロキシパス、転送されたヘッダー、およびリダイレクトによってリクエストが変更されたかどうかを確認してください。現在のSynapseフェデレーションのドキュメントでは、Synapseのフェデレーションサーバーが場合によってはHTTP 308リダイレクトに従わない可能性があることが特に警告されています。フェデレーションエンドポイントで308リダイレクトに頼ることは避け、修正後に再テストしてください。バージョン固有の動作については、インストールされているSynapseリリースに対応するドキュメントを参照してください。
フェデレーションでは、リモートのホームサーバーがフェデレーションAPIを検出してアクセスする必要があります。すべてのリモートサーバーでこれが機能するかどうかは、設定だけでは判断できません。テスターと実際のルーム参加で経路を確認し、その後、障害が発生している特定のエンドポイントまたはエラーを調査してください。
これらのインターフェースパネルは、構成および検出データの概略図であり、実際のサーバーのスクリーンショットではありません。ドキュメントの参照情報は2026年10月10日に確認済みです。
M_FORBIDDEN の原因をルームの電力レベル、メンバーシップ、または Synapse サーバー管理者アクセスに特定し、ブロックされたアクションに必要な権限のみを復元します。
他のMatrixホームサーバーがあなたのサーバーを見つけて接続できるように、Synapseの検出、HTTPS、およびプロキシルーティングを設定してください。
Keycloak OIDCクライアントとSynapseプロバイダーを設定することで、Element Webユーザーがクライアントシークレットを公開することなく、IDサーバー経由でサインインできるようになります。
復旧キーを保存し、Elementセッションを確認し、暗号化されたメッセージキーがアカウントパスワードと混同することなく復元できることを確認してください。
Synapseの同期中に発生するメモリ不足エラーを診断し、キャッシュを安全に調整し、リクエストのバックログを特定し、安定したメモリ使用状況を確認します。
トレースマトリックスのフェデレーション証明書の障害を正しいサーバーに追跡し、TLSチェーンまたはCA信頼を修復し、セキュリティチェックを無効にすることなく修正を検証します。
Route MatrixクライアントとCloudflareをHTTPS 443経由でフェデレーションすることで、Synapseの検出機能を維持し、APIトラフィックのキャッシュやメディアアップロードの中断を回避します。
pg_dumpを使用してSynapseをバックアップし、署名キーとメディアを保護し、古いワンタイムキーを再利用せずにクリーンなPostgreSQLデータベースに復元します。
Mjölnirを、専用のMatrixアカウント、暗号化された管理ルーム、Docker Compose、ポリシーリスト、および権限チェックとともにセットアップします。
廃止されたプロキシはスキップし、Synapseに組み込まれているスライディング同期を設定してください。クライアント検出機能をチェックした後、互換性のあるスマートフォンでルームリストの読み込みと再接続の動作を測定します。



