Collabora Onlineのフォントサイズドロップダウンの表示ミスを修正する

ブラウザのズームをリセットし、クリーンなセッションをテストし、サイズが不正なメニューにCollaboraサーバーのアップデートが必要なタイミングを特定します。
Collabora Online 管理コンソールのパスワードは、サーバーのデプロイ方法に応じて設定してください。CODE Docker イメージの場合は、環境変数usernameとpassword環境変数を設定します。Linux パッケージのインストールの場合は、を実行しますcoolconfig set-admin-password。その後、サービスを再起動または再作成し、管理ページにサインインして、新しい認証情報が正しく機能することを確認してください。
管理コンソールは、Collabora Onlineのサービス管理ページです。Nextcloudなどのストレージプラットフォームの管理者アカウントとは別個のものであり、パスワードを変更しても、ドキュメントユーザーのログイン情報や、プラットフォームがCollaboraに接続するために使用する認証情報は変更されません。また、Dockerとパッケージベースのインストールでは構成ワークフローが異なるため、変更を加える前にデプロイメントを特定してください。
Docker 内の CODE については、Collabora のドキュメントusernameおよびpasswordコンテナ環境設定を参照してください。パッケージベースのインストールの場合、Collabora の設定ツールで管理者パスワードを対話的に設定できます。現在の設定リファレンスでは、admin_console.passwordほとんどのプラットフォームでこの設定を直接使用することは非推奨とされており、代わりに PAM または の使用が推奨されていますcoolconfig。Collaboraの CODE Docker イメージのドキュメントおよびCollabora の設定リファレンスを参照してください。
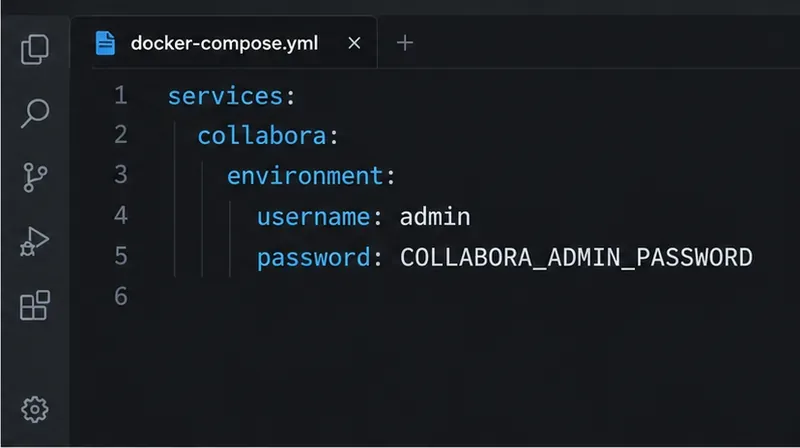
Collabora の Compose サービスで、ドキュメントに記載されている変数を設定しますusername。この例では、パスワードをCompose ファイルに直接記述するのではなく、passwordローカル ファイルから読み込みます。.env
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"同じプロジェクトディレクトリ内に、シークレットを次の場所に配置します.env。
COLLABORA_ADMIN_PASSWORD=replace-with-your-unique-secretサンプル値を実際のパスワードに置き換えてください。また、.env共有リポジトリにはコミットしないでください。Composeサービスが既に存在する場合、ディスク上の環境を変更しても、実行中のコンテナの環境は変更されません。新しい設定を有効にするには、そのサービスを再作成してください。
docker compose up -d --force-recreate collaboraCompose サービス名が空でない場合は、実際の Compose サービス名を使用してくださいcollabora。これにより Collabora コンテナが再起動されますが、接続されているプラットフォームに保存されているドキュメントは削除されません。デプロイメントが Kubernetes、Helm、またはその他のコントロール プレーンによって管理されている場合は、実行中のコンテナを手動で編集するのではなく、対応するシークレットまたは値を変更し、そのデプロイメントの通常のロールアウト プロセスを適用してください。
Collaboraがシステムパッケージとしてインストールされているサーバー上で、設定ツールを実行します。
sudo coolconfig set-admin-passwordツールは新しいパスワードの入力を求めるため、シェルコマンドにパスワードを含める必要はありません。プロンプトが表示されたらパスワードを入力し、求められたら再度入力してください。その後、サービスを再起動して更新された設定を読み込みます。
sudo systemctl restart coolwsdNextcloudの現在のUbuntuインストール例では、設定後にcoolconfig set-admin-password再起動も行われますcoolwsd。パッケージやサービスマネージャはディストリビューションによって異なる場合があります。コマンドやサービス名が利用できない場合は、そのディストリビューションのCollaboraインストール手順を参照してください。Nextcloudの例は、Ubuntu 24.04セットアップガイドに記載されています。

Collaboraホストの管理コンソールを開きます。通常は (https://collabora.example.com/browser/dist/admin/admin.html例のホストはご使用のサーバーの公開URLに置き換えてください) 設定済みの管理者ユーザー名と新しいパスワードでサインインします。サインインが成功すると、コンソールが認証情報を受け入れたことが確認できますが、ドキュメント編集やWOPI接続が正常であることはそれ自体では確認されません。
usernameまたは であることpassword、および変更後にコンテナを再作成したことを確認してください。coolwsdシステムが正常に再起動され、ブラウザが目的のサーバーに接続できていることを確認してください。サポート投稿に機密情報をコピーせずに、サービスログで構成エラーを確認してください。admin_console.usernameはadmin_console.password無視されます。代わりに、ホスト用に設定されたPAMアカウントとパスワードを使用してください。CODE Docker環境変数を変更しても、PAMは上書きされません。
管理コンソールのパスワードをNextcloudの管理者パスワードと混同しないでください。また、docker run -e password=...シェル履歴やプロセス検査などでシークレットが漏洩する可能性があるため、シークレットをコマンドに貼り付けないでください。Composeデプロイメントの場合は、シークレットを保護された環境ファイルまたは利用可能なシークレットマネージャーに保存し、アクセスをDockerホストに制限してください。また、直接編集することは避けてくださいcoolwsd.xml。Collaboraは、従来のパスワード設定をほとんどのプラットフォームで非推奨としています。
正しい手順を踏んでもログインできない場合は、まずインスタンスと認証モードを確認し、次に新しい設定が実際に適用されていることを確認してください。この手順を踏むことで、古いコンテナや間違ったホストをパスワードの入力ミスと区別でき、次に調査すべき箇所が明確になります。
ブラウザのズームをリセットし、クリーンなセッションをテストし、サイズが不正なメニューにCollaboraサーバーのアップデートが必要なタイミングを特定します。
Collabora CODEをDockerでデプロイし、Nextcloud Officeに安全に接続し、実用的なWOPIおよびプロキシチェックでドキュメント編集を検証します。
一時的にcoolwsdをデバッグモードに上げ、オープンに失敗したログを1つキャプチャし、ログシーケンスを使用してWebSocket、WOPI、プロキシ、およびコンテナの問題を分離します。
Collabora OnlineのDockerまたはLinux用の管理者ログインを設定し、適切なサービスを再起動し、新しいパスワードを公開せずに検証してください。
Collaboraの設定を変更したりサービスを再起動したりする前に、CPU負荷の原因がアクティブなドキュメント、アイドル状態のワーカープロセス、またはサーバー容量のいずれにあるかを確認してください。
DockerがCollabora CODEのメモリ使用量を制限しているかどうかを確認し、Composeのメモリ制限を安全に引き上げ、実行中のコンテナが新しい制限値を受け入れたことを確認します。
Collabora CODEをコンパクトモードまたはタブモードとWOPI PostMessageコントロールで簡素化し、選択したボタン、コマンド、タブを安全に非表示にできます。
Collabora CODEコンテナのHTTPSをNginxに任せ、WebSocketのフォワード編集を正しく行い、ポート9980を公開せずにパブリックエンドポイントを検証します。
Collabora Onlineでモバイルブラウザのキーボードがテキストを覆い隠してしまう問題のトラブルシューティング。ブラウザ、埋め込みWebView、ホストページそれぞれについて、迅速な回避策と個別のチェック方法を紹介します。
ONLYOFFICEリンク、会議室メンバー、またはDocs APIセッションに対して印刷とダウンロードの制限を設定し、受信者アカウントから制限内容を確認します。







