独自のドメインにカスタムMatrixルームエイリアスを設定する
ElementまたはMatrix APIを使用して、権限、Synapse命名規則、およびフェデレーションのチェックを行いながら、ドメイン上の共有しやすいMatrixルームのアドレスを設定できます。
Synapseを、永続的な設定ディレクトリとPostgreSQLデータベースを備えたDocker Composeプロジェクトとして実行します。以下の設定では、Synapseの署名キーを生成し、homeserver.yamlPostgreSQLに接続し、HTTPリスナーをlocalhost上に保持します。これにより、サーバーをインターネットに公開する前に、リバースプロキシの背後にHTTPSとフェデレーションを配置できます。
SynapseはMatrixのホームサーバーであり、サーバーのアカウント、ルーム、イベント、メディアを保存します。Docker Composeは、1つのYAMLファイルからSynapseとPostgreSQLのコンテナを実行します。これは単一マシンでの起動環境であり、完全な公開Matrixデプロイメントではありません。
Docker EngineとDocker Composeプラグインをインストールし、正常にdocker compose version動作することを確認してください。WindowsおよびmacOS版のDocker DesktopにはComposeが付属しています。Linuxユーザーは、DockerのパッケージリポジトリからComposeプラグインをインストールできます。DockerのComposeインストール手順を参照してください。
設定を生成する前に、Matrix サーバー名を永続的に選択してください。この名前は、ユーザー ID などに表示され、@alex:matrix.example.org後から変更しても通常のホスト名編集とは異なります。この例では、matrix.example.orgMatrix サーバー名と公開ホスト名の両方が です。公開サーバーの場合は、DNS レコードをホストに向け、HTTPS リバースプロキシを計画してください。Synapse が生成するポート 8008 の HTTP リスナーはローカル テストに適していますが、インストール ドキュメントには、実用には HTTPS が必要であると記載されています。
Dockerホスト上に、作業ディレクトリと永続化フォルダを作成します。synapseフォルダには生成された設定ファイルと署名キーが格納され、別のフォルダdata/postgresにはデータベースファイルが格納されます。
mkdir -p ~/matrix-synapse/synapse ~/matrix-synapse/data/postgres
cd ~/matrix-synapse
umask 077
openssl rand -hex 32コマンドの出力を新しい.envファイルとしてコピーしますDB_PASSWORD=...。このファイルは非公開にして、安全なバックアップを作成してください。Compose は.envCompose ファイル内の置換を読み取りますが、Synapse は 内の変数を自動的に展開しませんhomeserver.yaml。手順 3 で、その設定ファイルに同じパスワードを入力します。
プロジェクトディレクトリ内に作成しますdocker-compose.yml。この例では、Element HQが公開している公式のSynapseイメージとPostgreSQL 16を使用しています。Synapseポートは、すべてのネットワークインターフェースではなく、ループバックインターフェースにバインドされています。ヘルスチェックにより、ComposeはSynapseを起動する前にPostgreSQLの起動を待機します。
services:
  synapse:
    image: ghcr.io/element-hq/synapse:latest
    restart: unless-stopped
    environment:
      SYNAPSE_CONFIG_PATH: /data/homeserver.yaml
    volumes:
      - ./synapse:/data
    ports:
      - "127.0.0.1:8008:8008"
    depends_on:
      db:
        condition: service_healthy

  db:
    image: postgres:16-alpine
    restart: unless-stopped
    environment:
      POSTGRES_USER: synapse
      POSTGRES_PASSWORD: ${DB_PASSWORD}
      POSTGRES_DB: synapse
      POSTGRES_INITDB_ARGS: --encoding=UTF-8 --lc-collate=C --lc-ctype=C
    volumes:
      - ./data/postgres:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U synapse -d synapse"]
      interval: 10s
      timeout: 5s
      retries: 5
ステップ1で生成した乱数値を使用して、 を入力してください。このファイルをソース管理にコミットしないでください。後でPostgreSQLのメジャーバージョンを変更する場合は、既存のデータディレクトリに新しいイメージを指定するのではなく、PostgreSQLのアップグレード手順に従ってDB_PASSWORD=your-generated-valueください。.env
マウントされたディレクトリに初期設定と署名キーを生成しますsynapse。上記で選択したサーバー名と同じものを使用します。統計情報の選択を明示的に設定します。以下がその設定ですno。
docker compose run --rm --no-deps \
  -e SYNAPSE_SERVER_NAME=matrix.example.org \
  -e SYNAPSE_REPORT_STATS=no \
synapse generate公式コンテナのgenerateモードでhomeserver.yamlは、必要な署名キーが作成されます。 を開きsynapse/homeserver.yaml、SQLite データベースセクションを次の内容に置き換えます。PASTE_THE_SAME_DB_PASSWORD_HEREを に格納されている正確な値に置き換えます.env。このフィールドは、Compose の補間ではなく、Synapse の設定値のリテラルです。
database:
  name: psycopg2
  args:
    user: synapse
    password: PASTE_THE_SAME_DB_PASSWORD_HERE
    dbname: synapse
    host: db
    port: 5432
    cp_min: 5
    cp_max: 10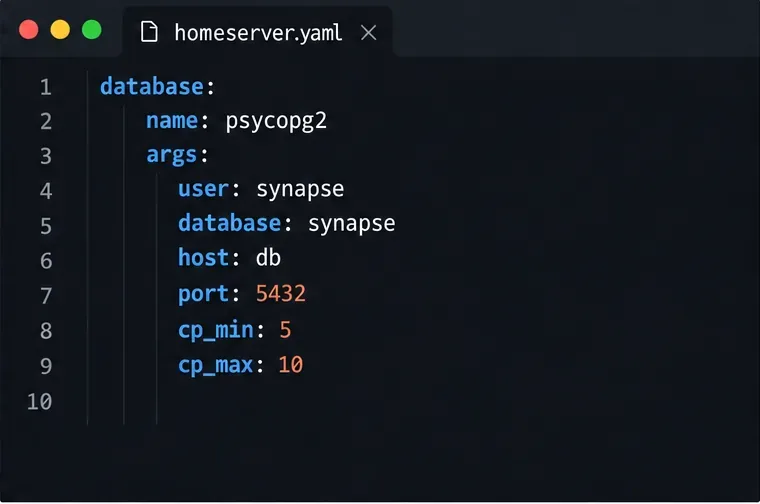
生成された情報はregistration_shared_secret非公開にしてください。Synapseはコマンドラインのユーザー登録ツールにこれを使用します。これを入手した人は誰でもアカウントを作成できます(管理者も含む)。意図的に公開登録を提供する予定があり、関連する不正利用対策を確認した場合を除き、公開登録は無効にしておいてください。
ディレクトリからdocker-compose.yml、Compose ファイルを検証し、サービスを開始します。
docker compose config
docker compose up -d
docker compose ps
docker compose logs --tail=100 synapse db
最初のコマンドは、Compose がファイルを解析して解決できるかどうかを確認しますDB_PASSWORD。次のコマンドは、データベースとホームサーバーをバックグラウンドで起動します。データベース接続エラーや設定ファイルの欠落がないかログを確認してください。この設定ではローカルフォルダをバインドマウントするため、コンテナが再作成されてもデータベースと Synapse の設定は保持されます。
DockerホストからMatrixクライアントバージョンのリクエストを実行してください。JSON形式の応答が返ってきた場合は、クライアントAPIが正常に動作していることを意味します。空の応答、接続拒否、またはHTTPエラーが発生した場合は、Synapseのログを確認し、ポート8008がリッスン状態であることを確認してください。
curl -fsS http://127.0.0.1:8008/_matrix/client/versions応答があったら、対話形式で初期ユーザーを作成します。このコマンドを実行すると、ユーザー名とパスワードの入力を求められます。管理者アカウントが特に必要な場合を除き、「いいえ」を選択してください。
docker compose exec synapse register_new_matrix_user \
  -c /data/homeserver.yaml http://localhost:8008
localhost のみのポート マッピングは意図的なものです。暗号化されていない HTTP リスナーへの直接のパブリック アクセスを防止します。リモート クライアントの場合は、有効な TLS 証明書を使用してリバース プロキシを構成し、Matrix パスを Synapse に転送します。プロキシはX-Forwarded-ForおよびX-Forwarded-Protoヘッダーを渡す必要があります。生成されたリスナー構成で、x_forwarded: trueポート 8008 に対して を有効にします。コンテナ化された Synapse リスナーを にのみバインドするように設定しないでください127.0.0.1。そうすると、プロキシ コンテナがそれに到達できなくなります。リバース プロキシもコンテナ化されている場合は、リバース プロキシと Synapse を共有 Docker ネットワークに配置し、サービス名 にプロキシしますsynapse:8008。
フェデレーションはローカル起動とは別個のものです。他のMatrixサーバーは、通常ポート8448または委任HTTPSディスカバリを介して、お客様のサーバーを検出して接続する必要があります。DNS、リバースプロキシルーティング、および必要な.well-knownレコードは、選択したサーバー名と一致している必要があります。公開ホームサーバーを公開する前に、Synapseのリバースプロキシに関するドキュメントとインストール手順に従ってください。音声通話とビデオ通話には、信頼性の高いメディア接続のためにTURNサーバーも必要です。
Synapse が PostgreSQL に接続できない場合は、hostがdb(Compose サービス名) であること、両方のパスワードが完全に一致していること、およびデータベース コンテナが正常であることを確認してください。エンドポイントに到達できない場合は、docker compose ps、Synapse ログ、および他のサービスが既にホスト ポート 8008 を使用していないかを確認してください。PostgreSQL データ ディレクトリと Synapse の設定および署名キーの両方をバックアップしてください。署名キーはサーバーの ID に不可欠です。
PostgreSQLの設定の詳細については、SynapseのPostgreSQLガイドを参照してください。コンテナオプションとユーザー作成については、Synapseの公式Dockerドキュメントを参照してください。
ElementまたはMatrix APIを使用して、権限、Synapse命名規則、およびフェデレーションのチェックを行いながら、ドメイン上の共有しやすいMatrixルームのアドレスを設定できます。
coturnとSynapseを一致するTURN認証情報で設定し、必要なリレーポートを開き、Matrixクライアントがリレー候補を取得できることを確認します。
Docker Compose、PostgreSQL、プライベート設定、およびHTTPS経由で公開する前にチェックを行う機能を備えた、永続的なSynapseホームサーバーをセットアップします。
Element Web デプロイメント用にブランド名、カスタムカラー、ログインアセットを設定すると同時に、どの部分が Element ブランドのままになるかを理解してください。
Synapseがプロセスごとのオープンファイル数の上限に達したかどうかを診断し、適切なサービスまたはワーカーに対してsystemdのドロップインを設定し、実際の制限を確認します。
エラーが特定のブラウザまたは特定のイベントに限定されているかどうかを確認し、残りの暗号化された履歴を危険にさらすことなく、Elementのリカバリキーまたは信頼できるデバイスを使用してください。
Synapseの履歴およびメディア消去APIまたは保持設定を使用して、古いデータを安全に削除し、完了とディスク容量の回復を確認してください。
最新のライブラリをインストールし、専用のMatrixアカウントに接続して、より安全な認証情報処理と明確なテストを備えた小型の!echoボットを実行します。
登録、ログイン、テストをそれぞれ別々に行う3つのmautrixブリッジを設定することで、Dockerのネットワーク、アカウントポリシー、同期に関する予期せぬ問題を回避できます。
Synapseストレージを占有しているファイルを特定し、安全なメディア保持期間を設定し、ディスクから直接ファイルを削除することなくリモートキャッシュを消去します。



