PostgreSQLダンプを使用してMatrix Synapseを安全に復元する
pg_dumpを使用してSynapseをバックアップし、署名キーとメディアを保護し、古いワンタイムキーを再利用せずにクリーンなPostgreSQLデータベースに復元します。
Matrixのモデレーションが個人アカウントや複数のルームに分散している場合は、Mjölnirを専用ボットとして実行し、モデレーターにコマンド専用のプライベート管理ルームを1つ提供します。最もシンプルなセルフホスト型の設定では、Docker Compose、別のMatrixアカウント、暗号化された管理ルームを使用します。その後、Mjölnirが保護するコミュニティルームを追加し、権限を確認します。
Mjölnirは、ポリシーリストとモデレーションアクションを自身のアカウントとして適用するMatrixモデレーションボットです。ホームサーバーは、ユーザーアカウントとルームをホストするMatrixサーバーです。管理ルームは、権限のあるモデレーターがボットコマンドを発行するプライベートルームです。保護ルームは、Mjölnirが監視およびモデレーションできるルームです。
このガイドでは、ホームサーバー上の Matrix アカウントへのアクセス権、ボット アカウントとルームを作成する権限、および Docker Engine と Docker Compose プラグインがインストールされたホストが必要です。通常のルーム管理では、Mjölnir をホームサーバー管理者にする必要はありません。ユーザーの無効化やルームのシャットダウンなど、サーバー全体に影響を与える操作には、Synapse ホームサーバーとサーバー管理者権限が必要です。これらの権限は、使用状況で必要となる場合を除き、付与しないでください。詳細については、プロジェクトの公式 Mjölnir リポジトリを参照してください。
ホームサーバーなど、専用のアカウントを登録してください@mjolnir:example.org。モデレーターの個人アカウントは使用しないでください。認証情報を分けることで、アクセス権限のローテーションが容易になり、ボットの動作を区別しやすくなります。モデレーター専用のプライベートルームを作成し、エンドツーエンド暗号化を有効にして、人間のモデレーターとボットの両方を招待してください。メンバーシップは信頼できる人だけに限定してください。設定された管理ルームにいる人は誰でもコマンドを発行できますが、Mjölnir ではそのルーム内でのより詳細なコマンド権限は提供されていません。
別のブラウザプロファイルまたはプライベートウィンドウでボットとしてサインインし、Elementのヘルプとバージョン情報設定からMatrixアクセストークンを取得します。取得したトークンを安全な場所にコピーして設定に貼り付けます。ログアウトせずにブラウザウィンドウを閉じます。ログアウトするとトークンが無効になります。公式のセットアップドキュメントでは、管理ルームの暗号化を推奨しており、ボットがそこで通信できるようにMjölnirの設定で暗号化を有効にするよう指示しています。

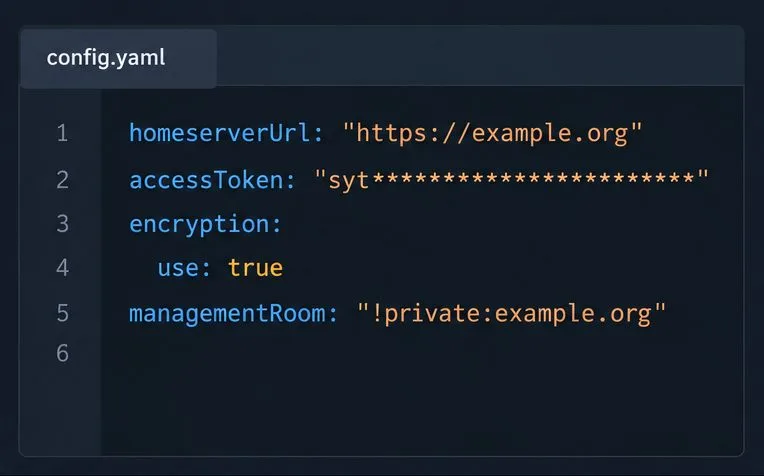
Dockerホスト上で、永続的なデータディレクトリを作成し、プロジェクトのサンプル構成をコピーします./mjolnir/config/production.yaml。サンプルファイルには追加オプションが記載されていますので、デプロイメントに必要な値のみを設定してください。最低限、ホームサーバーのクライアントAPI URL、ボットトークン、ネイティブ暗号化、および管理ルームのMatrixルームIDまたはエイリアスを使用してください。
homeserverUrl: "https://matrix.example.org"
accessToken: "YOUR_BOT_ACCESS_TOKEN"
encryption:
  use: true
managementRoom: "!roomid:example.org"
すべてのサンプル値を置き換えてください。ルーム ID は で始まり!、エイリアスは で始まります。にリンクを#貼り付けないでください。設定ファイルとトークンは機密情報として扱ってください。ファイルへのアクセスを制限し、ファイルをソース管理から除外し、サポートリクエストに公開しないでください。ボットが管理ルームを復号できない場合は、暗号化設定を再確認し、ボットがルームに参加したことを確認してください。matrix.tomanagementRoom
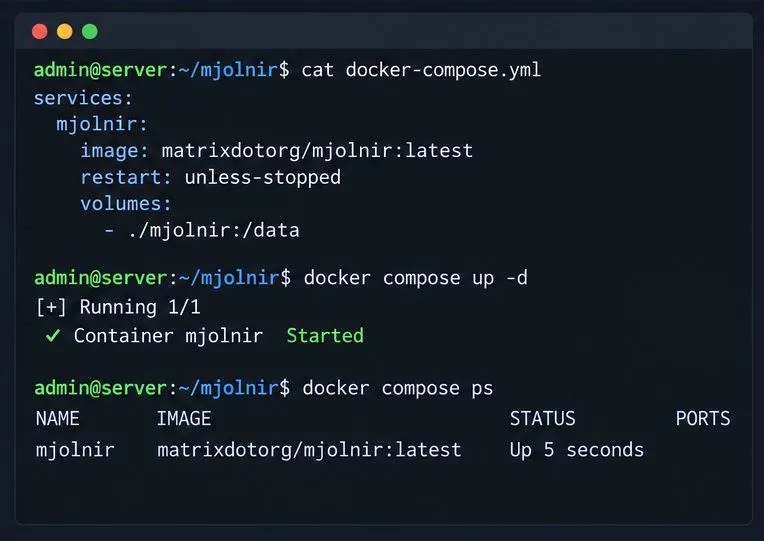
公式のDocker手順ではmatrixdotorg/mjolnir、イメージを使用してホストディレクトリをにマウントします/data。ディレクトリのdocker-compose.yml横に以下を作成しますmjolnir。
services:
  mjolnir:
    image: matrixdotorg/mjolnir:latest
    restart: unless-stopped
    volumes:
      - ./mjolnir:/data
そのディレクトリから、Mjölnir を起動しますdocker compose up -d。マウントされたディレクトリは、コンテナが再作成されたときに設定とボットデータを保持します。公式ガイドではlatest例としてタグを使用していますが、本番サーバーの場合は、テスト済みのリリース タグを選択して記録し、アップグレードが計画的に行われるようにしてください。起動後、で起動しますdocker compose logs -f --tail 100 mjolnir。管理ルームで Mjölnir の起動メッセージが表示されるまで待ってから、次に進んでください。
管理室で、ボット!mjolnir helpが応答しない場合は、ショートコードとルームエイリアス名を含む禁止リストを作成し、それをデフォルトリストに設定します。
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COCMjölnirはリストルームを作成し、あなたを招待します。ポリシーリストはモデレーションルールを含むMatrixルームなので、共有する前に公開範囲とメンバーシップを確認してください。Mjölnirに監視させたいコミュニティルームをそれぞれ追加してください。
!mjolnir rooms add #community:example.org
!mjolnir verifyボットは、保護された各ルームでモデレーション操作(通常はユーザーの追放やイベントの編集)を実行するために十分な権限を必要とします。ルームの権限レベル設定を使用して、必要な権限のみを付与してください。このverifyコマンドは、保護されたルームでMjölnirに必要な権限があるかどうかを確認します。ルームを保護する前に、ボットをルームに追加してください。protectAllJoinedRooms安易に設定しないでください。ボットが参加するルームにも保護が拡大され、ルームごとの選択が使いにくくなります。
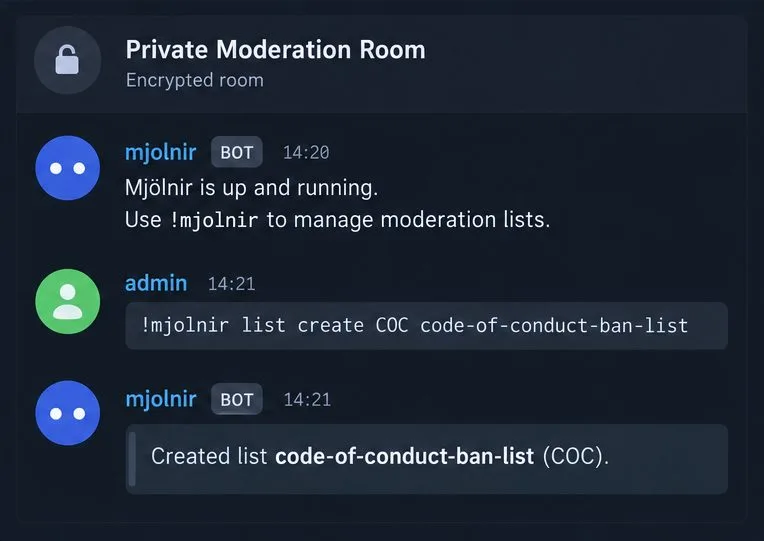
docker compose psサービスが実行中であることが表示され、ログには認証または暗号化のエラーが繰り返し発生していないことが示され、ボットは管理ルームに起動ステータスを投稿します。!mjolnir statusモデレーターは設定されたルーム内でのみコマンドを使用できます!mjolnir rules。公開ルームでコマンドをテストしないでください。!mjolnir rooms対象となる部屋を一覧表示し、!mjolnir verify適切な電力レベルを報告します。ボットが応答しない場合は、まず管理ルームのIDまたはエイリアスが正確であること、およびボットが参加メンバーであることを確認してください。暗号化されたルームの場合は、暗号化が有効になっていること、およびボットがメッセージを復号できることを確認してください。モデレーションが1つのルームでのみ失敗する場合は、そのルームが保護されていること、および要求されたアクションを実行できる権限レベルになっていることを確認してください。コマンド構文と設定オプションについては、最新のMjölnirモデレーターガイド、Dockerセットアップガイド、およびサンプル設定を参照してください。
pg_dumpを使用してSynapseをバックアップし、署名キーとメディアを保護し、古いワンタイムキーを再利用せずにクリーンなPostgreSQLデータベースに復元します。
Mjölnirを、専用のMatrixアカウント、暗号化された管理ルーム、Docker Compose、ポリシーリスト、および権限チェックとともにセットアップします。
廃止されたプロキシはスキップし、Synapseに組み込まれているスライディング同期を設定してください。クライアント検出機能をチェックした後、互換性のあるスマートフォンでルームリストの読み込みと再接続の動作を測定します。
Element Webを静的サイトとしてデプロイし、Matrixホームサーバーに接続し、HTTPSを追加し、Nginxを設定して古いファイルなしで更新を配信します。
64ビット版Raspberry Pi 4に、永続データ、HTTPSフェデレーション、保護された登録、および動作中のホームサーバーのチェック機能を備えたConduitをセットアップします。
ElementまたはMatrix APIを使用して、権限、Synapse命名規則、およびフェデレーションのチェックを行いながら、ドメイン上の共有しやすいMatrixルームのアドレスを設定できます。
coturnとSynapseを一致するTURN認証情報で設定し、必要なリレーポートを開き、Matrixクライアントがリレー候補を取得できることを確認します。
Docker Compose、PostgreSQL、プライベート設定、およびHTTPS経由で公開する前にチェックを行う機能を備えた、永続的なSynapseホームサーバーをセットアップします。
Element Web デプロイメント用にブランド名、カスタムカラー、ログインアセットを設定すると同時に、どの部分が Element ブランドのままになるかを理解してください。
Synapseがプロセスごとのオープンファイル数の上限に達したかどうかを診断し、適切なサービスまたはワーカーに対してsystemdのドロップインを設定し、実際の制限を確認します。


