ownCloudをLet's EncryptとNginxを使ってHTTPSで運用する

HTTP-01またはDNS-01を選択し、ownCloudリバースプロキシを設定して、CertbotがHTTPS証明書を自動的に更新することを確認してください。
ownCloud Server の前にあるリバースプロキシで TLS を終端し、Certbot を使用して Let's Encrypt 証明書を取得および更新します。公開ホスト名が 1 つだけの場合、プロキシがポート 80 で受信接続を受け入れることができる場合は、HTTP-01 チャレンジを使用した Nginx が最も簡単な方法です。ポート 80 を公開できない場合、またはワイルドカード証明書が必要な場合は、代わりに自動 DNS 統合を使用した DNS-01 を使用してください。
この記事では、同じLinuxホスト上でNginxとDockerコンテナを使用してownCloud Classic Server 11を構築することを対象としています。現在のownCloudのドキュメントでは、TLS接続はプロキシ経由で行われるようになっています。これらのインターフェース形式の例では、プレースホルダーホスト名を使用しています。ご自身のホスト名に置き換えてください。
既にTLS終端プロキシを運用している場合は、別のプロキシを追加するのではなく、既存のプロキシで証明書管理を行ってください。CertbotのNginxプラグインは証明書を取得して仮想ホストを編集しますが、Nginxの設定も変更します。設定を自分で管理したい場合は、Certbotの証明書専用モードを使用し、証明書のパスをプロキシに手動で設定してください。
| 選択 | 最適なフィット | 主なトレードオフ |
|---|---|---|
| HTTP-01(NginxとCertbot使用) | 受信TCPポート80が利用可能なパブリックな単一ホスト名 | シンプルで、DNS APIの秘密鍵は不要です。正しいパブリックDNSとポート80への接続性に依存します。ワイルドカード証明書を発行することはできません。 |
| DNSプロバイダープラグインを備えたDNS-01 | ポート80は閉鎖されているか、サービスがプライベートであるか、ワイルドカードが必要です | 公開Web認証なしで動作しますが、自動更新にはDNS APIへのアクセスが必要です。限定された範囲の認証情報を使用し、それを保護してください。 |
| 既存のプロキシのACME統合 | プロキシは既に他のサイトの証明書を管理している | 可動部品が少なく、更新動作と構成はそのプロキシ固有のものである。 |
Let's Encryptのオプションのtlsserverプロファイルは、2026年5月13日から45日間の証明書の発行を開始しました。デフォルトのクラシック証明書は、2027年2月10日に64日間に切り替わるまで、90日間の有効期間が維持されます。Certbotは証明書の更新を定期的にスケジュールしていますので、ご自身の証明書の更新状況をご確認ください。
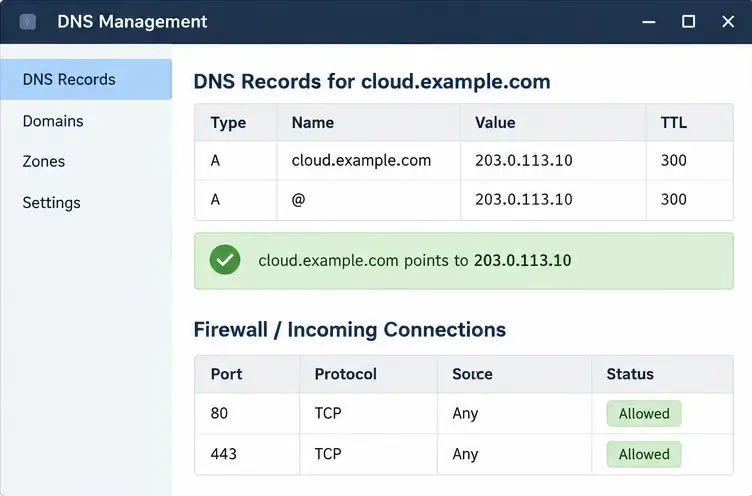
cloud.example.com。IPv6が同じプロキシに正しく到達する場合にのみ、AAAAレコードを追加します。ホストファイアウォールとクラウドファイアウォールまたはルーターの両方で、HTTP-01検証用の受信TCP 80と、ユーザーのHTTPS接続用のTCP 443を許可します。ネットワーク外部からDNSを確認してください。.envファイルで、例のホスト名を置き換え、関連する値を設定します。OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPはプレースホルダーです。想定されるループバック アドレスではなく、ownCloud が実際に認識するプロキシ アドレスを使用してください。Docker ネットワークは、ownCloud が認識する送信元アドレスを変更します。プロキシ アドレスまたは最小限必要なセットのみを信頼してください。広範囲の信頼は、クライアントが転送された情報を偽装することを可能にします。公式の Compose の例では、ownCloud をポート 8080 で公開しています。ホスト側をループバックにバインドすると、提供されたポート マッピングで を使用する場合、アプリの HTTP リスナーがパブリック インターフェイスから外れます${HTTP_PORT}:8080。Nginx がコンテナ内にある場合は、このホスト ループバックの例の代わりに、プライベート共有 Docker ネットワークとそのサービス アドレスを使用してください。
既存のデータベース、Redis、およびボリューム設定はそのままにしておきます。ファイルを編集した後、更新された環境を読み込むようにownCloudサービスを再作成しますdocker compose up -d owncloud。
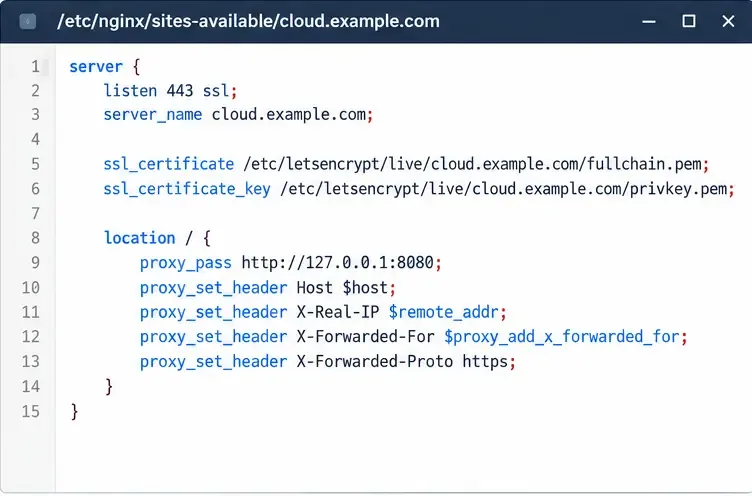
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
ディストリビューションの Nginx レイアウトを使用してサイトを有効にし、Nginx をチェックして再起動しますsudo nginx -t。sudo systemctl reload nginxサイトの有効化パスはディストリビューションによって異なります。ACME HTTP チャレンジにアクセスできるようにし、証明書の発行中はチャレンジ パスの前に認証ゲートや包括的なリダイレクト ルールを配置しないでください。
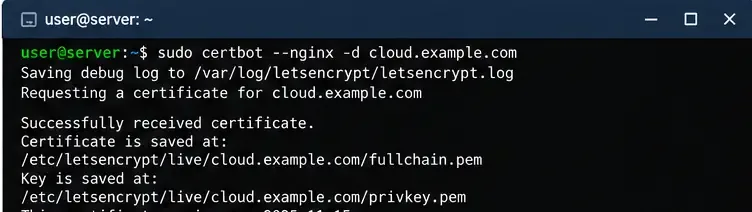
sudo certbot --nginx -d cloud.example.com --redirectCertbot の Nginx インストーラーは証明書を取得し、HTTPS と HTTP から HTTPS へのリダイレクトを設定します。Nginx の変更を承認する前に、内容を確認してください。Nginx を編集せずに Certbot に証明書を発行させたい場合は、 を使用し、生成されたパスとパスsudo certbot certonly --nginx -d cloud.example.comを使用して TLS 仮想ホストを手動で設定し、Nginx をリロードしてください。秘密鍵ファイルを公開したり、貼り付けたりしないでください。fullchain.pemprivkey.pem
外部ネットワークから開いてくださいhttps://cloud.example.com。ブラウザが有効な証明書を報告し、ownCloudがリダイレクトループなしで読み込まれ、生成されたリンクがHTTPSを使用していることを確認してください。ownCloudが信頼できないドメインを報告する場合、またはHTTPリンクを生成する場合は、、、、OWNCLOUD_TRUSTED_DOMAINSおよび信頼できるプロキシアドレスを確認してください。OWNCLOUD_OVERWRITE_HOSTOWNCLOUD_OVERWRITE_PROTOCOL
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbotドライランが正常に完了すると、有効な証明書を置き換えることなく更新パスが検証されます。Nginxインストーラーは、更新統合機能を通じて更新済み証明書をデプロイする必要があります。代わりに証明書のみモードまたはウェブルートモードを使用する場合は、更新設定で更新が成功した後にNginxがリロードされることを確認してください。Certbotは、この目的のために更新用のデプロイフックをドキュメント化しています。インストールまたは移行後にスケジューラーを再度確認し、手動で更新するのではなく、更新失敗時にアラートを発信するようにしてください。
DNS-01 の場合、DNS プロバイダ向けにドキュメント化されたプラグインを使用し、変更する必要のあるレコードのみに限定した API トークンを作成し、同じ Certbot ドライランで自動更新をテストしてください。Let's Encrypt は、DNS-01 がワイルドカード名と非公開サービスをサポートしていると述べていますが、Web サーバー上の広範な DNS 認証情報は、侵害された場合の影響を増大させると警告しています。
バージョン固有の詳細については、ownCloud Server 11のDockerインストールガイド、リバースプロキシの設定、および環境変数リファレンスを参照してください。検証と更新の選択肢については、Let's Encryptのチャレンジドキュメント、証明書の有効期間スケジュール、およびご使用のオペレーティングシステム向けのCertbotの手順を参照してください。
HTTP-01またはDNS-01を選択し、ownCloudリバースプロキシを設定して、CertbotがHTTPS証明書を自動的に更新することを確認してください。
展開前に、oCIS LDAPサインインを設定し、ユーザーとグループのルックアップを整合させ、TLSとスキーマの設定を確認してください。
ownCloud 10にAmazon S3バケットを追加し、互換性のある認証情報とエンドポイントを準備し、マウントとプライマリストレージを混同することなくアクセスを確認します。
ownCloud Server の保護された MariaDB ダンプをスケジュールし、メンテナンスモードを安全に処理し、各バックアップに依存する前に検証します。
ownCloud 10からoCISへの移行を計画する際は、サポート対象のアプリ、順序付けられたコマンド、本人確認、および個別に処理する必要のあるデータの明確なリストを用意してください。
ownCloud Classic 10のロゴを置き換え、テーマアプリを使用してWeb UIの色を調整し、アップグレードや整合性チェックの落とし穴を回避します。
役割ごとに、新しいownCloud Infinite Scaleユーザーにバイト単位のストレージ制限を割り当てます。proxy.yamlの例と安全な検証チェックリストも含まれています。
TLS検証を無効にせずに、サーバーのホスト名、証明書チェーン、プライベートCAの信頼、およびキャプティブポータルの問題を確認することで、ownCloudデスクトップの同期を復元します。
無効ファイルレポートを使用して、一致しないコアファイルまたはアプリ署名を特定し、正しいリリースファイルを復元し、整合性チェックを安全に検証します。
ownCloud Infinite Scaleを公式のComposeサンプルからデプロイし、ドメインと永続ストレージを設定した後、TLS、コンテナ、および初回ログインを確認します。



