Xwaylandを使用してWayland上でElement Desktopのクラッシュを阻止する
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
ランサムウェア保護は、Windows 11 に搭載されている便利な機能で、ランサムウェア攻撃からユーザーのデバイスを保護するのに役立ちます。ただし、デフォルトでは、このランサムウェア対策はすべての Microsoft デバイスでオフになっています。次の記事を読んで、セキュリティ設定でこの機能を有効にする方法を見てみましょう。
目次
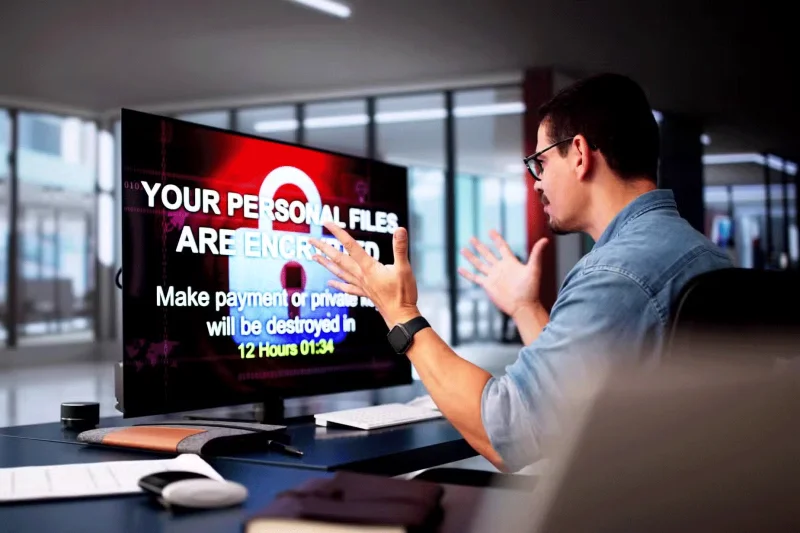
コンピューターでランサムウェア保護を有効にすることの重要性を理解するには、まずランサムウェア攻撃の仕組みを理解する必要があります。これらの攻撃は、ドキュメント、写真、ビデオなどの重要なデータを標的とし、それらを暗号化してアクセス不能にします。その後、サイバー犯罪者は復号キーと引き換えに身代金を要求します。
攻撃は高速で、コンピュータが感染するとすぐに再起動し(またはデスクトップに移動し)、すべてのファイルが暗号化されていることがわかります。攻撃の犯人であるサイバー犯罪者に連絡する方法を説明したテキスト ファイルが 1 つ表示されます。これは典型的なパターンですが、攻撃は他の形で現れることもあります。
これにより、データへのアクセスを回復するために身代金を支払う必要が生じます。ただし、場合によっては支払い後も復号キーを受け取れないことがあります。
ランサムウェアはさまざまな方法でデバイスに侵入する可能性があります。ブラウジング中に悪意のあるリンクをクリックしたり、ランサムウェアに感染した外付けハードドライブに接続したり、Web から悪意のあるアプリや侵害されたファイルを誤ってダウンロードしたりする可能性があります。ランサムウェア保護を有効にすると、誤ってそのようなミスを犯した場合でもデータが保護されます。
制御されたフォルダー アクセスにより、信頼できないソフトウェアを誤ってインストールした場合でも、不明なアプリケーションや疑わしいアプリケーションが保護されたフォルダーを変更するのを防止できます。ランサムウェアで暗号化されたファイルは身代金を支払わずに復号することはほぼ不可能であるため、この機能を有効にすると、詐欺師に支払う金銭的負担を軽減できます。
通常、ランサムウェア保護機能は高価なプレミアム パッケージにのみ含まれるサードパーティのセキュリティ プログラムやウイルス対策プログラムとは異なり、Windows セキュリティではこの機能を無料で提供しています。この機能により、プレミアムサードパーティソフトウェアに投資することなく、システムをランサムウェア攻撃から保護できるため、毎月のコストを節約できます。
Windows は、システムの疑わしいアクティビティを継続的に監視し、潜在的なランサムウェア攻撃をリアルタイムでブロックします。このプロアクティブな防御機能は、システムのセキュリティに対する信頼を高めるだけでなく、サイバー攻撃を常に心配することなく作業や Web の閲覧を行える安心感も提供します。
最後に、いつ被害に遭うかわからないので、ランサムウェア対策を常に有効にしておいてください。
これらの変更を行う前に、管理者アカウントを使用していることを確認してください。ゲスト アカウントではこの機能にアクセスできません。
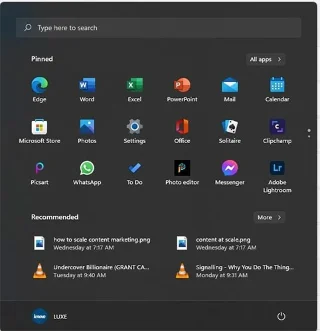
1. Winボタンをクリックし、スタートメニューを下にスクロールして [設定] タブを見つけます。クリックすると設定メニューが開きます。
もう 1 つの方法は、ピン留めされたアイテムの設定アイコンを探すか、検索バーを使用して「設定」を検索することです。
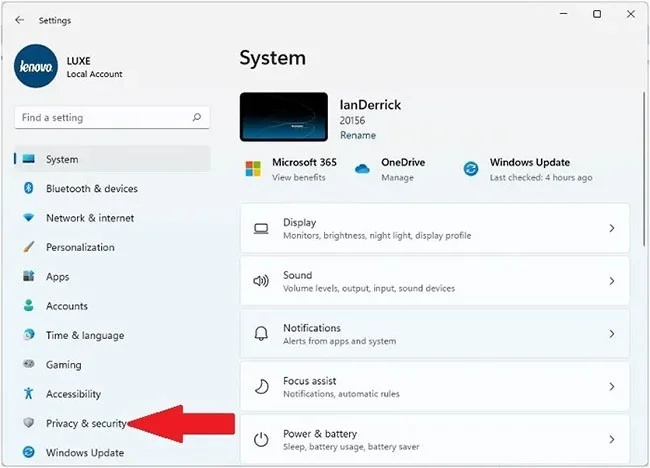
3. [設定]タブが起動したら、[プライバシーとセキュリティ]を選択します。
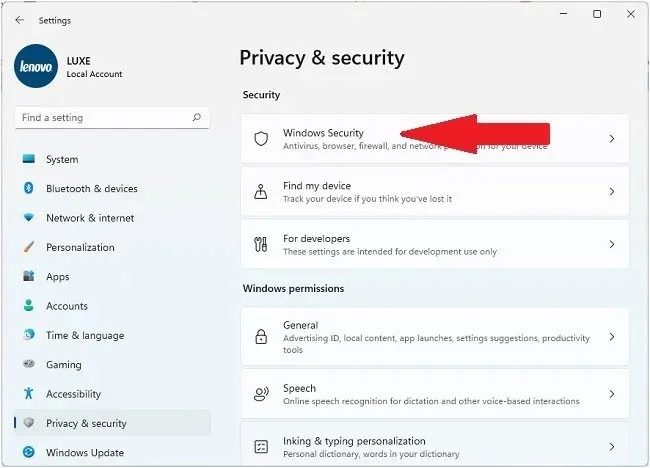
4. Windows セキュリティ メニューを見つけます。
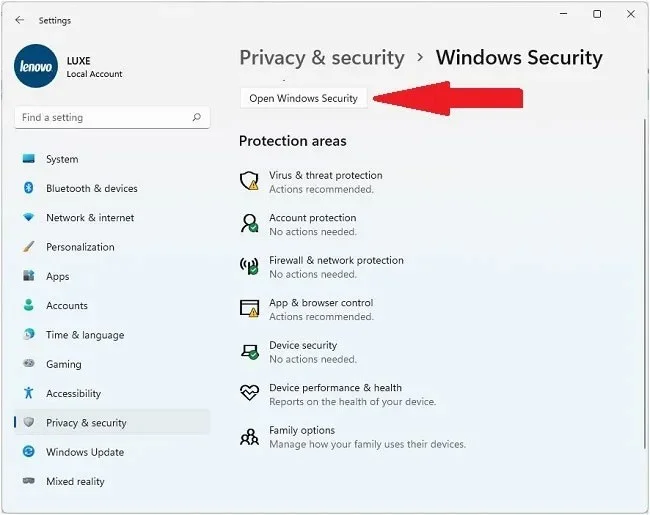
5. 「Windows セキュリティを開く」ボタンをクリックして、ランサムウェアの設定にアクセスします。
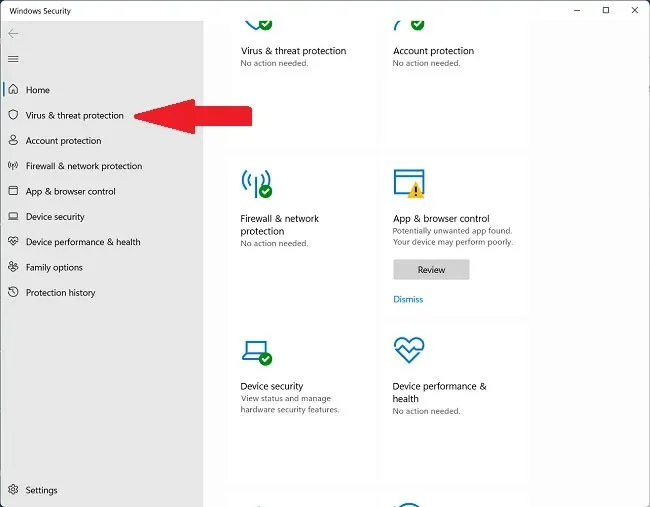
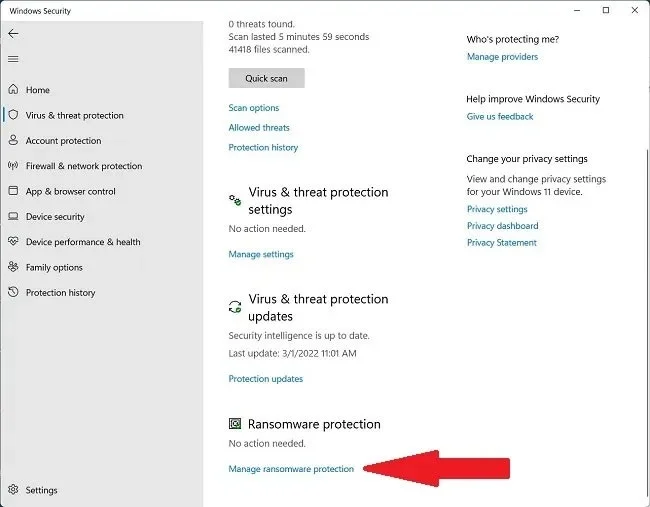
6. 新しいウィンドウが開きます。ここで、 [ウイルスと脅威、保護]メニュー項目をクリックし、下にスクロールして [ランサムウェア保護] オプションを見つけます。
7. 「ランサムウェア保護の管理」をクリックして、ランサムウェア関連のオプションのリストを取得します。
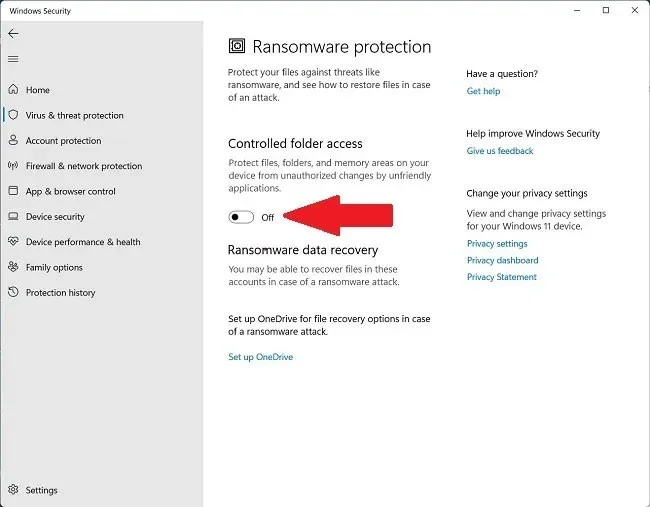
8.右側のペインで「コントロールされたフォルダー アクセス」オプションを探します。
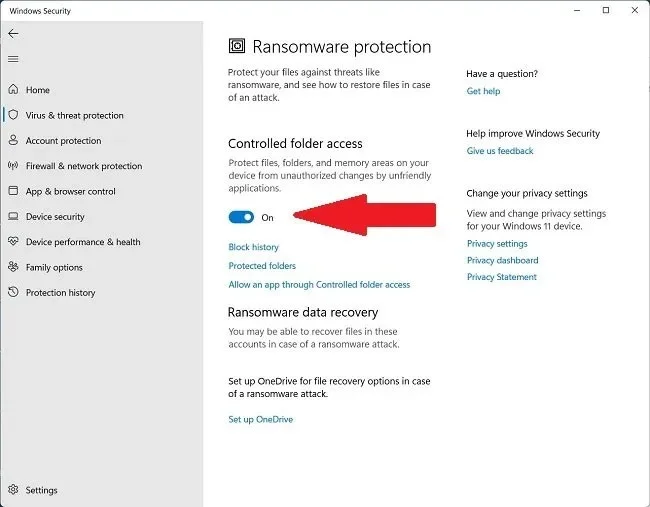
9. スイッチを切り替えて機能を有効にします。
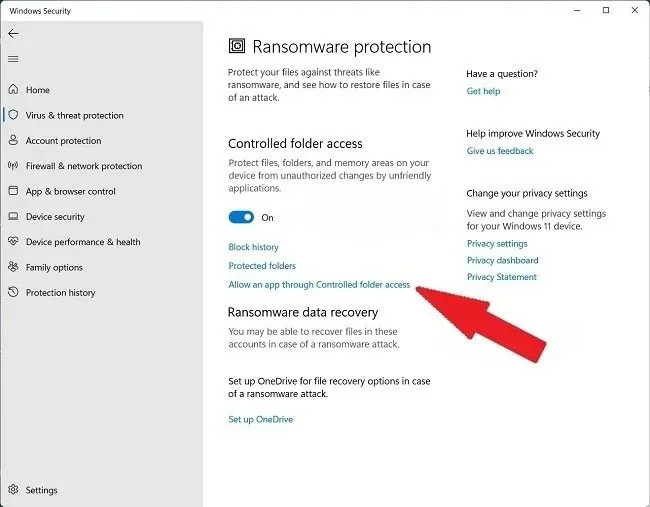
ランサムウェア保護が有効になりました。ここでは、保護されたフォルダー内で誤った警告結果を出す可能性のあるプログラム フォルダーを追加 (ホワイトリストに追加) することもできます。
ランサムウェア保護を有効にすると、制御されたフォルダーへのアクセスを取得できるように、お気に入りのプログラムの一部をホワイトリストに登録する必要があります。以下の手順は、誤った認証を回避し、新しいプログラムをインストールするのに役立ちます。
1. [コントロールされたフォルダー アクセス] ウィンドウで[コントロールされたフォルダーアクセスによるアプリの許可]をクリックします。
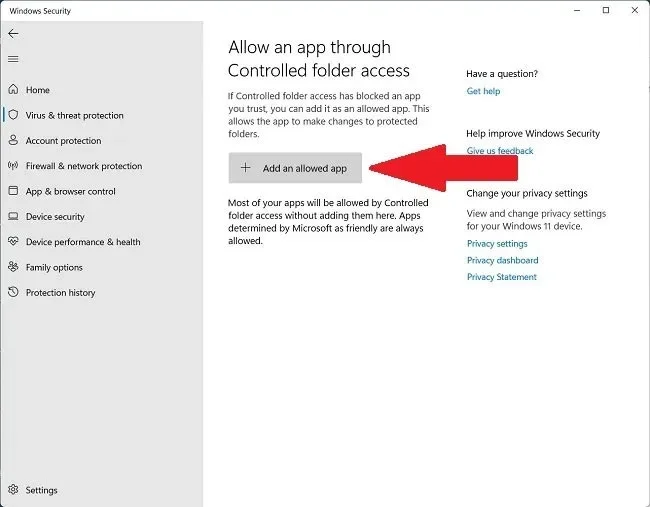
2. 「許可されたアプリを追加」をクリックします。
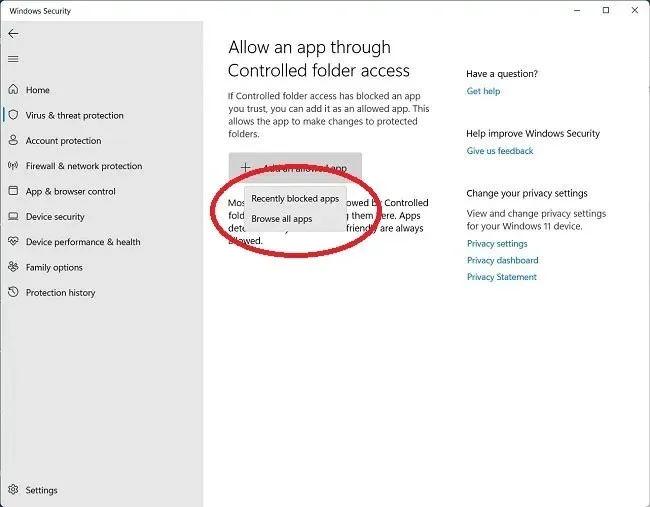
3. [すべてのアプリの参照]または [最近ブロックされたアプリ]を選択して、アーカイブまたはブロックされている Windows セキュリティ (旧称 Windows Defender) アプリを確認します。
4. 「すべてのアプリを参照」を選択すると、.exe 拡張子を持つすべての実行可能ファイルを選択できるポップアップ ウィンドウが開きます。
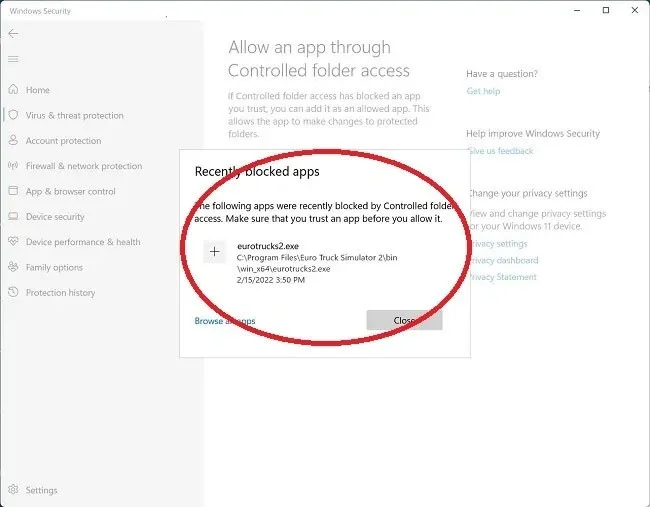
5. 「最近ブロックされたアプリ」では、有害なアプリや不要なアプリを削除したり、保持したいアプリを復元したりできます。
役に立つソフトウェアやアプリを誤ってランサムウェアとしてフラグ付けしないようにするには、それらを保護されたフォルダー セクションに追加します。
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
UnifiedPushとntfyを使用してElement Androidを設定し、アラートが失敗した場合は、自己ホスト型のMatrixゲートウェイとAndroidのバックグラウンド設定を確認してください。
Nextcloudのアップロード設定、iOSの権限、バッテリーモード、およびiPhoneのバックグラウンドスケジュールの制限を確認することで、バックグラウンド写真の検出機能を復元できます。
ONLYOFFICEのフォントヒントモードを比較し、ズーム機能とLinuxフォントの利用可能性を確認し、ぼかし効果がエディタのみに限定されているか、デスクトップ全体に影響するかを検証します。
ONLYOFFICEデスクトップエディターでPDFをローカルに変換し、DOCXファイルを確認してレイアウトの変更点、スキャンされたページ、修正が必要なテキストなどを確認します。
ownCloudアカウントをONLYOFFICEデスクトップエディターに追加し、接続によって何が可能になるかを理解し、直接アクセス、同期、ブラウザ編集の中から選択してください。
適切なポータルアドレスまたはWebDAVアドレスを使用し、スマートフォンからHTTPS接続をテストして、プライベートネットワーク、TLS、およびログインの問題を区別してください。
カスタムのONLYOFFICEデスクトップエディタープラグインを構築してテストし、その.pluginアーカイブをインストールして、デバッグ用の開発者ツールを有効化します。
Python関数をCalcで使用できるようにし、開いているスプレッドシートに対して実行することで、LibreOfficeとシステムPythonを混同することなく、マクロの欠落やインポートのトラブルシューティングを行うことができます。
Writer文書の残りの部分はそのまま使用できるようにしつつ、特定の箇所を日常的な編集から保護する方法、そしてファイル暗号化がより適切な選択肢となる場合について学びましょう。






