Xwaylandを使用してWayland上でElement Desktopのクラッシュを阻止する
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
今日のWindowsは以前よりもセキュリティ保護が大幅に強化されていますが、Windowsセキュリティと関連ツールはまだ完璧ではありません。コンピューターセキュリティでは対処できない脅威には注意が必要です。
5. フィッシングとソーシャルエンジニアリング
今日私たちが直面する最も一般的なセキュリティ脅威の多くは、従来のコンピュータウイルスのような高度なマルウェアではありません。攻撃者は人間の心理(ソーシャルエンジニアリングと呼ばれる)を悪用し、ユーザーが気づかないうちに個人情報を詐取しようとします。
これには様々な形態があります。例えば、「クラウドストレージがいっぱいです」といった偽メールなど、よく受信するフィッシングメールが良い例です。偽のウェブサイトでクレジットカード情報やアカウントのログイン情報を「確認」するように仕向けるこれらの攻撃では、Windowsのセキュリティツールをクラッキングする必要はありません。
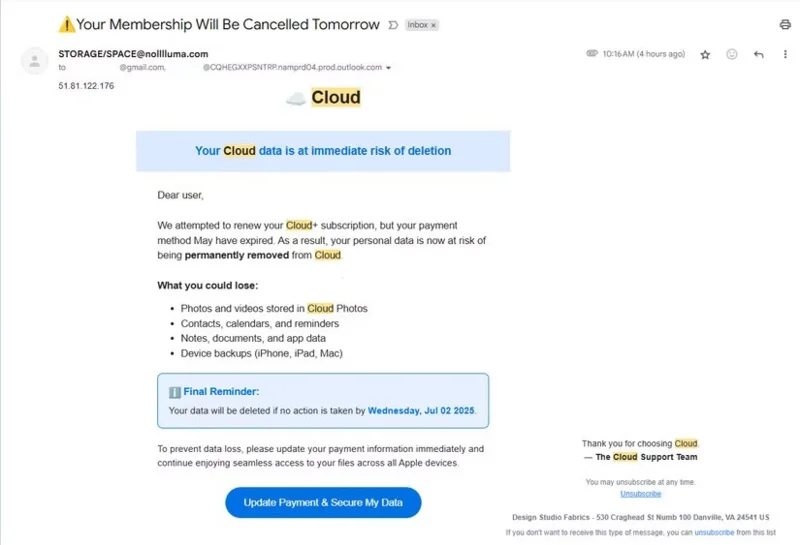
Windows セキュリティは一部のフィッシングサイトからユーザーを保護しますが(「アプリとブラウザの制御」>「評価に基づく保護の設定」>「悪意のあるアプリとサイトについて警告する」)、完璧ではありません。詐欺行為を報道する際、ライターは詐欺行為を分かりやすく説明するために偽サイトを開くことがあり、必ずしもセキュリティ警告を回避して偽サイトにアクセスする必要はありません。
4. アカウントセキュリティの脆弱性とデータ漏洩
パスワードの不適切な使用習慣は、Windows PCに直接的な脅威を与えることはないかもしれませんが、それでも深刻な問題です。アカウントに短くて脆弱なパスワードを使用している場合、Windowsセキュリティは問題を警告しません。パスワードの強度が十分かどうか、あるいはアカウントの1つで2要素認証が利用可能であるにもかかわらず使用していないかどうかについても、アドバイスを提供しません。
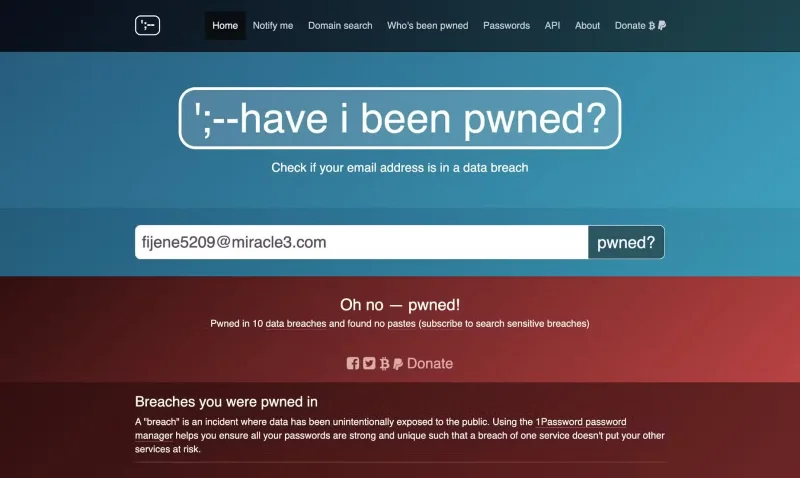
データ侵害もまた、Windows セキュリティでは制御できません。ウェブサイトが侵害された場合、パスワード、クレジットカード情報、その他の個人情報がインターネットに漏洩する可能性があります(パスワードがどれほど強力であっても)。また、Windows ツールは、Have I Been Pwned? のようなウェブサイトの侵害を警告しません。
3. ゼロデイ攻撃
ゼロデイ攻撃は、セキュリティツールにとって防御が非常に困難です。これは、メーカーが「0日」で対処しなければならない全く新しい脆弱性を指します。新しい攻撃に対応するように更新されていないため、Windowsセキュリティはこれを検出できません。
これらの脆弱性に対する通常の修正は緊急パッチであり、Windows を最新の状態に保つことの重要性を示しています。
2. 古いアプリケーションの悪用
コンピュータ上のアプリケーションは、Windows本体と同じくらい危険な攻撃対象になり得ます。既知の脆弱性を抱えた古いアプリケーションは、悪意のある攻撃者がシステムに侵入する手段となります。多くの人がこのミスを犯しています。コンピュータにインストールされているプログラムが数十個もあるのに、ほとんど使われていないため放置されているのです。
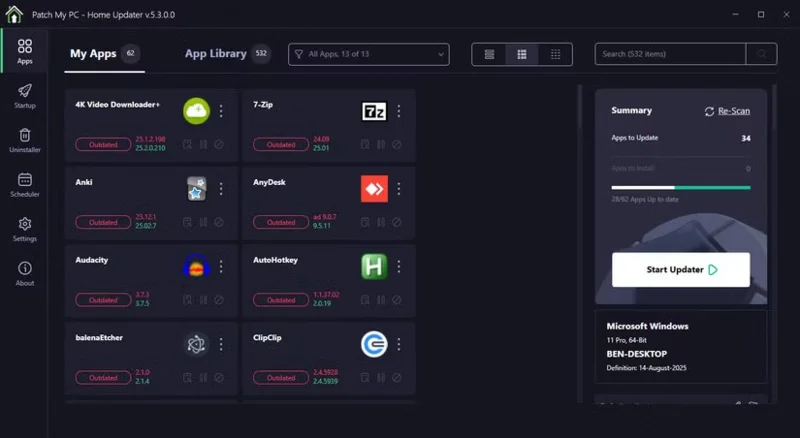
Microsoft Storeアプリでない限り、自動更新は行われません。 「次へ」のプロンプトをクリックする手間をかけずに定期的なアップデートをインストールするには、 Patch My PCなどのPCアップデーターを実行する必要があります。そうしないと、攻撃者がシステムを侵害する新たな手段を得ることになります。
1. 他のデバイスへの攻撃
私たちは、Windowsデバイスのロックダウンだけでなく、包括的なセキュリティに重点を置いています。Windowsセキュリティがインターネットの大部分でデータを保護できない理由を検証しました。これは、他のプラットフォームで一般的な攻撃を特定するのと似ています。
昨今のセキュリティ対策は、どのデバイスでもほぼ共通しています。Android、iOS、macOSにはすべてセキュリティ保護機能が組み込まれており、見覚えのないメールの添付ファイルをクリックしたり、「緊急」メールに注意したりするといったアドバイスは、どのデバイスにも当てはまります。しかし、特にスマートフォンでは、詐欺師がPCではしないような方法でユーザーを騙そうとする可能性があります。
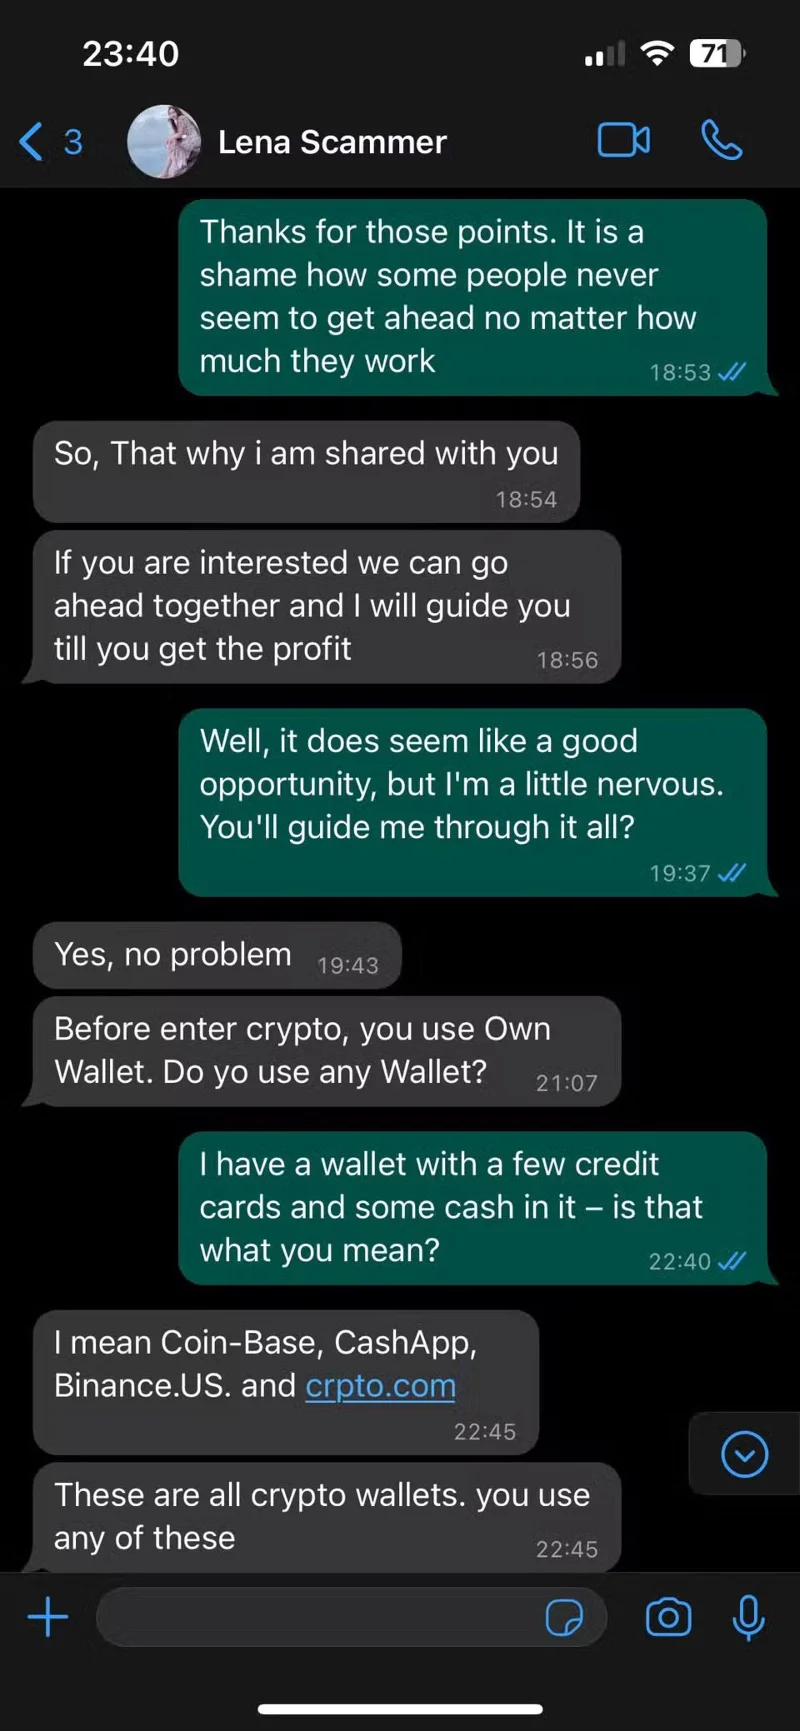
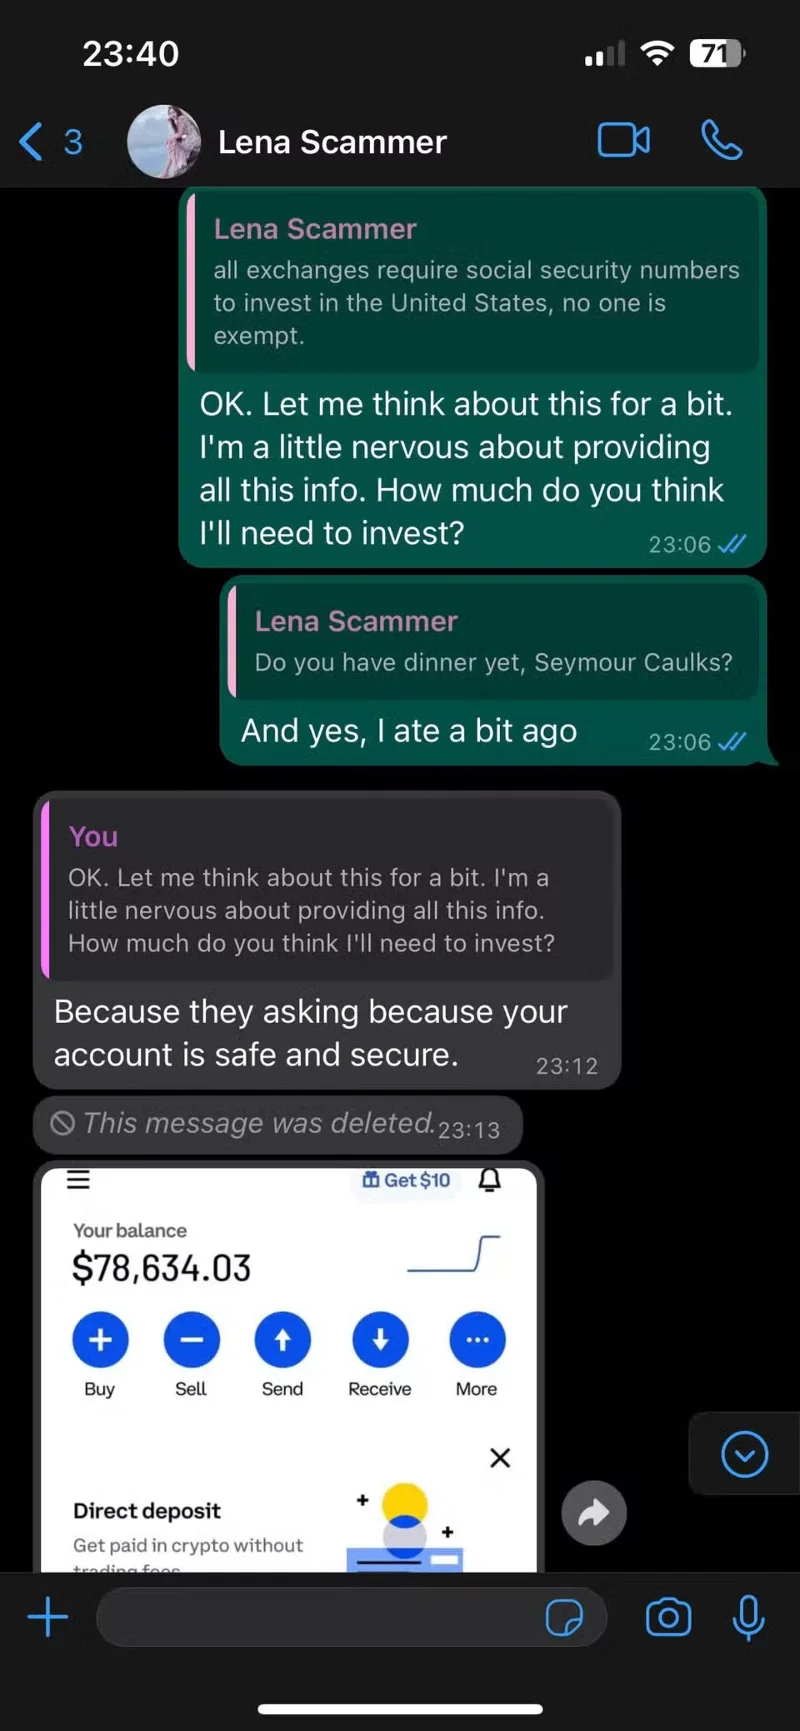
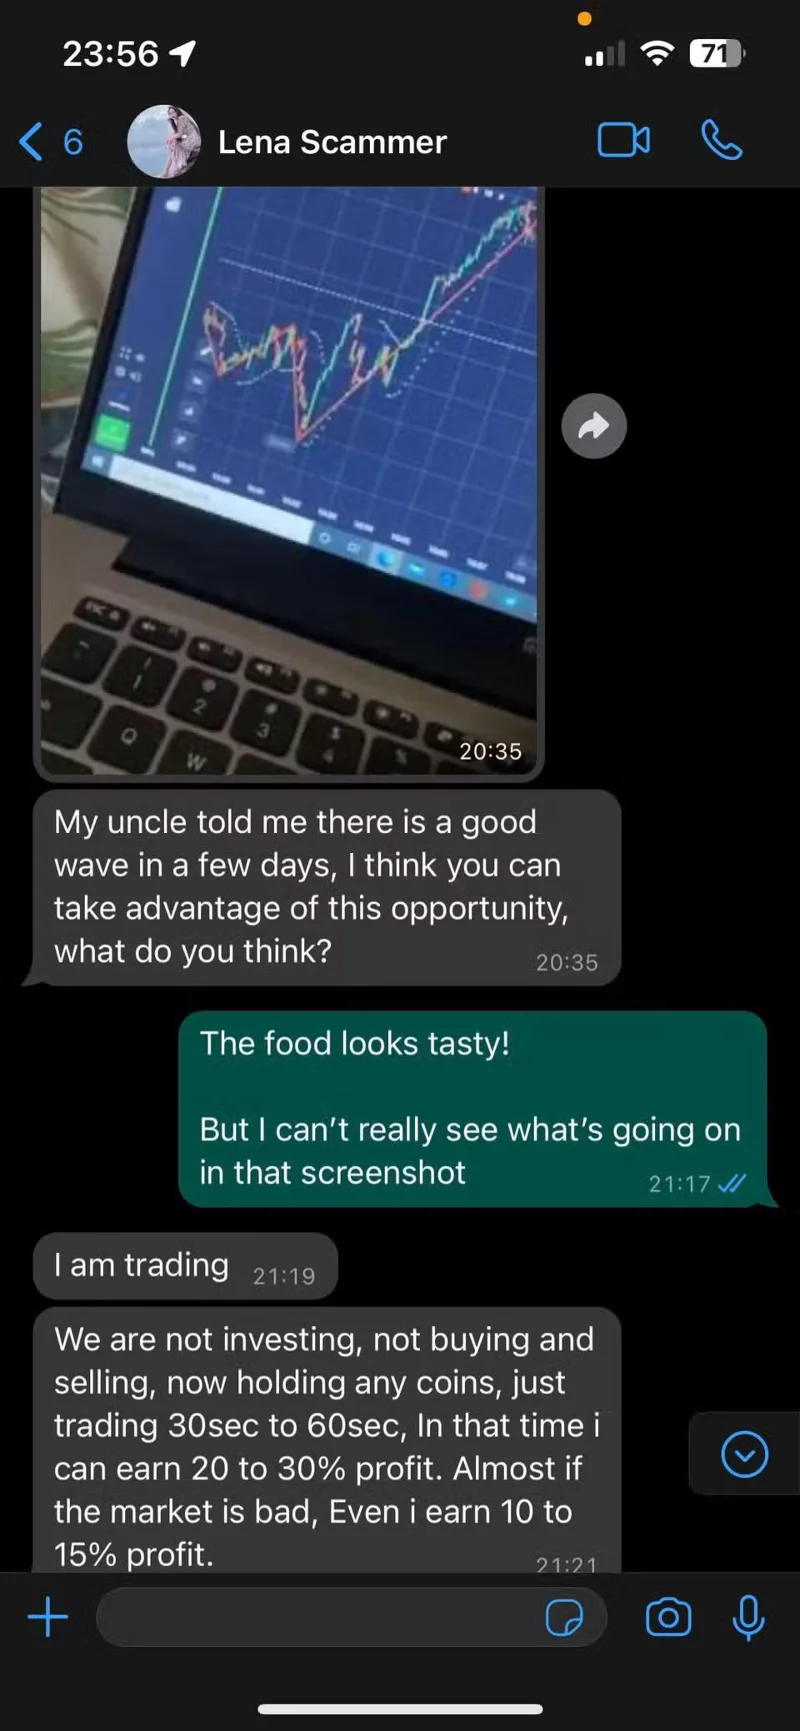
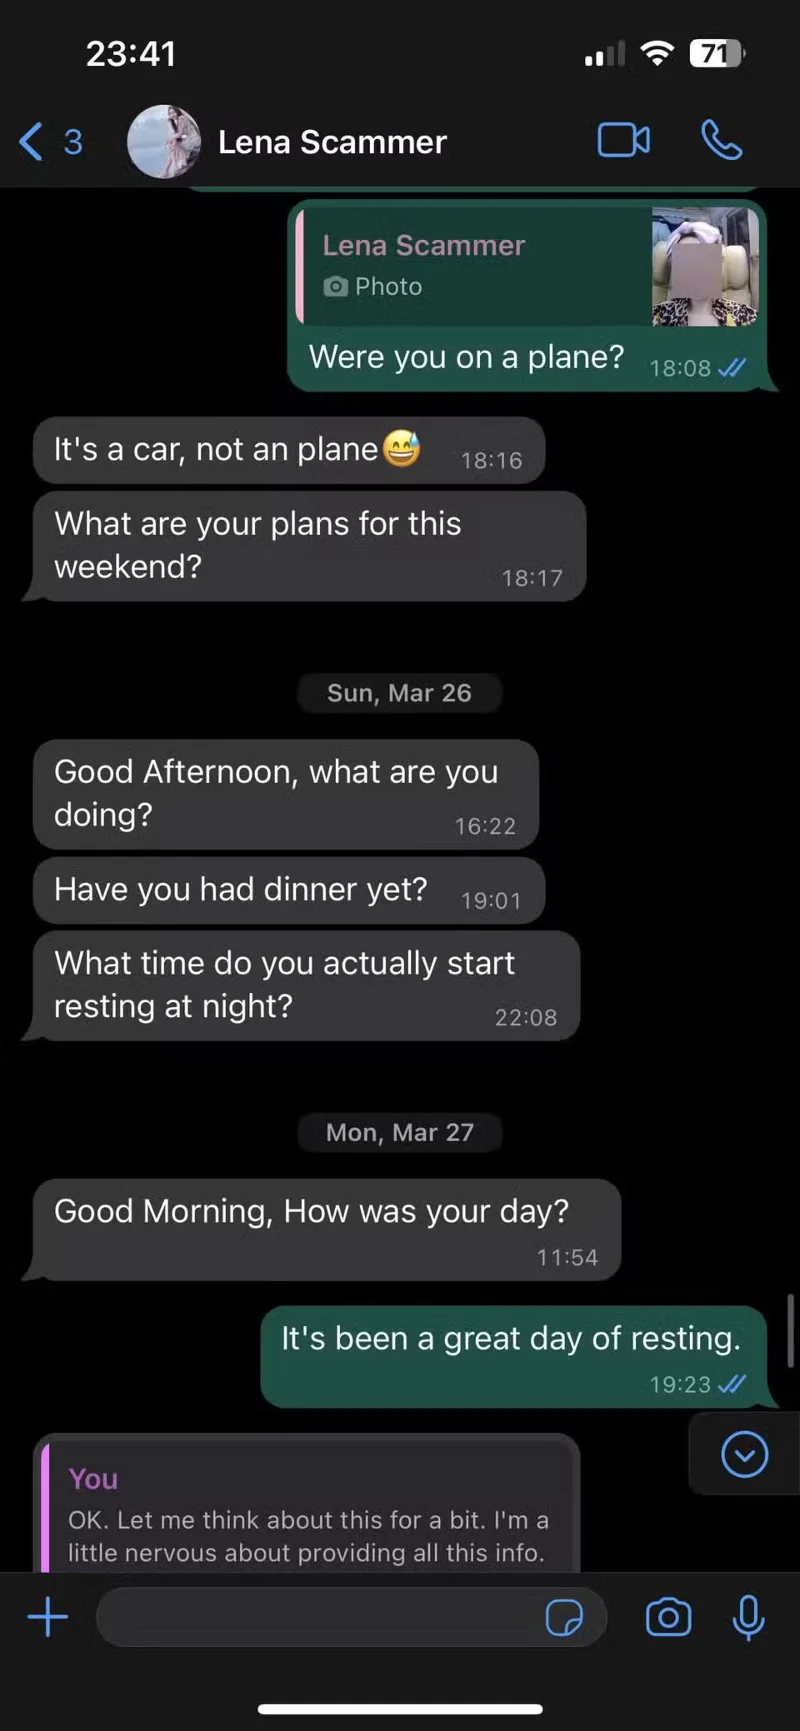
最も一般的な例の一つがロマンス詐欺です。見知らぬ人があなたにメッセージを送り、間違い電話をしたふりをして、友達になりたいと誘うのです。こうした「詐欺」の手口の一つとして、詐欺師はあなたをロマンチックな人物として描き、彼らの素晴らしいプラットフォームに「投資」しているふりをして、仮想通貨を送金させようとします。
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
UnifiedPushとntfyを使用してElement Androidを設定し、アラートが失敗した場合は、自己ホスト型のMatrixゲートウェイとAndroidのバックグラウンド設定を確認してください。
Nextcloudのアップロード設定、iOSの権限、バッテリーモード、およびiPhoneのバックグラウンドスケジュールの制限を確認することで、バックグラウンド写真の検出機能を復元できます。
ONLYOFFICEのフォントヒントモードを比較し、ズーム機能とLinuxフォントの利用可能性を確認し、ぼかし効果がエディタのみに限定されているか、デスクトップ全体に影響するかを検証します。
ONLYOFFICEデスクトップエディターでPDFをローカルに変換し、DOCXファイルを確認してレイアウトの変更点、スキャンされたページ、修正が必要なテキストなどを確認します。
ownCloudアカウントをONLYOFFICEデスクトップエディターに追加し、接続によって何が可能になるかを理解し、直接アクセス、同期、ブラウザ編集の中から選択してください。
適切なポータルアドレスまたはWebDAVアドレスを使用し、スマートフォンからHTTPS接続をテストして、プライベートネットワーク、TLS、およびログインの問題を区別してください。
カスタムのONLYOFFICEデスクトップエディタープラグインを構築してテストし、その.pluginアーカイブをインストールして、デバッグ用の開発者ツールを有効化します。
Python関数をCalcで使用できるようにし、開いているスプレッドシートに対して実行することで、LibreOfficeとシステムPythonを混同することなく、マクロの欠落やインポートのトラブルシューティングを行うことができます。
Writer文書の残りの部分はそのまま使用できるようにしつつ、特定の箇所を日常的な編集から保護する方法、そしてファイル暗号化がより適切な選択肢となる場合について学びましょう。






