Xwaylandを使用してWayland上でElement Desktopのクラッシュを阻止する
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
Windows ファイルエクスプローラーには、ファイルの表示方法を変更するためのオプションが多数用意されています。しかし、システムのセキュリティにとって非常に重要なオプションが、デフォルトで無効になっていることをご存知ない方もいるかもしれません。
ファイル拡張子は重要
ファイル拡張子は、.txt、.exe、.pdf など、ファイル名の最後のピリオドの後に表示される3文字または4文字の接尾辞です。これらの拡張子は識別子として機能し、オペレーティングシステム(およびユーザー)がファイルの種類を即座に認識できるようにします。
Windowsはファイル拡張子に基づいて、ファイルをダブルクリックしたときにどのアプリケーションを起動するかを決定します。例えば、.exeファイルはアプリケーションを起動し、.docxファイルはMicrosoft WordでWordファイルを開きます。多くのプログラムは特定のファイル拡張子でファイルを保存し、そのファイルはそのプログラム(または互換性のあるサードパーティ製ツール)でのみ開くことができます。
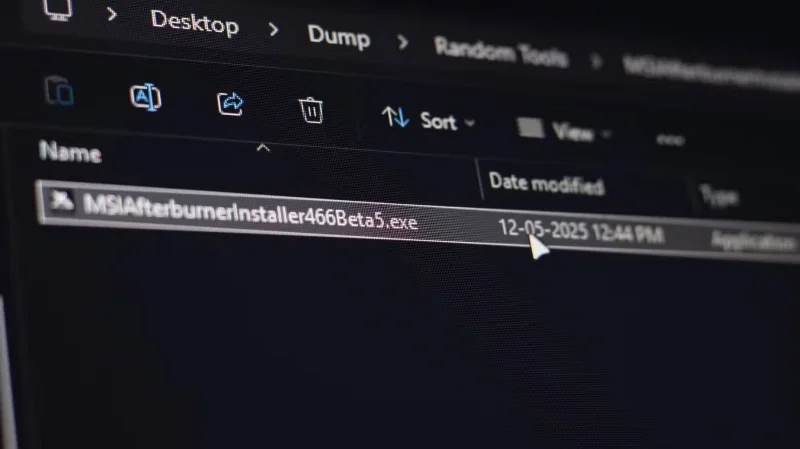
ファイル拡張子を確認できることの重要な利点の一つは、潜在的に危険なファイルを検出できることです。.exe、.bat、.cmd、.vbs、.scrといった拡張子を持つファイルは、システム上で悪意のあるコードを実行するために設計された悪意のあるファイルである可能性があります。これらのファイルは、正規のWindowsツールやプログラムで使用されるファイル拡張子を使用していることが多いため、検出が非常に困難になる場合があります。
ファイル拡張子は重要であるにもかかわらず、Windowsの最新バージョンではデフォルトで非表示になっています。これは、ファイルエクスプローラーのユーザーインターフェースをすっきりとするためです。しかし、マルウェア作成者は、悪意のある実行ファイルを一見無害なドキュメントに見せかけ、ユーザーを騙してPC上でマルウェアを実行させるために、拡張子を非表示にすることがよくあります。そのため、拡張子は表示したままにしておくのが最善です。
Windowsでファイル拡張子を表示する
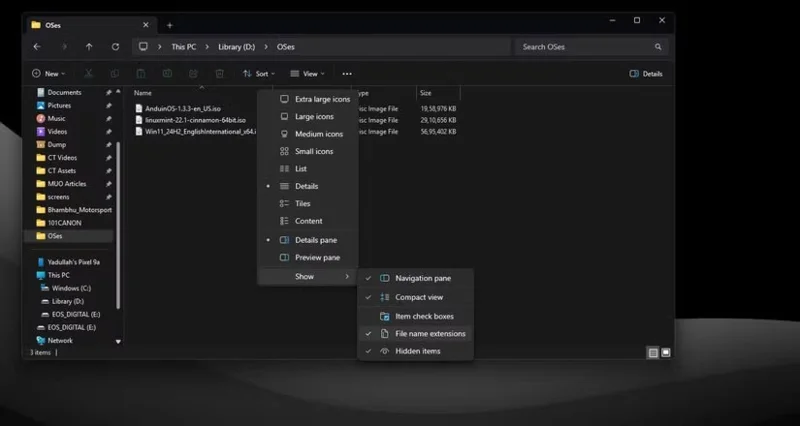
幸いなことに、Windowsでファイル拡張子を表示するには、ほんの数クリックで済みます。Windows 11では、Windowsキー + E のショートカットでファイルエクスプローラーを開き、上部のバーにある「表示」をクリックし、「表示」にマウスを合わせて「ファイル名拡張子」を選択するだけです。これで、コンピューターに保存されているすべてのファイルの拡張子が表示されます。
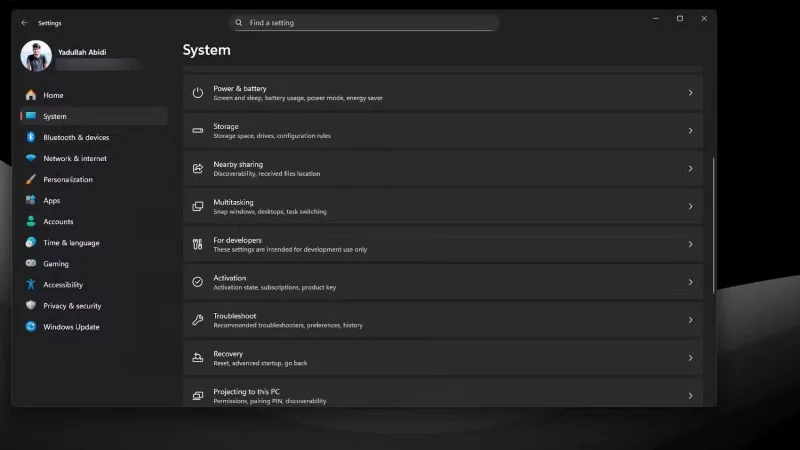
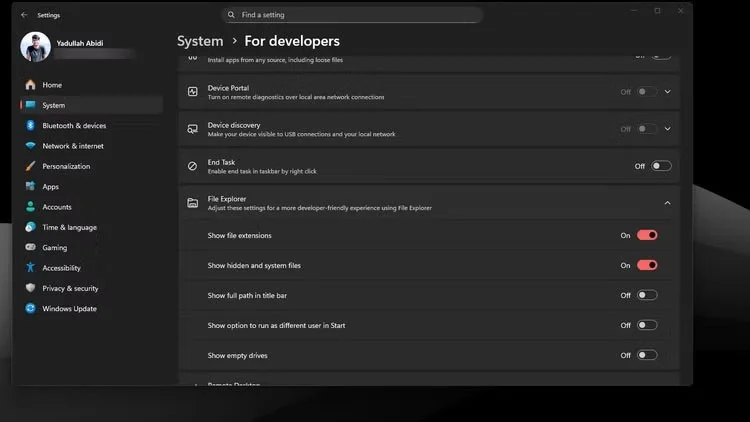
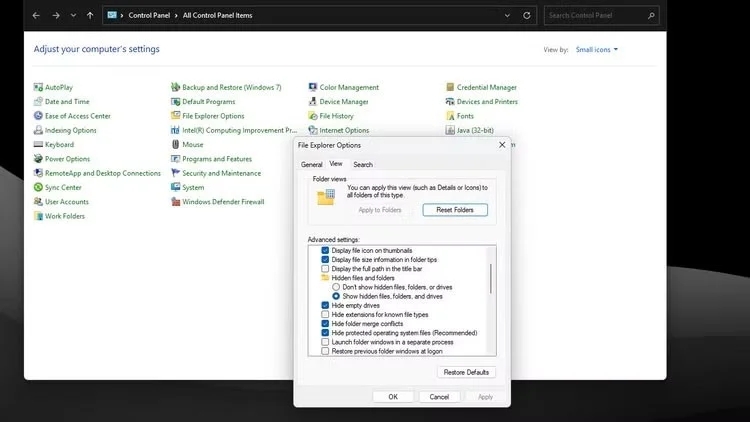
ファイルエクスプローラーの上部バーが表示されない場合は、Windowsの設定からファイル拡張子を表示することもできます。次の手順で表示できます。
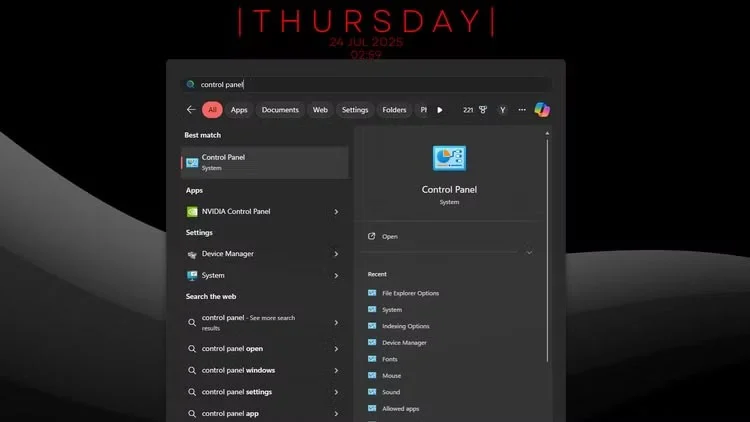
特に古いバージョンの Windows を使用している場合は、コントロール パネルを使用してファイル拡張子を表示することも便利です。
Windowsレジストリに少し変更を加えることでファイル拡張子を表示することもできますが、これは避けるべきです。上記の3つの方法は、2025年現在でもどのバージョンのWindowsでも動作し、エラーも大幅に少なくなります。ただし、ファイル拡張子を素早く表示したい場合は、WindowsターミナルまたはPowerShellで次のコマンドを実行してください。
reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v HideFileExt /t REG_DWORD /d 0 /fこのコマンドは、Windowsレジストリに必要なエントリを追加し、ファイルエクスプローラーにファイル拡張子を表示するように指示します。変更を確認するには、F5キーでファイルエクスプローラーを更新してください。
攻撃者が隠しファイル拡張子を悪用する方法
前述の通り、ハッカーはWindowsの隠しファイル拡張子を悪用して、悪意のあるファイルを無害なファイルに偽装することがよくあります。例えば、image.png.exeというファイルは、ファイルエクスプローラーでは隠しファイル拡張子を持つPNG画像ファイルとして表示されますが、実際には実行ファイルであり、起動すると悪意のあるコードやマルウェアが実行される可能性があります。
この手法は「二重拡張子攻撃」と呼ばれ、ファイル拡張子攻撃の中で最もよく見られるものです。幸いなことに、ファイル拡張子が有効になっている限り、このような悪意のあるEXEファイルは 比較的簡単に見分け、回避することができます。しかし、これは隠し拡張子を使ってユーザーを騙そうとする唯一の手法ではありません。他にも、以下のような一般的な手法があります。
|
技術 |
例えば |
説明する |
|---|---|---|
|
右から左へのオーバーライド(RTLO) |
image[RTLO]gpj.exe は image.exe.jpg として表示されます |
攻撃者は、Unicode 文字 U+202E を使用してファイル名を逆にしました。 |
|
空白のパディング |
document.pdf[100個のスペースを挿入].exe |
偽のファイル拡張子と実際のファイル拡張子の間に空白を追加することで、ファイル拡張子が表示されていても実際のファイル拡張子が画面から押し出されるようになります。 |
|
アイコン操作 |
PDFアイコン付きのdocument.exeファイル |
これは、犯罪者が悪意のあるファイルのアイコンを PDF や JPG アイコンなどのより馴染みのあるアイコンに変更する単純な手法です。 |
|
PIFファイル |
ドキュメント.pif |
PIFファイル拡張子は、ファイル拡張子が有効になっている場合でも、Windowsによって自動的に非表示になります。ただし、PIFファイルは最近のバージョンのWindowsではほとんど使用されません。 |
ご覧のとおり、攻撃者は様々なトリックを使って、画像だと勘違いさせながら悪意のある実行ファイルを実行させようとします。しかし、Windowsでファイル拡張子を数秒表示させるだけで、PC上でマルウェアを誤って起動させてしまう前に、このトリックに引っかかってしまう可能性があります。
ファイル拡張子はファイルの種類を識別するのに役立ちますが、Microsoftのファイルエクスプローラーのデフォルトの設定では拡張子が非表示になっているため、悪意のあるファイルが悪意のあるファイルになりすます可能性があります。このような罠にはまらないようにしましょう!ファイル拡張子を表示し、特にインターネットから入手したファイルや、自分で開こうとしていないファイルの場合は、開く前に必ず拡張子を確認してください。
Linux Waylandがアプリをクラッシュさせた際に、ローカルデータを保持し、グラフィックやパッケージの問題を特定するために、Xwayland経由でElement Desktopをテストしてください。
UnifiedPushとntfyを使用してElement Androidを設定し、アラートが失敗した場合は、自己ホスト型のMatrixゲートウェイとAndroidのバックグラウンド設定を確認してください。
Nextcloudのアップロード設定、iOSの権限、バッテリーモード、およびiPhoneのバックグラウンドスケジュールの制限を確認することで、バックグラウンド写真の検出機能を復元できます。
ONLYOFFICEのフォントヒントモードを比較し、ズーム機能とLinuxフォントの利用可能性を確認し、ぼかし効果がエディタのみに限定されているか、デスクトップ全体に影響するかを検証します。
ONLYOFFICEデスクトップエディターでPDFをローカルに変換し、DOCXファイルを確認してレイアウトの変更点、スキャンされたページ、修正が必要なテキストなどを確認します。
ownCloudアカウントをONLYOFFICEデスクトップエディターに追加し、接続によって何が可能になるかを理解し、直接アクセス、同期、ブラウザ編集の中から選択してください。
適切なポータルアドレスまたはWebDAVアドレスを使用し、スマートフォンからHTTPS接続をテストして、プライベートネットワーク、TLS、およびログインの問題を区別してください。
カスタムのONLYOFFICEデスクトップエディタープラグインを構築してテストし、その.pluginアーカイブをインストールして、デバッグ用の開発者ツールを有効化します。
Python関数をCalcで使用できるようにし、開いているスプレッドシートに対して実行することで、LibreOfficeとシステムPythonを混同することなく、マクロの欠落やインポートのトラブルシューティングを行うことができます。
Writer文書の残りの部分はそのまま使用できるようにしつつ、特定の箇所を日常的な編集から保護する方法、そしてファイル暗号化がより適切な選択肢となる場合について学びましょう。






