Helmを使用してKubernetes上にCollabora CODEをデプロイする

Collabora公式Helmチャートをインストールし、WOPIアクセスとイングレスアフィニティを設定し、一般的な設定ミスがないかデプロイメントを確認します。
Zaloは今日多くの人が使用しているソーシャル ネットワーキング アプリケーションであるため、Zalo アカウントを盗んで友人の情報を入手しようとするハッカーが数多く存在します。したがって、Zalo アカウントの保護は、このアカウントのユーザーにとって非常に緊急の課題です。
すべての Zalo アカウントを盗難や紛失から保護するために、Zalo ではユーザーがID カード/CCCD カードによるアカウント認証を通じてセキュリティ モードを設定できるようにしています。今日は、Download.vn でZalo アカウントの認証に関する簡単な手順を説明した記事を紹介しますので、参照してください。
Zalo アカウントをハッカーから保護するための手順
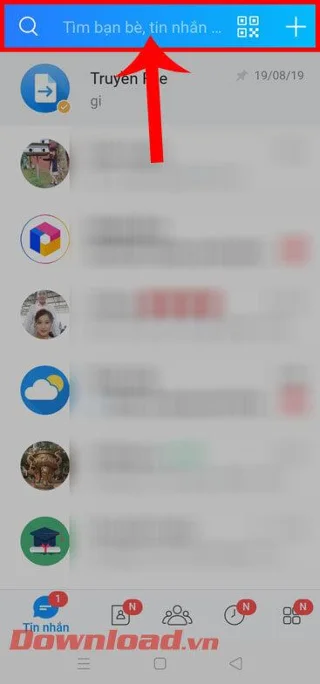
ステップ 1:まず、携帯電話でZalo アプリケーションを開き、画面上の検索ボックスをクリックします。
ステップ 2:検索ボックスにキーワード「Zalo security」を入力します。
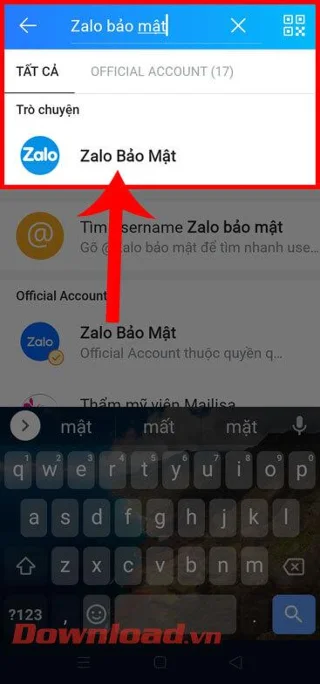
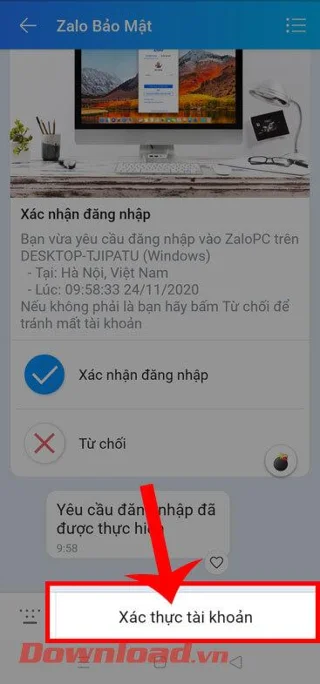
ステップ 3:安全な Zalo会話で、画面の下部にある[アカウント認証]ボタンをタップします。
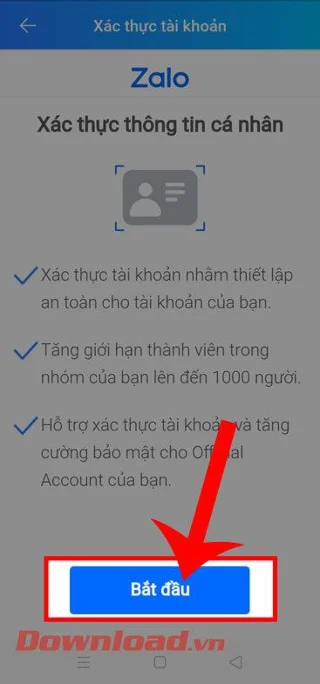
ステップ 4: Zalo アカウントの認証プロセスを開始するには、「開始」ボタン をクリックします。
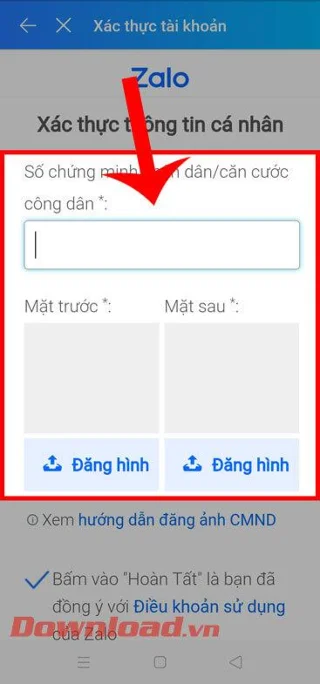
ステップ 5:個人情報の確認画面で、ID カード番号または CCCD カードを入力します。次に、ID カード/CCCD の表と裏の写真を撮ります。
ステップ 6:次に、画面を下にドラッグし、[完了]ボタン をクリックします。
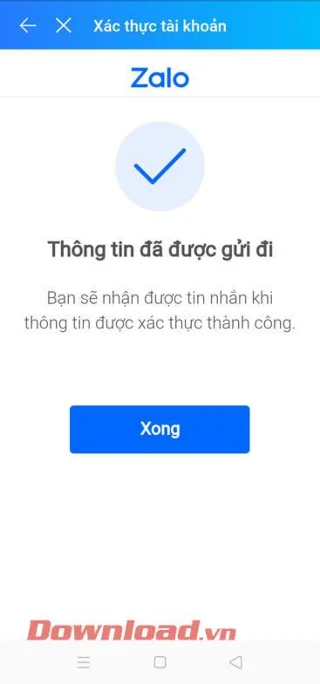
ステップ 7:最後に、アカウントが正常に認証されると、「情報が送信されました」というメッセージが画面に表示されます。
成功を祈っています!
Collabora公式Helmチャートをインストールし、WOPIアクセスとイングレスアフィニティを設定し、一般的な設定ミスがないかデプロイメントを確認します。
Collaboraが空白のドキュメントを開く理由を特定するために、ブラウザのリクエスト、WOPIログ、およびターゲットを絞ったプロキシチェックを使用し、証拠に合った修正方法を選択してください。
CODE Dockerの辞書を設定し、文書の該当箇所に正しくタグを付けることで、英語、フランス語、およびその他のサポートされている言語で適切なスペルチェックが行われるようにします。
coolwsdでビューごとの非アクティブしきい値を調整し、背景タブの暗転、ドキュメントのアンロード、自動保存、ログイン期限切れとは区別します。
定期的なCODE更新チェックを停止し、オプションのリモートサービスを確認し、ドキュメント編集を妨げることなくアウトバウンドネットワーク制御を使用できます。
Seafileで安全なドキュメント編集を有効にするには、デプロイメント用にCollaboraの検出URL、HTTPS、およびWOPIアクセスを設定してください。
システムクリップボードをテストし、ブラウザの権限を調整し、埋め込み型Collabora統合においてiframeポリシーの変更が必要なタイミングを特定します。
フォントファイルをDockerとCollaboraのシステムプレートにマウントすることで、カスタムフォントがエディタに表示され、ドキュメント内で正しくレンダリングされるようになります。
coolwsd.xmlとそのデプロイメントソースをバックアップし、安全に復元してから、ユーザーが編集を再開する前にCODEを検証してください。
CODE内でNextcloudまたはその他のWOPIオリジンを正確に許可し、アクティブなホスト許可リストを確認して、Nextcloudの送信元IP制限と区別します。





