ownCloudの公開リンクに厳格な有効期限を設定する

ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。
ownCloud Infinite Scale のユーザーインターフェースには、独立した 2FA スイッチは用意されていません。時間ベースのワンタイムパスワード (TOTP) を使用するには、Keycloak などの OpenID Connect ID プロバイダーを設定し、ユーザーに認証アプリを登録させ、ログイン時に認証アプリがユーザーに認証を要求するようにしてください。Infinite Scale 独自の MFA 設定は、保護されたルートでのステップアップチェック用であり、OTP 登録フローを作成するものではありません。
このガイドでは、例として Keycloak を ID プロバイダーとして使用します。正確なメニュー ラベルは Keycloak のリリースによって異なる場合があります。以下のスクリーンショットはインターフェースの図解であり、テスト済みのサーバーのキャプチャではありません。ownCloud の現在の 8.2 ドキュメントにOCIS_MFA_ENABLEDは、OCIS_MFA_AUTH_LEVEL_NAMESInfinite Scale 7.3.0 で導入されたルート レベルの強制に関する項目が記載されています。
まず、ユーザーが毎回サインインするたびに2要素認証を要求すべきか、それともサービスの機密性の高い部分にアクセスした時のみ要求すべきかを決定します。Keycloakはブラウザ認証フローでTOTPを要求できます。Infinite Scaleは、OIDC認証コンテキストクラス参照(ACR)クレームを使用して、選択したルートに対してステップアップ認証を要求できます。これらは関連するものの異なる問題を解決します。
| アプローチ | ぴったりです | トレードオフ |
|---|---|---|
| KeycloakのTOTPによるサインイン | ブラウザログインに二段階認証を導入したい組織 | ユーザーは認証アプリと復旧プランが必要です。既存のセッションは、有効期限が切れるか、ユーザーが再度ログインするまで有効なままです。 |
| 無限スケールステップアップMFA | 選択されたルートまたはデータアクションを保護するチーム | ステップアップ認証とACRクレームをサポートするIDプロバイダー(IdP)が必要であり、さらに両側で設定が一致している必要があります。 |
| WebAuthnセキュリティキーまたはパスキー | フィッシング対策認証を優先するチーム | 登録、デバイスのサポート、アカウント復旧には計画が必要です。これはTOTPとは異なる二段階認証の選択肢です。 |
TOTPをシンプルに導入するには、Keycloakのブラウザログインフローから始めましょう。ルート固有のチェックが必要な場合は、ステップアップMFAを別途、意図的に設定してください。サーバー側の動作については、ownCloudプロキシのACRおよびステップアップ認証に関するドキュメントを参照してください。
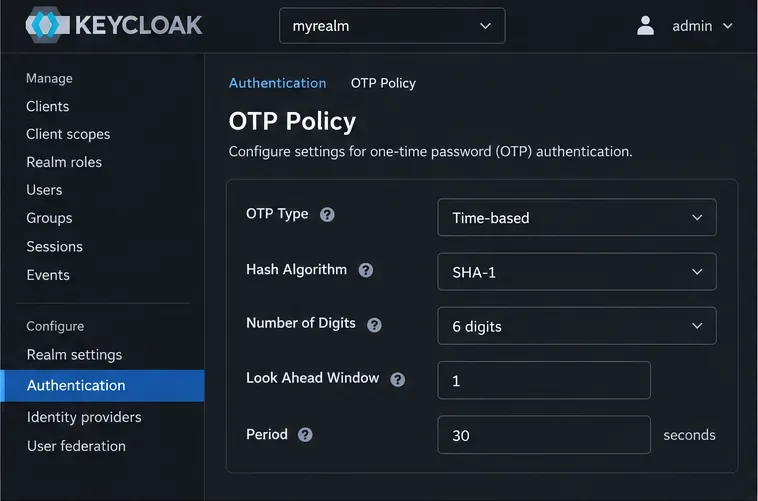
図:KeycloakのOTP(ワンタイムパスワード)ポリシー設定(時間ベースコード用)。ユーザー登録前に、レルムの実際の値を確認してください。
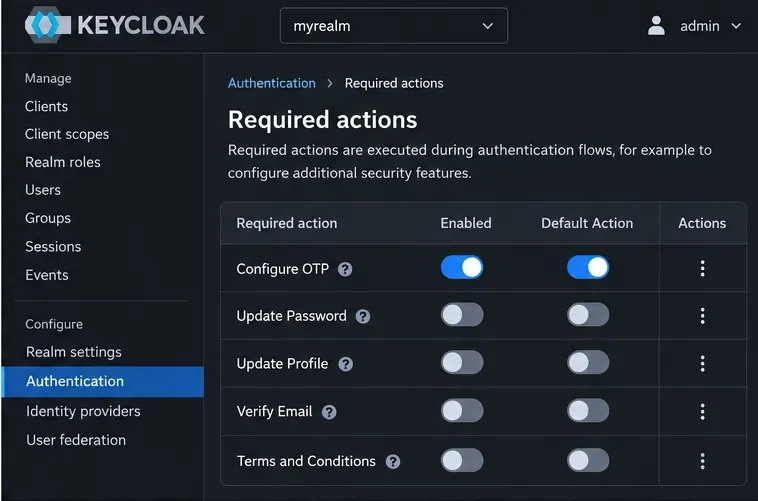
図:OTPの設定は必須アクションおよびデフォルトアクションとして有効になっています。既存ユーザーは引き続き登録プランが必要です。
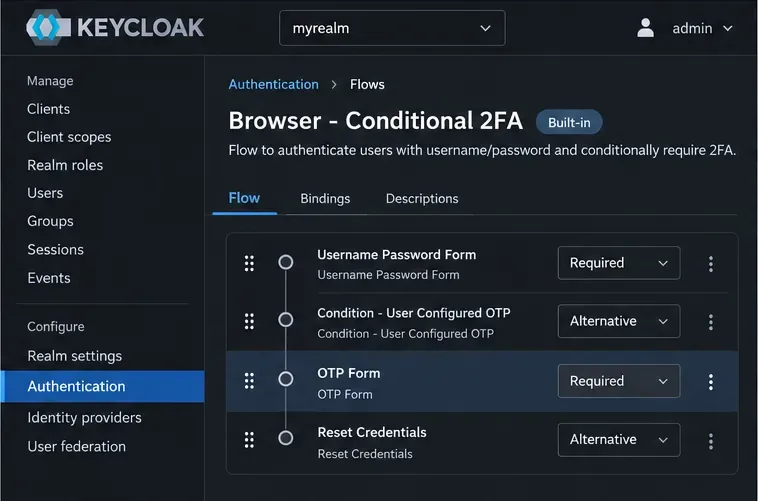
図:OTP(ワンタイムパスワード)を必要とするブラウザフロー。登録と復旧のテストが完了してから展開してください。
Keycloakのデフォルトのブラウザフローは条件付きで動作する場合があります。フローを変更しない限り、2要素認証を登録していないユーザーにはOTP認証が表示されない可能性があります。フローの要件を変更する前に、特にIDブローカー、パスキー、デスクトップクライアント、モバイルクライアントも使用している場合は、Keycloakサーバー管理ガイドを確認してください。
ルートレベルのチェックを行うには、プロキシとフロントエンドを一致するMFA設定で構成します。環境変数を受け入れるデプロイメント構成では、現在の8.2の名前には以下が含まれます。
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
ID プロバイダが MFA 成功後にアクセス トークンに格納する、承認済みの ACR 値と同じ値を使用します。プロキシとフロントエンドのデプロイに関するドキュメントに従って、保護対象のパスを構成し、影響を受けるサービスを再デプロイします。この設定はデフォルトでは無効になっており、それ自体では TOTP を有効にしたり、すべてのログインで OTP を強制したりすることはありません。ユーザーが必要な MFA レベルなしで保護されたルートに到達した場合、Infinite Scale はヘッダー付きの 403 レスポンスをドキュメント化します。ownCloud MFA 環境変数リファレンスとプロキシ サービス構成をX-OCIS-MFA-Required参照してください。

図:現在受け入れられているMFA認証レベルの複数形の環境変数名。その値はIdPのACRクレームと一致する必要があります。
ポリシーを、通常のユーザー、未登録のユーザー、管理者、および組織が使用するデスクトップまたはモバイルクライアントでテストしてください。新規のブラウザログイン時にTOTPが要求され、有効なコードで認証が成功することを確認してください。ステップアップテストでは、MFAが完了していないセッションで保護されたルートを要求し、必要なACRレベルが発行された後にIdPチャレンジが発生し、ルートが機能することを確認してください。
レルム全体でOTPを要求する前に、管理者復旧手順を用意しておきましょう。紛失した認証デバイスをリセットする方法、IDプロバイダーコンソールへのアクセスを維持する方法、そしてサービスへの唯一の復旧手段として特定のユーザーの電話に頼らないようにする方法を文書化してください。TOTPは広くサポートされており、導入も容易ですが、WebAuthnはフィッシングに対する耐性がより高い場合があります。ユーザーが実際に使用しているデバイス、サポート能力、および復旧制御に基づいて選択してください。ownCloudのナレッジベースでは、 KeycloakがInfinite Scale 2FAのオプションとして挙げられています。
ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。
Keycloak経由でTOTPを有効にし、ユーザーを安全に登録し、Infinite ScaleのルートレベルのMFA設定が適用されるタイミングを理解します。
問題がOC10と7.xの互換性の問題なのか、それともCSyncジャーナルの破損なのかを確認し、同期済みファイルを削除せずに適切な修正を適用してください。
HTTP-01またはDNS-01を選択し、ownCloudリバースプロキシを設定して、CertbotがHTTPS証明書を自動的に更新することを確認してください。
展開前に、oCIS LDAPサインインを設定し、ユーザーとグループのルックアップを整合させ、TLSとスキーマの設定を確認してください。
ownCloud 10にAmazon S3バケットを追加し、互換性のある認証情報とエンドポイントを準備し、マウントとプライマリストレージを混同することなくアクセスを確認します。
ownCloud Server の保護された MariaDB ダンプをスケジュールし、メンテナンスモードを安全に処理し、各バックアップに依存する前に検証します。
ownCloud 10からoCISへの移行を計画する際は、サポート対象のアプリ、順序付けられたコマンド、本人確認、および個別に処理する必要のあるデータの明確なリストを用意してください。
ownCloud Classic 10のロゴを置き換え、テーマアプリを使用してWeb UIの色を調整し、アップグレードや整合性チェックの落とし穴を回避します。
役割ごとに、新しいownCloud Infinite Scaleユーザーにバイト単位のストレージ制限を割り当てます。proxy.yamlの例と安全な検証チェックリストも含まれています。



