ownCloudの公開リンクに厳格な有効期限を設定する

ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。
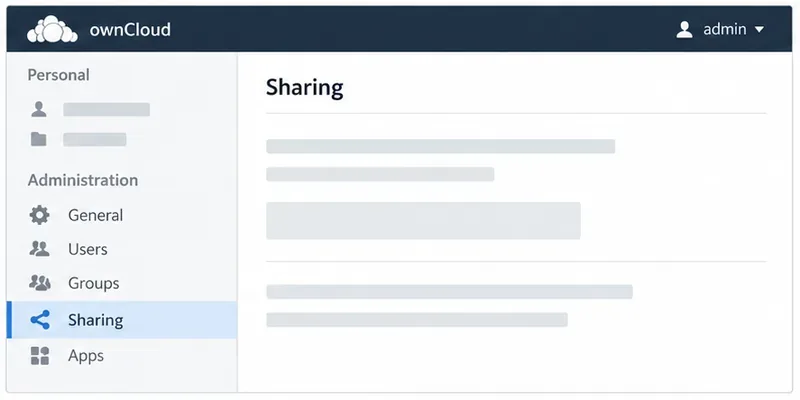
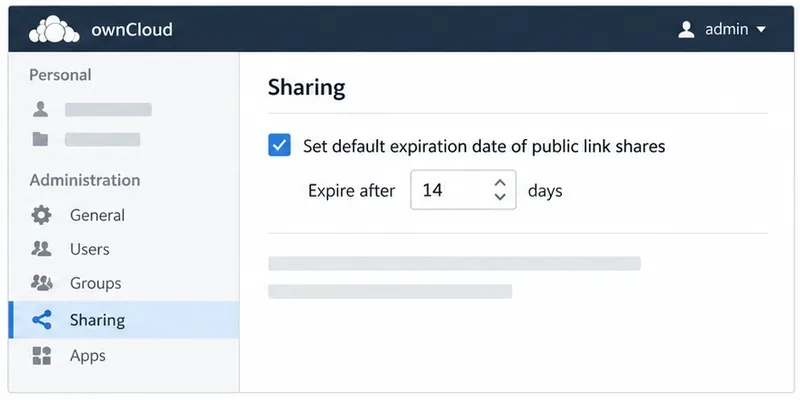
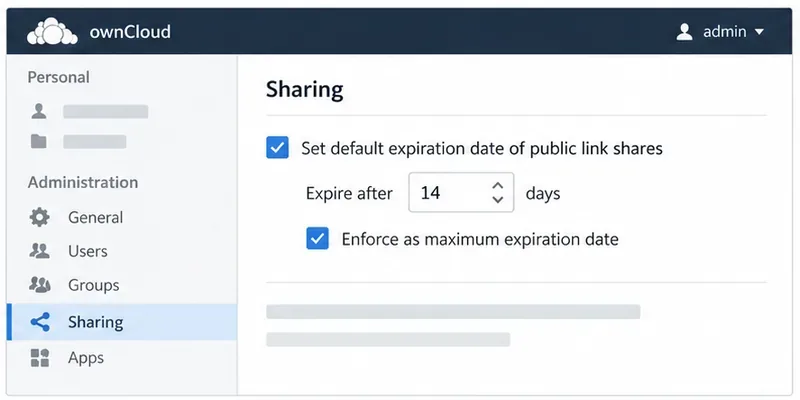
ユーザーが公開リンクをアクティブな状態にできる期間を制限するには、ownCloud 管理者としてサインインし、[設定] > [管理] > [共有]を開きます。公開リンクの設定で、[公開リンク共有のデフォルトの有効期限を設定する]を有効にし、日数を入力して、[最大有効期限として強制する]も有効にします。最初のオプションはデフォルト値を設定し、2 番目のオプションはユーザーがそれ以降の日付を選択できないようにします。ただし、より短い有効期間を選択することは可能です。
この手順は、ownCloud Server Classic(Server 10.16向けにドキュメント化された10.xインターフェース)に適用されます。メニューの文言やレイアウトは、インストールされているバージョン、テーマ、または追加の共有アプリによって異なる場合があります。ownCloud Infinite Scaleについては、共有インターフェースと管理方法が異なるため、この手順では説明していません。
デフォルトを選択するのは、ユーザーには通常、推奨される有効期限が表示されるが、それを延長または削除できる場合のみです。パブリックリンクがポリシーの制限を超えて存続してはならない場合は、デフォルトを選択してそれを最大値として強制します。ownCloud の管理者マニュアルでは、このチェックボックスは最大有効期限をデフォルト値に制限しつつ、それより前の日付を許可するものと定義されています。
例えば、管理者が14日間に設定し、最大期間を有効にした場合、公開リンクを作成するユーザーには約14日後の有効期限が設定され、30日間まで延長することはできません。ユーザーは、一度限りの引き継ぎのために、より短い期間を選択できます。最大期間のチェックボックスがオフの場合、14日間は上限ではなく、開始値として機能します。
このポリシーによって、以前に作成されたすべての公開リンクが短縮されるとは限りません。マニュアルでは、公開リンク共有に適用されるデフォルト設定について説明しており、設定を変更すると既存の共有レコードが遡及的に書き換えられるとは明記していません。既存のリンクは個別に監査してください。ファイルまたはフォルダの共有パネルを開き、「公開リンク」の各エントリを確認し、準拠する日付を設定するか、機能しなくなったリンクを削除してください。ownCloudは1つのファイルまたはフォルダに対して複数の公開リンクをサポートしているため、1つのリンクだけを確認すると、他のリンクを見落とす可能性があります。
公開リンクの有効期限は、サーバーの時刻に基づき、指定された日の終わりに有効になります。つまり、リンクは作成時刻に選択した24時間経過した時点で必ずしも無効になるわけではありません。受信者に有効期限を説明する際は、インスタンスのタイムゾーンを考慮してください。
まず、パブリックリンクセクションで最大オプションを有効にしたことを確認してください。ユーザーまたはグループ共有の隣接するコントロールは有効にしないでください。次に、管理ページに戻り、チェックボックスが保持されていることを確認してください。管理者以外のアカウントを使用して、機密性の低いテストファイルへの一時的なリンクを作成し、テストを行ってください。ポリシーのテストには、機密性の高いコンテンツは絶対に使用しないでください。
次に、インストールされているアプリが有効期限ルールを追加しているかどうかを確認します。たとえば、オプションの共有リンクパスワードポリシーアプリは、リンクにパスワードが設定されているかどうかに応じて、リンクの有効期間を異なるものに設定できます。エンタープライズ分類機能やポリシー適用機能も、個別のルールを適用できます。これらの追加機能はユーザーに表示される内容に影響を与える可能性があるため、インストールされているアプリの正確なバージョンに関するドキュメントを確認し、組み込みのチェックボックスが唯一の有効なポリシーであると想定しないようにしてください。ポリシーを回避するために、データベースの行を編集したり、ownCloudのコードにパッチを適用したりしないでください。
結果が異なる場合は、トラブルシューティングを行う前に、ownCloud Serverのバージョンと有効になっている共有ポリシー対象アプリを確認してください。ラベルや動作はアプリのバージョンによって異なる場合があり、ポリシールールはグローバル設定よりも詳細な設定が可能です。
ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。
Keycloak経由でTOTPを有効にし、ユーザーを安全に登録し、Infinite ScaleのルートレベルのMFA設定が適用されるタイミングを理解します。
問題がOC10と7.xの互換性の問題なのか、それともCSyncジャーナルの破損なのかを確認し、同期済みファイルを削除せずに適切な修正を適用してください。
HTTP-01またはDNS-01を選択し、ownCloudリバースプロキシを設定して、CertbotがHTTPS証明書を自動的に更新することを確認してください。
展開前に、oCIS LDAPサインインを設定し、ユーザーとグループのルックアップを整合させ、TLSとスキーマの設定を確認してください。
ownCloud 10にAmazon S3バケットを追加し、互換性のある認証情報とエンドポイントを準備し、マウントとプライマリストレージを混同することなくアクセスを確認します。
ownCloud Server の保護された MariaDB ダンプをスケジュールし、メンテナンスモードを安全に処理し、各バックアップに依存する前に検証します。
ownCloud 10からoCISへの移行を計画する際は、サポート対象のアプリ、順序付けられたコマンド、本人確認、および個別に処理する必要のあるデータの明確なリストを用意してください。
ownCloud Classic 10のロゴを置き換え、テーマアプリを使用してWeb UIの色を調整し、アップグレードや整合性チェックの落とし穴を回避します。
役割ごとに、新しいownCloud Infinite Scaleユーザーにバイト単位のストレージ制限を割り当てます。proxy.yamlの例と安全な検証チェックリストも含まれています。




