SynapseでMatrixサインアップを閉鎖するか、招待トークンを必須にする
自己ホスト型のSynapseサーバーでの新規アカウント作成を停止するか、登録を招待制にし、使用回数に制限のある登録トークンを使用するようにしてください。
まず、参加処理の遅延が特定のルーム、特定のリモートホームサーバー、またはすべてのフェデレーションルームに影響しているかどうかを確認してください。タイムアウトを変更したりワーカーを追加したりする前に、Synapseのフェデレーション宛先ステータスとログを使用して、繰り返し発生する障害を特定してください。参加処理はホームサーバーの境界を越え、参加認証情報とルームの状態データを交換します。そのため、リモートサーバーの処理速度が遅かったり、ルームの規模が大きかったりすると、たとえ自分のサーバーが正常に動作していても、1つの参加処理が遅れる可能性があります。
Matrixのサーバー間仕様ではmake_join、ハンドシェイクと参加サーバーに返される状態について記述されていますsend_join。つまり、「フェデレーションの遅延」は必ずしもローカルのSynapseキューの問題とは限りません。以下のチェック項目で、考えられる原因を特定できます。
別のフェデレーションルームへの参加と比較して、遅い参加を確認してください。ホームサーバー上の他のユーザーも同様の遅延を報告しているかどうかを確認し、ルームIDまたはエイリアスと、関係するリモートサーバー名をメモしてください。1つのルームのみが遅い場合は、そのルームの状態、または既にそのルームに参加しているホームサーバーがボトルネックになっている可能性があります。同じリモートサーバーが関係する多くのルームが遅い場合は、その宛先の到達可能性と再試行状態を確認してください。多くの無関係なサーバーへの参加が遅い場合は、自身のリソースとアウトバウンドフェデレーションパスを調査してください。
影響を受けるリモートサーバーについては、Synapseを実行しているマシンからSynapseのフェデレーション管理APIにクエリを実行してください。
curl -H "Authorization: Bearer $SYNAPSE_ADMIN_TOKEN" \
"http://127.0.0.1:8008/_synapse/admin/v1/federation/destinations/remote.example"ホームサーバー名に置き換えremote.example、デプロイメントにはクライアントリスナー アドレスを使用してください。ゼロretry_last_ts以外の正のretry_interval値は、Synapse が最近の接続失敗を記録し、再試行する前に待機していることを示します。DNS、TLS、接続、リモート応答エラーなど、実際の失敗については、対応する Synapse ログを確認してください。Synapse はこのFederation Admin API を実験的なものとして文書化しており、変更される可能性があります。実行しているリリースのドキュメントを参照してください。Admin API は非公開にし、アクセス トークンを公開サポート リクエストに貼り付けないでください。
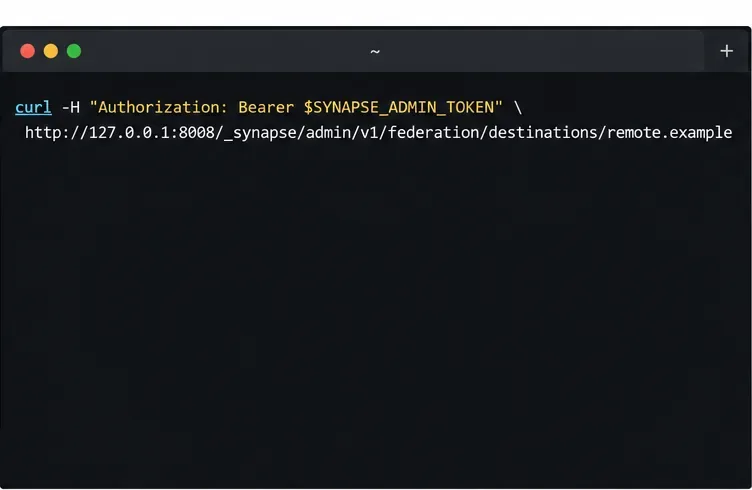
ローカル認証済みの宛先ステータス要求の図解。このパネルにはコマンドのみが表示され、リアルタイムの応答は表示されません。
他のサーバーが自分のホームサーバーに接続できない可能性がある場合は、サーバー名を指定して公式のMatrix Federation Testerを実行してください。このツールは、公開されているフェデレーションの検出と接続性をチェックします。ただし、Synapseホストから特定のピアへの送信リクエストが成功したことを単独で証明するものではないため、レポートを自分のログや宛先ステータスと比較してください。
Prometheusが既にSynapseメトリクスエンドポイントをスクレイピングしている場合は、影響を受けるドメインをに追加しfederation_metrics_domains、デプロイプロセスに従ってSynapseをリロードまたは再起動してください。Synapseは、構成マニュアルhomeserver.yamlに記載されているように、リストしたドメインとの間で送受信された永続的なルームイベント(PDU)の経過時間に関するPrometheusメトリクスを公開できます。
federation_metrics_domains:
  - matrix.org
  - remote.example
結果として得られる時系列データを使用して、送信イベントと受信イベントのどちらの経過時間が長くなっているかを確認します。これは方向性の手がかりとして捉え、断定的な判断を下すものではありません。Synapse の設定ドキュメントには、遅延はホームサーバーまたはそれらの間のネットワークのどちらからも発生する可能性があると注意喚起されています。複数の宛先にわたる送信時系列データの遅延は、送信パスまたはローカル容量に問題があることを示しています。遅延が特定のピアに限定されている場合は、そのピアとそのピアへの経路を確認する必要があります。
連邦制時代のチャート概念の図解。線はSynapseサーバーからのリアルタイム測定値ではありません。

選択したリモートドメインのPDU経過時間メトリックを有効にするために使用されるSynapse設定の図。
多くの操作が遅い場合は、CPU、メモリ、データベースのレイテンシ、およびSynapseのトランザクション期間ダッシュボードも確認してください。SynapseのGrafanaガイドではpersist_events、データベースへのイベント書き込み処理はトランザクション期間が長くなる可能性があること、また、多くのフォワードエッジ処理によって状態解決処理が増加する可能性があることが説明されています。これらのローカル測定値が結合処理と同時に上昇している場合は、フェデレーションの再試行を調整する前に、リソースまたはデータベースのボトルネックに対処してください。
送信処理が複数の宛先で滞留しており、現在の処理に制約が生じていることが監視結果で判明した場合にのみ、送信者容量を追加してください。現在のSynapseワーカーのドキュメントでsynapse.app.generic_workerは、この役割には従来の専用送信者ワーカータイプではなく、 withを使用することを推奨してfederation_sender_instancesいます。
各送信先は、リモートサーバー名のハッシュ値に基づいて送信者に割り当てられます。複数の送信ワーカーによってトラフィックを多数のリモートサーバーに分散できますが、低速な送信先へのリクエストは依然として1つのワーカーにマッピングされます。そのため、ワーカーを追加してもシングルピアの問題が解決する可能性は低いでしょう。共有構成内のワーカー名は、実行中のワーカーと一致している必要があります。送信インスタンスリストを変更する場合は、すべてのフェデレーション送信者を同時に停止および起動して、同じ構成を使用するようにしてください。
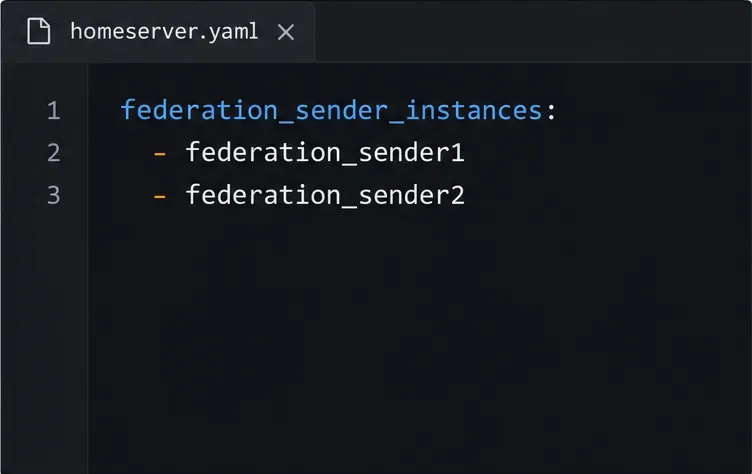
federation_sender_instances リストの図。各名前付きワーカーはデプロイメント内に存在する必要があります。
一時的な接続の問題を修正し、Synapse がその宛先を失敗としてマークしたことを確認した後でのみ、宛先の再試行タイマーをリセットしてください。管理 API にはPOST /_synapse/admin/v1/federation/destinations/<destination>/reset_connectionエンドポイントが用意されています。このリクエストはバックグラウンドで実行されるため、HTTP 200 がすぐに返されたとしても、フェデレーションが復旧したことを意味するものではありません。このエンドポイントは実験的な機能としてドキュメント化されています。
最初の対応としてタイムアウトを設定しないでくださいfederation.client_timeout。現在の設定マニュアルでは、デフォルト値は60秒となっています。タイムアウトを長く設定すると、応答の遅いリモートサーバーに応答する時間を与えることができますが、サーバーやネットワークの速度が向上するわけではなく、参加リクエストの待ち時間が長くなる可能性があります。ログに正当なフェデレーションリクエストが現在の値を超えていることが示され、かつサーバーの容量を確認した場合にのみ、タイムアウトを変更してください。
同じルームへの参加を再試行し、別のフェデレーションルームと比較してください。影響を受けた宛先で再試行間隔が増加しなくなったこと、ログにフェデレーション要求が成功したこと、および設定されたPDU-ageメトリックの増加が停止したことを確認してください。他の宛先は正常であるにもかかわらず、1つのルームのみが遅い場合は、そのルームID、関係するリモートホームサーバー、時間帯、および編集済みのエラー行をルーム管理者またはSynapseサポートに共有してください。アクセストークンや完全な認証ヘッダーの送信は避けてください。
自己ホスト型のSynapseサーバーでの新規アカウント作成を停止するか、登録を招待制にし、使用回数に制限のある登録トークンを使用するようにしてください。
信頼できるデバイスまたはリカバリキーを使用して、Elementの未検証セッション警告をクリアします。暗号化されたチャット履歴を保護するチェック機能も備えています。
データベースロックの競合と期限切れのWebDAVロックを区別し、適切なownCloud 10の修正プログラムを選択して設定します。
ownCloudのWeb画面が空白になる原因を、ブラウザのキャッシュ、Webアセットの欠落、サービスエラー、またはリバースプロキシのURL設定など、特定のチェック項目に絞り込んで特定します。
ownCloudのWeb PHPメモリ制限を設定し、該当するサービスを再起動し、CLI設定やアップロード制限と混同しないように注意しながら、有効な値を確認してください。
mySQL、PHP、ソケット設定、またはデータベース権限がownCloud 10の動作を妨げているかどうかを確認し、安全な修正方法を検証してください。
ownCloud Classicで公開リンクの有効期限を必須に設定し、最大有効期間を設定し、別途クリーンアップが必要な既存の共有フォルダを確認してください。
Keycloak経由でTOTPを有効にし、ユーザーを安全に登録し、Infinite ScaleのルートレベルのMFA設定が適用されるタイミングを理解します。
問題がOC10と7.xの互換性の問題なのか、それともCSyncジャーナルの破損なのかを確認し、同期済みファイルを削除せずに適切な修正を適用してください。
HTTP-01またはDNS-01を選択し、ownCloudリバースプロキシを設定して、CertbotがHTTPS証明書を自動的に更新することを確認してください。



