Step-by-Step Debian 12 Hardening Guide for CIS Compliance

Short answer: harden Debian 12 by selecting the matching CIS Benchmark version and workstation profile, applying its recommendations in a recoverable test environment, then collecting evidence for each control. A handful of shell commands cannot certify a machine as CIS compliant. The benchmark version, profile, scope, exceptions, and verification method all matter.

Illustrative scenario: imagine an administrator named Maya preparing a Debian 12 desktop used for internal office work. This is a hypothetical example, not a reported deployment or test. Maya wants a defensible baseline without accidentally locking herself out or breaking desktop functions. The same decision sequence helps administrators adapt the benchmark to a real workstation.

Which CIS benchmark and profile should you use?

Start with the exact benchmark, not a generic “Debian hardening” checklist. As of October 9, 2026, CIS lists the CIS Debian Linux 12 Benchmark v2.0.0. Download the official document and record its version and publication details; a future revision can change recommendations. CIS states that its benchmark PDFs are available at no cost for noncommercial use, while some assessment tools and build kits require membership. Check the current CIS Debian Linux Benchmark page before selecting your assessment materials.

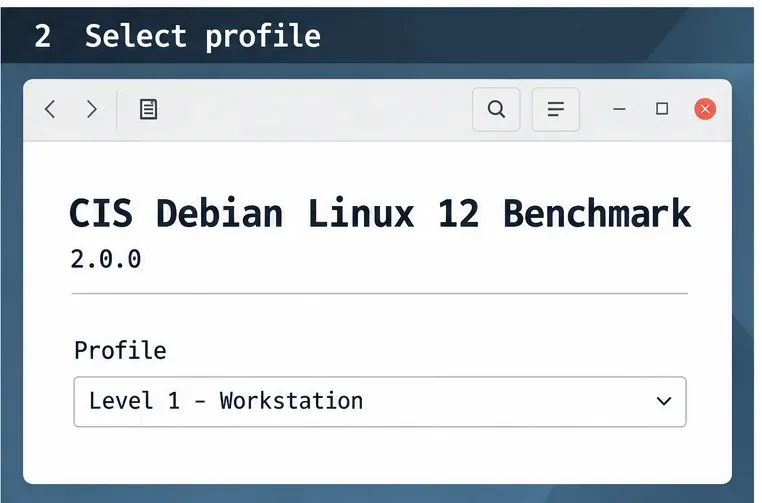
Choose the profile that matches how the computer is used and the scope you must meet. If the current Debian 12 benchmark offers a workstation profile, review that profile for a desktop; do not assume server controls fit a graphical endpoint. If your organization names a different profile or tailored baseline, follow that requirement and document the mapping. Maya would first record the benchmark version and the chosen workstation profile in her change ticket, rather than apply every recommendation indiscriminately.

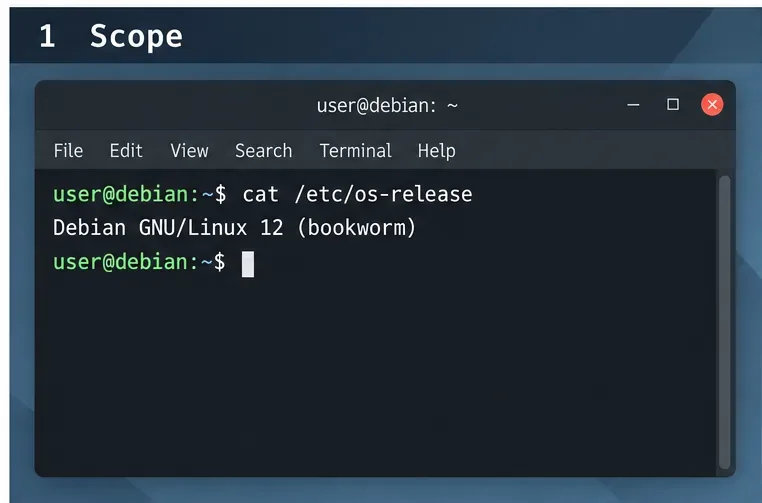
Debianのターミナルに「cat /etc/os-release」と表示され、Debian GNU/Linux 12 (bookworm)が識別される。
Confirm that the host reports Debian GNU/Linux 12 (bookworm) before applying a Debian 12 benchmark.

Can you safely recover if a hardening change breaks the desktop?

Before editing system settings, make a restorable backup and test in a virtual machine or spare workstation. Confirm that you have a working local console, recovery media, and access to the backup. For a virtual machine, take a snapshot and verify that you know how to restore it. A snapshot is not a substitute for a separate backup if the virtual disk or host can fail.
変更履歴には、推奨番号、元の設定、新しい設定、理由、ロールバックコマンドまたはファイルコピーを記録してください。関連する変更を少量ずつ適用し、関連するサービスのみを再起動または再開し、ログイン、ネットワーク、オーディオ、印刷、および必要なアプリケーションを確認してください。Maya はこの段階的なプロセスを使用することで、追跡不可能な大量の編集に直面するのではなく、どの特定の変更がリグレッションを引き起こしたかを特定できます。

仮想マシンマネージャに、「セキュリティ強化前」というラベルの付いた選択されたスナップショットが表示されます。
変更前のスナップショットは、仮想ワークステーションの復元ポイントとして視覚的に確認できる。

変更を加える前に、マシン上で有効になっている機能は何ですか?

まずベースラインを取得します。オペレーティングシステムのリリース、インストールされているパッケージ、実行中のサービス、有効になっているユニット、リスニングソケット、ローカルユーザー、および現在のファイアウォールルールを確認します。例:

cat /etc/os-release
systemctl --type=service --state=running
systemctl list-unit-files --state=enabled
ss -lntup
getent passwd

これらのコマンドはインベントリを提供するものであり、コンプライアンスの判定を行うものではありません。出力結果を、選択したプロファイルに適用される制御内容と比較してください。予期しないリスナーやサービスが見つかった場合は調査しますが、必須のデスクトップコンポーネントとオプションのネットワーク接続ソフトウェアを区別してください。サービスを継続するかどうかを決定する前に、そのサービスが必要な理由を記録しておきましょう。

ターミナルには、systemctl --type=service --state=running と表示され、コマンドの下に一般的なサービス行が表示されます。
実行中のサービスを一覧表示し、実際のホストの出力とワークステーションが必要とするサービスを比較します。

Debian 12は現在もセキュリティメンテナンスを受けていますか?

構成を評価する前に、システムをサポートされているパッチ適用済みの状態にしてください。Debian 12 Bookworm は現在、oldstable です。Debian の最新リリース情報によると、LTS 期間は 2028 年 6 月 30 日に終了します。サポート範囲はアーキテクチャやパッケージによって異なる場合があるため、お使いのマシン上のパッケージがサポートされているかどうかを確認してください。最新の範囲と勧告については、Debian Bookworm のリリース情報とDebian LTS セキュリティ ページを参照してください。

管理対象システムでは、組織のリポジトリおよびメンテナンスプロセスに従ってください。個人のテストマシンでは、変更を適用する前に保留中の変更内容を確認してください。

sudo apt update
sudo apt full-upgrade

アップデートが必要な場合は再起動し、システムを再確認して日付を記録してください。Debianのunattended-upgradesパッケージは適切に設定すればアップデートを自動化できますが、自動化しても正しいセキュリティソースが有効になっているか、アップデートが実際にインストールされているかを確認する必要性はなくなります。

Debianデスクトップのターミナルには、sudo apt update に続いて sudo apt full-upgrade が表示されます。
構成評価を開始する前に、パッケージの変更点を確認し、計画されているアップグレードを完了してください。

真に必要なパッケージやサービスはどれか?

ベンチマークのサービスおよびパッケージに関する推奨事項をレビューのきっかけとして活用してください。不要かつ変更しても安全なコンポーネントのみを無効化または削除してください。デスクトップは、ネットワーク、印刷、Bluetooth、ディスプレイ管理、リモートアクセス、ハードウェアサポートなどのサービスに依存している場合があります。最適な解決策は、ユーザーの業務内容と組織の方針によって異なります。

ユニットを変更する前に、その状態と依存関係を確認してください。影響を理解するまでは、パッケージを削除するよりも、元に戻せるサービスレベルの変更を優先してください。変更後は、デスクトップが正常に起動し、承認された機能が正常に動作することを確認してください。たとえば、マヤは、サポートチームにリモート管理サービスが必要であることを文書化し、チェックリストをきれいに見せるためだけに無効にするのではなく、補償制御付きの承認済み例外として扱うことができます。

端末には、匿名化されたサービスリストの行の上に、systemctl list-unit-files --state=enabled が表示されます。
ベンチマークとワークステーションの仕様書に記載されている用途に基づいて、有効化されたユニットをレビューしてください。グラフの棒はあくまで例示であり、ホストの出力ではありません。

アカウントとリモートアクセスをどのように制限すべきでしょうか?

管理者メンバーシップ、休眠アカウント、パスワードポリシー、および管理者がリモート接続する方法を確認してください。所有権と復旧パスを確認してからのみアクセス権を削除してください。無関係なガイドから設定をコピーするのではなく、CIS の推奨事項を正確に適用してください。SSH については、Debian のドキュメントにやsshd_config(5)などのオプションが記載されています。Debian Bookworm OpenSSH サーバー設定マニュアルを参照してください。PermitRootLoginPermitEmptyPasswords

ホストがSSHを必要とする場合は、最初の管理セッションを閉じる前に、2つ目の管理セッションをテストしてください。sudo sshd -tサービスを再起動する前に、構成を検証してください。必要なすべてのアカウントに対してキーベースのアクセスが構成され、テストされるまでは、パスワード認証を無効にしないでください。リモートアクセスが不要な場合は、ベンチマークと組織のポリシーに従って無効化し、コンソールからの復旧機能を保持してください。

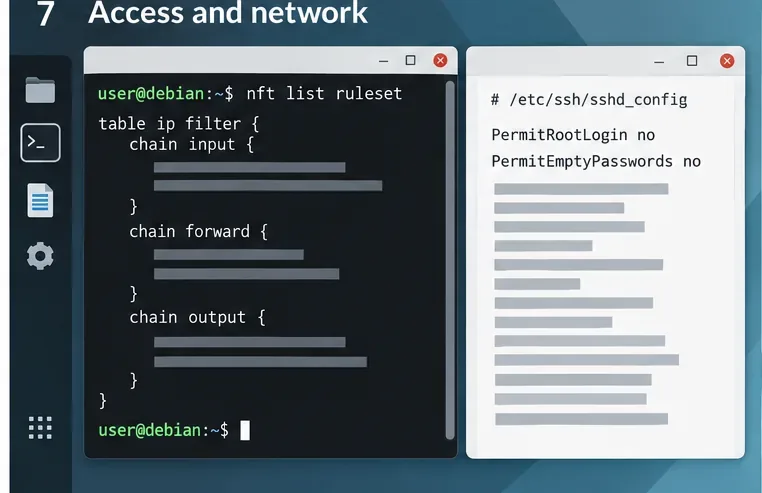
2 つのウィンドウに、nft list ruleset コマンドと SSH 設定の PermitRootLogin no および PermitEmptyPasswords no が表示されます。
ファイアウォールの状態とSSHの制限事項をまとめて確認し、適用する前に実際の構成を検証してください。

自分自身を締め出すことなく、どのようなネットワークルールを適用できますか?

まず、DHCP、DNS、IPv6、リモートサポート、印刷、およびローカルサービスなど、必要な受信トラフィックと送信トラフィックを特定します。Debianはパケットフィルタリングフレームワークとしてnftablesを使用しています。パケットフィルタリングについては、Debian管理者ハンドブックの該当セクションを参照してください。汎用ファイアウォールルールセットをホストのニーズに合わせて調整せずにワークステーションに貼り付けないでください。

現在のルールを確認するには、 を使用しますsudo nft list ruleset。/etc/nftables.confを編集する場合は、読み込む前に構文を確認してくださいsudo nft -c -f /etc/nftables.conf。 コンソールまたは帯域外パスを利用可能にしておき、ルールを永続的に有効にする前にテストしてください。 IPv4 と IPv6 の両方の動作と、必要なすべてのデスクトップ機能を確認してください。公式のDebian Bookworm nftマニュアルには、コマンド オプションが記載されています。ファイアウォールは防御の 1 層であり、パッチ適用、アカウント制御、またはアプリケーション セキュリティの代替ではありません。

Debianのターミナルには、SSHアクセス設定を含むテキスト設定の横に、nft list rulesetコマンドが表示されます。
有効な nftables ルールと計画されているリモート アクセス設定を一緒に確認してください。表示されるルールの内容は概略図であり、完全なポリシーではありません。

コンプライアンスの検証方法と例外事項の文書化方法は?

該当する推奨事項をそれぞれ、正確なベンチマークバージョンとプロファイルに基づいて評価してください。組織の評価方法に従って、合格、不合格、該当なし、例外などのステータスを記録し、コマンド出力、構成パス、パッケージの状態、または承認済みの例外参照などの証拠を添付してください。関連するコマンドが実行されたという理由だけで、コントロールを合格とマークしないでください。

監査ログは、調査や証拠収集に役立ちます。Debianのauditdパッケージには、Linuxカーネル監査システム用のユーザー空間ツールが含まれています。ただし、このパッケージをインストールするだけでは、必要なルールが正しく設定されていることや、ログの保持期間がポリシーに準拠していることは証明されません。ベンチマークの具体的な監査推奨事項に従い、実際の記録とサービスの動作を確認してください。CISのベンチマークページでは、現在CIS-CAT Proとビルドキットがメンバーリソースとして記載されています。ツールの入手可能性とライセンスについては、最新の公式ページをご確認ください。

修復後およびシステムの大幅な変更後には、再度評価を実施してください。結果、例外、および証拠は資産記録とともに保管してください。ベンチマークは構成のベースラインを提供しますが、準拠は適用される要件と、完全かつ文書化された評価に依存します。このガイドでは安全なワークフローについて説明しますが、Mayaの仮想デスクトップ環境や実際のマシンを保証するものではありません。

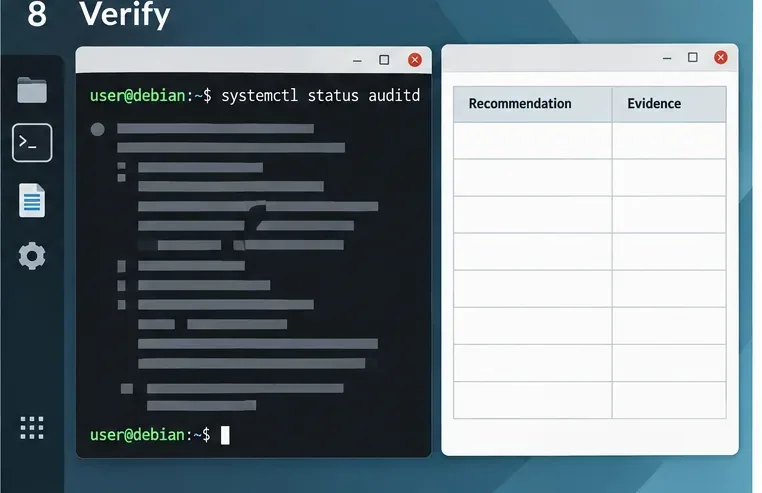
端末には、推奨事項と証拠の列がある空白の証拠テーブルの横に、systemctl status auditd と表示されます。
ホスト上で実際の監査サービス状況と管理に関する証拠を収集してください。ここに示されている空白の表には、評価結果が含まれていません。

出典およびバージョンノート

コメントを残す

Step-by-Step Debian 12 Hardening Guide for CIS Compliance

Step-by-Step Debian 12 Hardening Guide for CIS Compliance

Harden a Debian 12 workstation with a careful CIS Benchmark workflow: select the right profile, patch safely, review services and access, configure nftables, and document evidence.

低RAM VPS上のDebian 12:MySQLのメモリ不足クラッシュを減らす方法

低RAM VPS上のDebian 12:MySQLのメモリ不足クラッシュを減らす方法

Debian 12 で発生する MySQL の OOM による強制終了を診断し、VPS のメモリ制限を確認し、スワップを設定し、データベースのメモリと同時実行性を調整します。ただし、万能な解決策を保証するものではありません。

How to Build a Debian Desktop as an OSTree-Based Immutable System

How to Build a Debian Desktop as an OSTree-Based Immutable System

Learn how to create and test a Debian-derived OSTree desktop in a VM, including system-tree preparation, boot integration, deployment checks, and rollback.

How to Mount a Remote SSHFS Directory Automatically at Boot in Debian

How to Mount a Remote SSHFS Directory Automatically at Boot in Debian

Configure an SSHFS boot mount in Debian with SSH keys, fstab, and systemd automount. Includes reboot checks, permissions, timeouts, and troubleshooting.

東京の10月にやることは?台風・秋雨・エアコン・冷え込みの住まい点検チェックリスト

東京の10月にやることは?台風・秋雨・エアコン・冷え込みの住まい点検チェックリスト

東京の2026年10月に確認したい住まいの手入れを解説。台風や秋雨に備えるベランダ排水・窓の点検、エアコンフィルター掃除、室内の湿気対策、賃貸と持ち家の連絡先をまとめました。平年値と最新予報の違いも紹介します。

東京都で2026年10月に植える野菜・ハーブ・花|週ごとの家庭菜園チェックリスト

東京都で2026年10月に植える野菜・ハーブ・花|週ごとの家庭菜園チェックリスト

東京都の2026年10月に種まき・植え付けできる小松菜、ホウレンソウ、春菊、ソラマメ、ハーブ、パンジーや球根を紹介。気象庁の平年値と最新予報の違い、霜や残暑への備え、週ごとの作業目安も確認できます。

2026年に知っておくべきポッドキャストのトレンド:初心者向けロードマップ

2026年に知っておくべきポッドキャストのトレンド:初心者向けロードマップ

ポッドキャスト初心者の方へ。動画、発見、文字起こし、AI、分析、収益化、そして実践的な立ち上げ計画など、2026年のトレンドについて学びましょう。

UGCマスタークラス:信頼を獲得し、行動を促すユーザー生成コンテンツの構築

UGCマスタークラス:信頼を獲得し、行動を促すユーザー生成コンテンツの構築

顧客コンテンツとクリエイターコンテンツの真正性を損なうことなく、コンテンツの調達、許可取得、ブリーフィング、公開、測定を行うための実践的なUGCマスタークラス。

コミュニティ構築が新たなマーケティング手法となる理由、そしてそうでない場合

コミュニティ構築が新たなマーケティング手法となる理由、そしてそうでない場合

コミュニティ構築は、信頼関係、顧客維持、フィードバック、そして支持を深めるのに役立ちますが、あらゆるマーケティングチャネルの代替となるものではありません。それぞれのメリット・デメリットを比較検討し、最適なモデルを選択しましょう。

2026年のソーシャルメディアアルゴリズム変更への対応:確定事項、文脈依存事項、そして未解明事項

2026年のソーシャルメディアアルゴリズム変更への対応:確定事項、文脈依存事項、そして未解明事項

主要なソーシャルプラットフォームが2026年のランキング変更について実際に確認した内容、状況によって異なる点、そして根拠のない噂に惑わされずに適応する方法を学びましょう。